
 #1
 loophole-llc/fish-live-in-trees
Gemini - 生产环境LLM运行时对齐上下文注入
 emrekybs/socmintelligence
一个模块化的 OSINT 与 SOCMINT 框架,用于社交媒体情报、调查和公开数据分析。
 0x574r/darkcloak
Linux 进程身份伪装工具,通过 11 阶段 prctl 流水线伪造 comm、argv、cmdline、environ、exe 路径和 VMA,以冒充另一个进程。
 shaheeryasirofficial/smugglemypayload
生成HTML走私页面,通过JavaScript在客户端嵌入并重建文件,支持载荷编码、分块、混淆以及钓鱼诱饵模板。
 pwardle/not-a-mused
利用未记录的 Muse 听写端点设置的概念验证,允许本地非特权进程重定向听写流量以捕获提示并滥用应用访问权限。
 gmh5225/fullscreenbrowserphishing
全屏模式下设置浏览器进行钓鱼的PoC
 bardlaudian/cve-2025-24071
无依赖的 Python PoC 生成器,用于 CVE-2025-24071,可在 ZIP 中构造恶意的 .library-ms 文件,以触发 Windows 资源管理器 NTLM 哈希泄露。
 zerodayevil/cve-2026-54121-certighost
针对 CVE-2026-54121(Certighost)的概念验证模块,通过恶意 LDAP/SMB 监听器利用 AD CS 注册验证,以冒充域控制器并通过 PKINIT 进行权限提升。
 gmh5225/definitelynotphishing
包含 evilginx 钓鱼页面、gophish 模板、Burp Suite 扩展等。
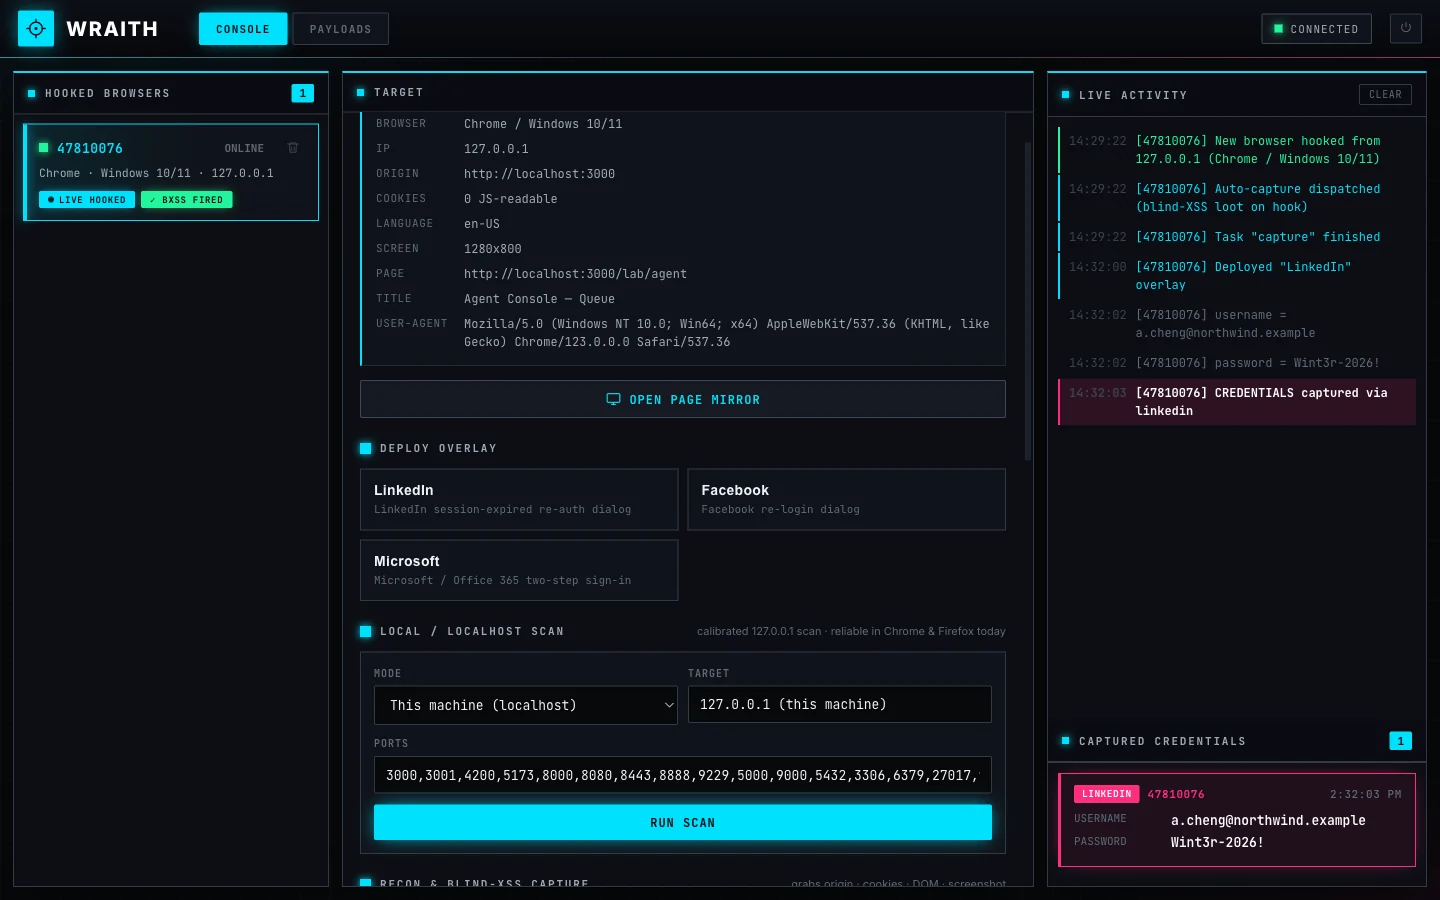 arcanum-sec/wraith
面向授权红队与教育工作者的浏览器劫持框架。通过 XSS 劫持浏览器,提供交互式后渗透控制、盲打 XSS 战利品捕获、社会工程覆盖层,以及一个练习实验室。
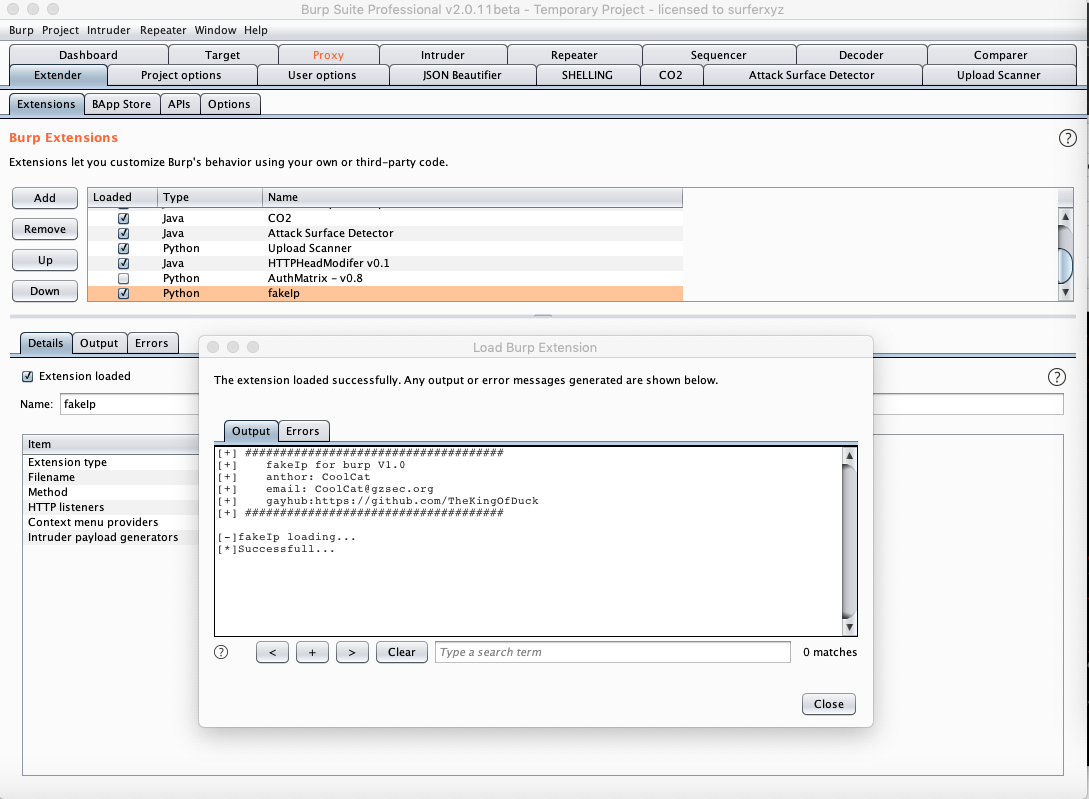 thekingofduck/burpfakeip
Burp Suite 扩展,用于在 HTTP 请求中伪造 IP 地址,从而能够测试服务器端 IP 限制并绕过基于 IP 的访问控制。
 jeet-ganguly/birdy-edwards
基于 AI 的自动化 Facebook 情报工具,用于目标画像、网络分析与威胁报告。完全通过 Ollama 在设备本地运行。如需使用精简版,请查看下方链接。
 specterops/skills
可复用的进攻性安全技能与AI代理插件,涵盖侦察、漏洞利用、C2、载荷开发及报告,适用于Windows、Linux、macOS和云环境。
 mr-un1k0d3r/redteamscripts
一系列攻击性红队脚本合集,涵盖进程终止、网络钓鱼中的SPF绕过、密码喷洒以及ColdFusion密码解密。
 samsayen/jqueryingu
有效的 JQuery,用于对系统进行剖析,并通过伪造的分析 GET 请求将信息返回给服务器。
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
CVE-2026-27579 的漏洞利用 PoC,针对 Appwrite 后端中的 CORS 配置错误,演示了通过恶意钓鱼页面窃取已认证账户数据的过程。









