#1
 sowdust/tafferugli
基于Web的框架,用于过滤、收集和分析推文,以检测协调行为、自动发布和宣传操作,并支持可定制的指标。
 raffli-dev/cve-2023-41425
针对Wonder CMS XSS到RCE(CVE-2023-41425)的漏洞利用,包含主题上传和反向shell载荷。
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - 未认证的反射型 XSS + CSRF
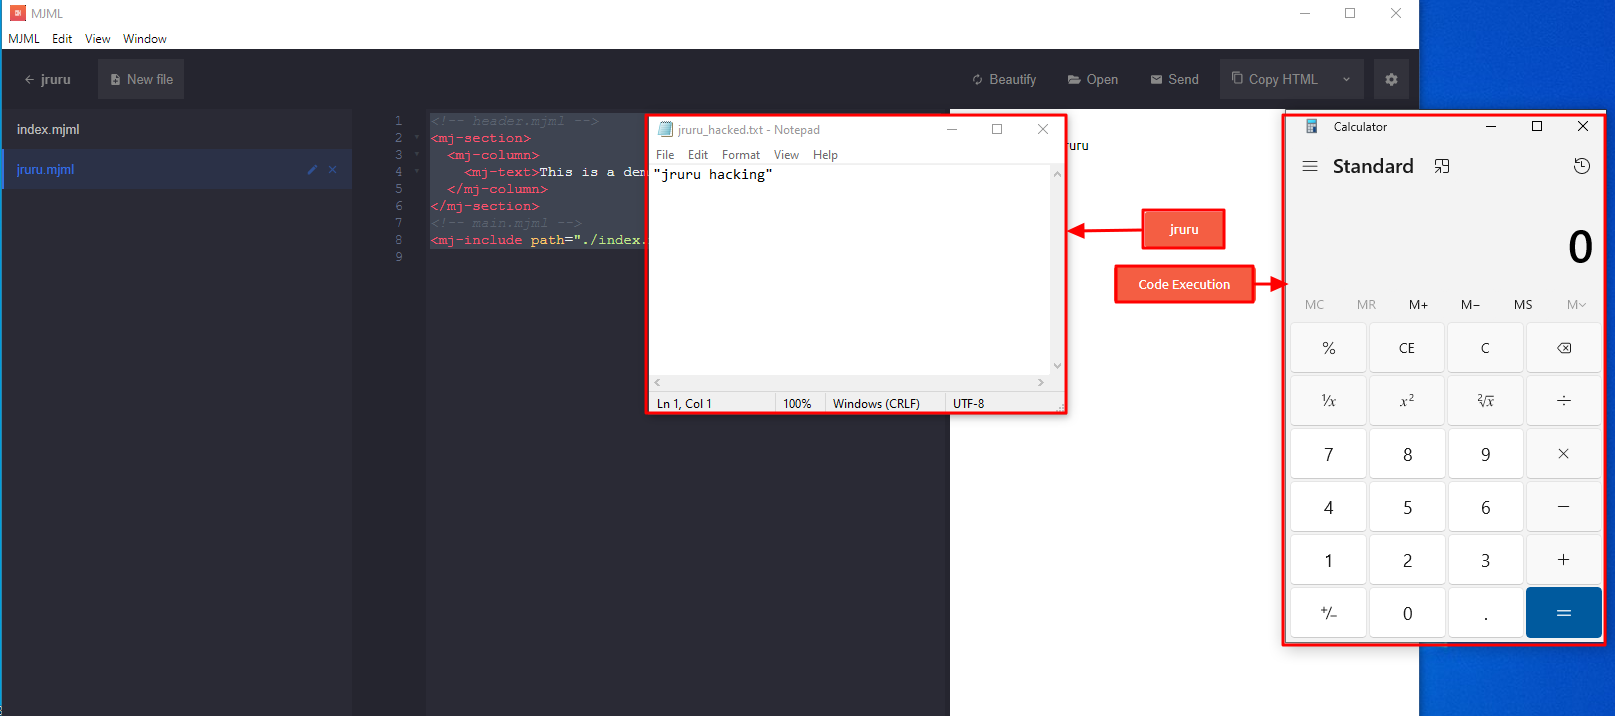 eqstlab/cve-2024-25293
mjml-app v3.0.4 & 3.1.0-beta RCE 漏洞利用
 razielx64/cve-2025-69606-gsvoip-xss
GSVoIP Web Panel v2.0.90中反射型XSS漏洞(CVE-2025-69606)的概念验证,演示通过msg参数执行未经身份验证的任意JavaScript。
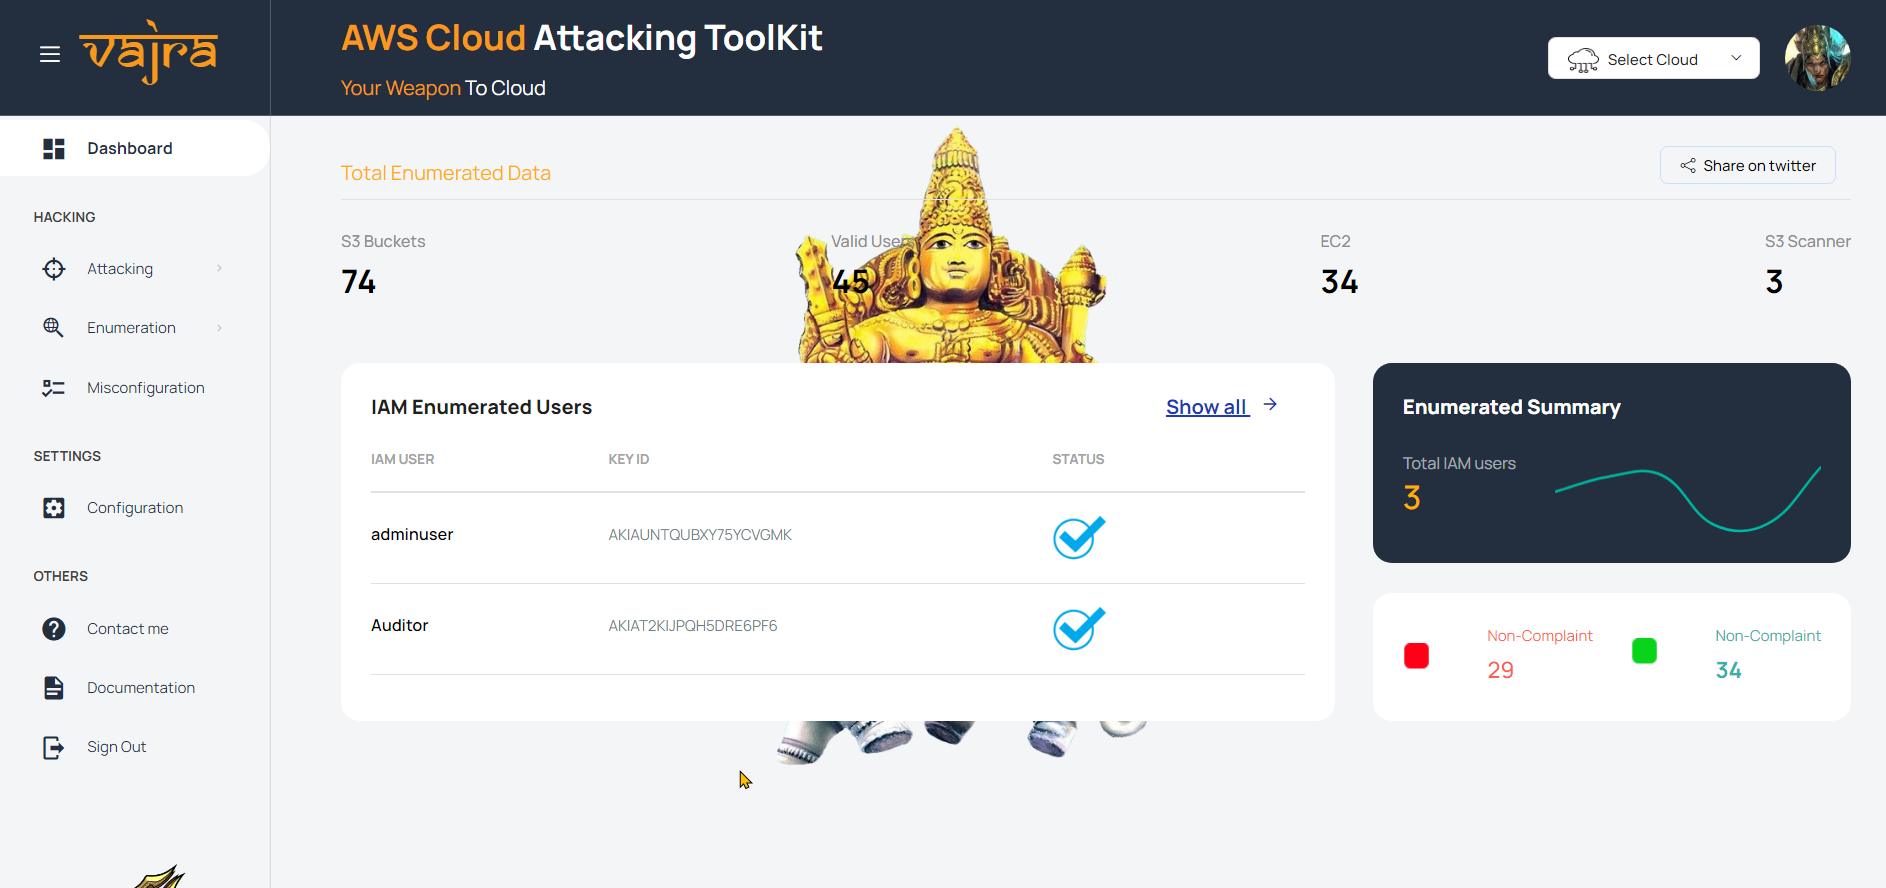 trouble-1/vajra
Vajra 是一款基于 UI 的工具,集成了多种针对目标 Azure 和 AWS 环境进行攻击和枚举的技术。它采用基于 Python Flask 模块构建的直观 Web 用户界面,以提供更好的用户体验。该工具的主要目标是将不同的攻击技术集中在一个 Web UI 界面下。
 fuckjsonp/fuckjsonp-rce-cve-2022-26809-sql-xss-fuckjsonp
警惕 一种针对红队的新型溯源手段!
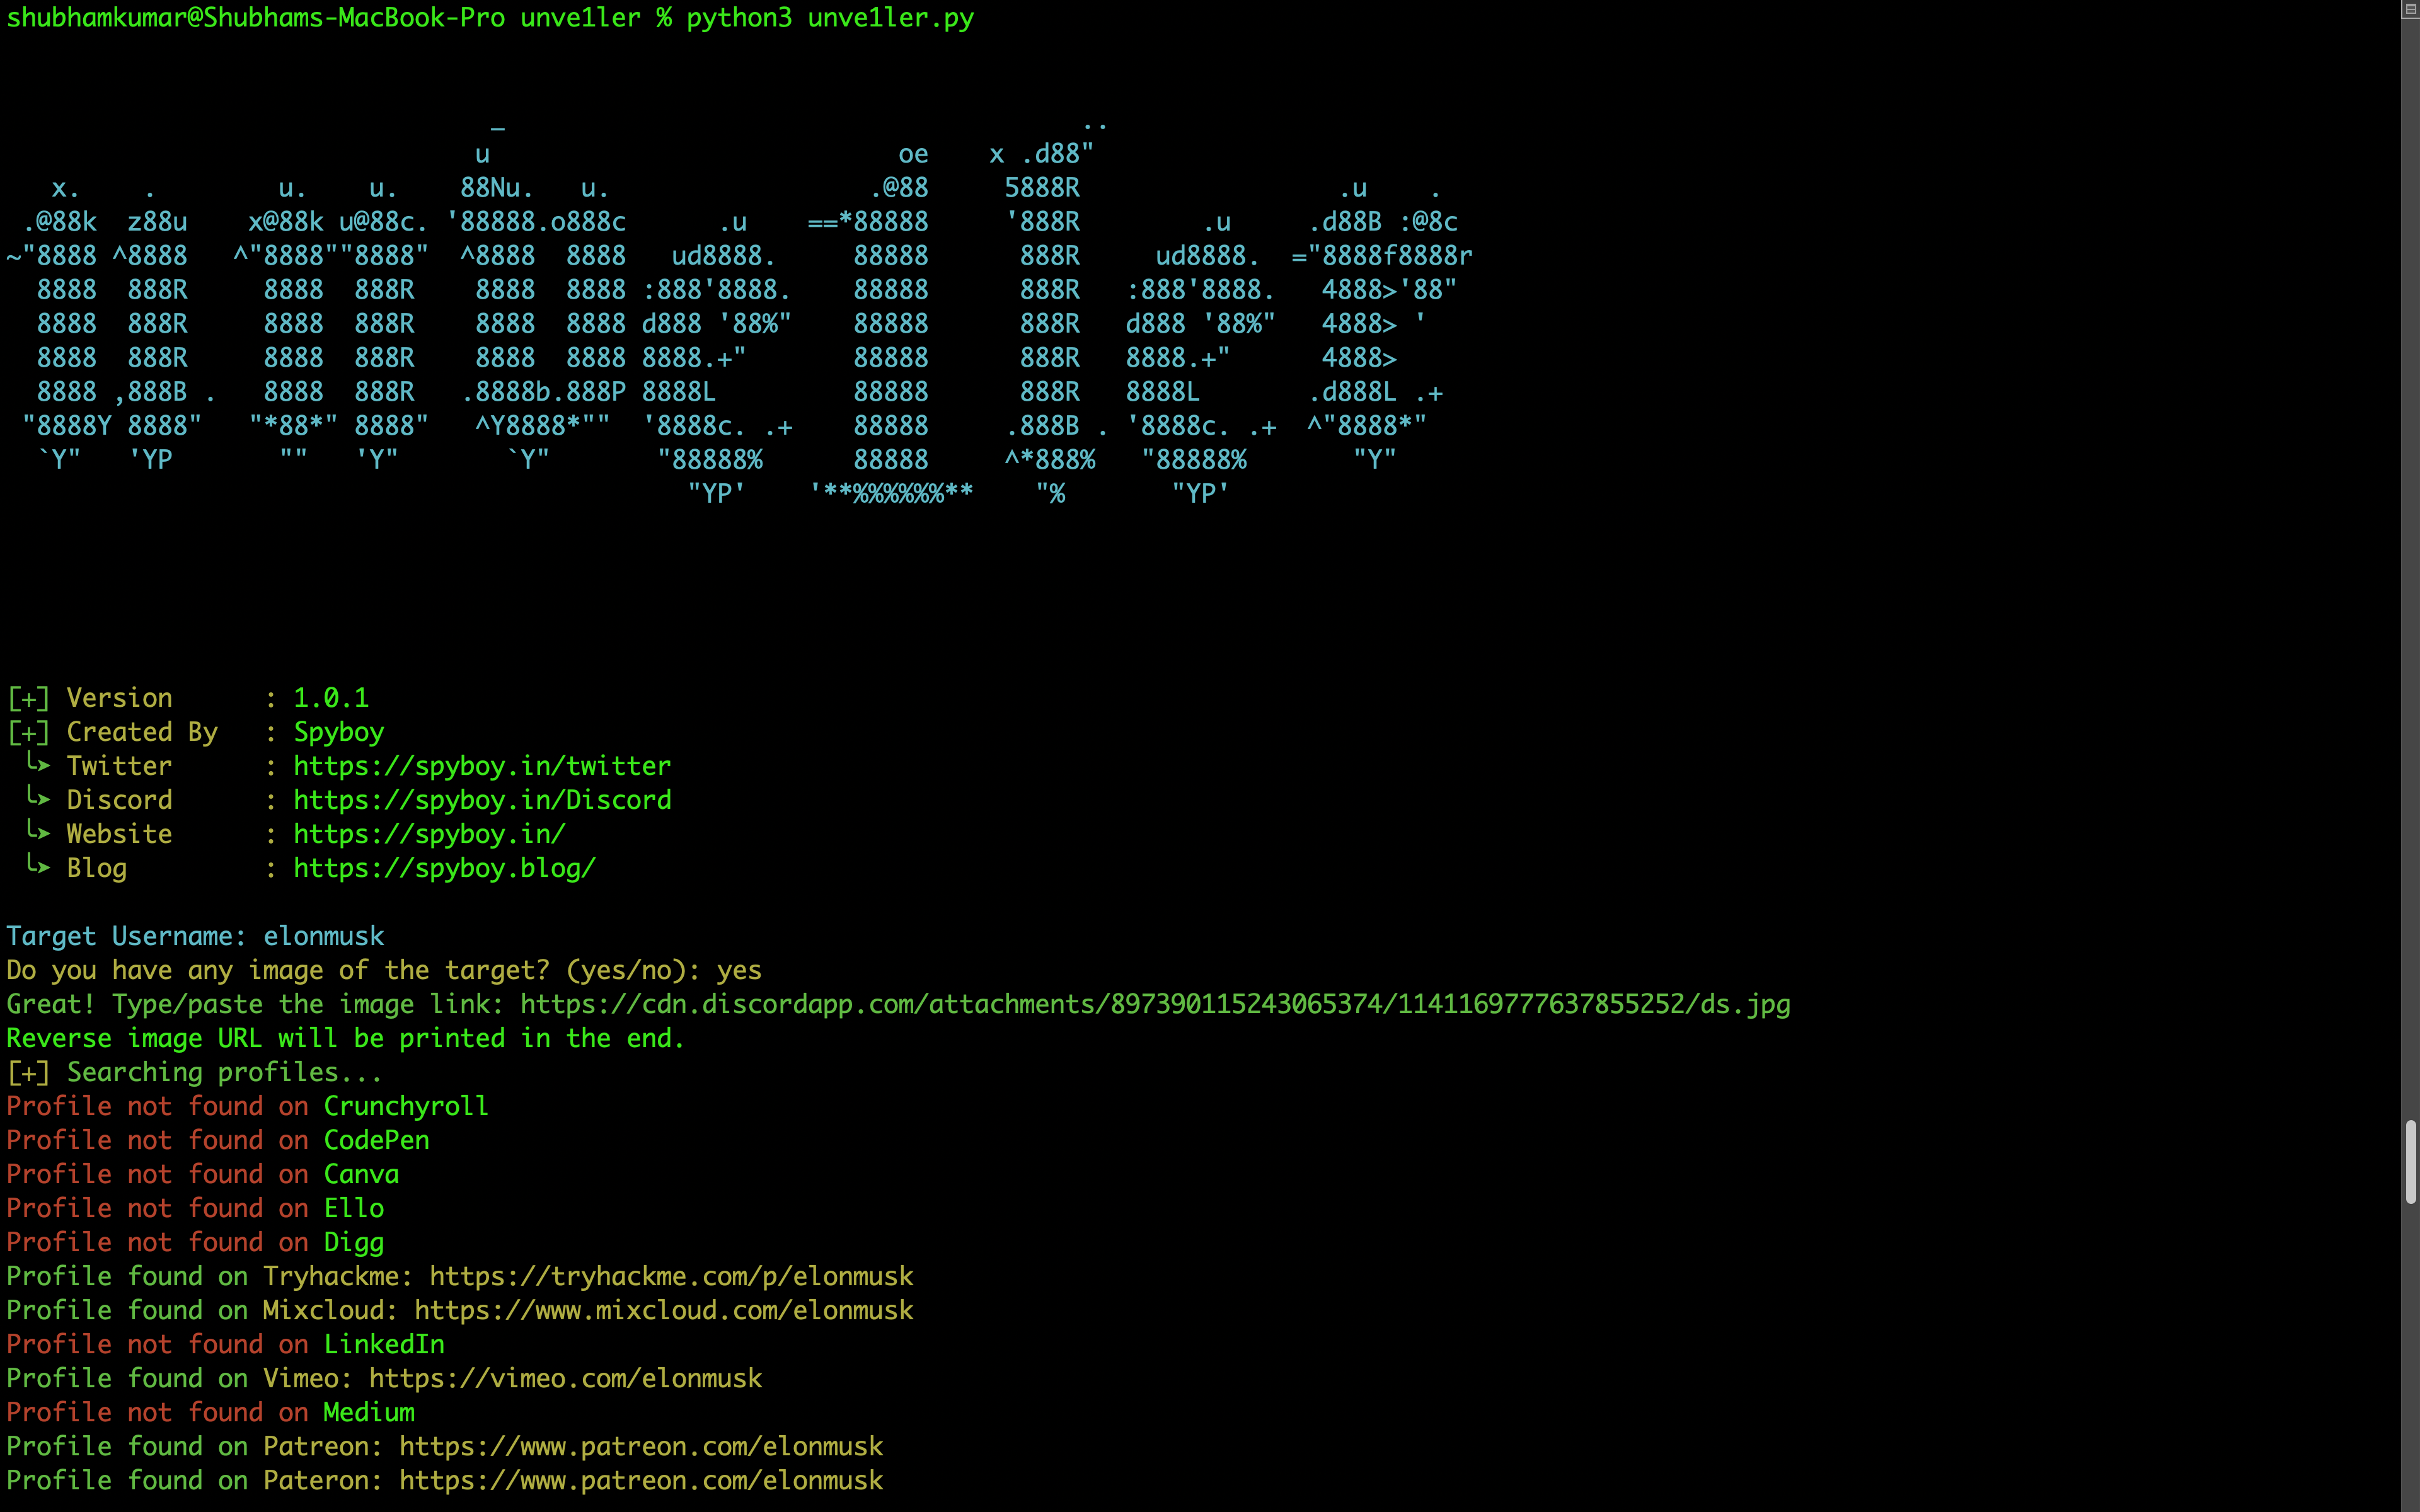 spyboy-productions/unve1ler
一个社会工程学工具,旨在通过用户名无缝定位个人资料,同时提供便捷的逆向图片搜索功能。
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 概念验证(PoC)
 chrismaddalena/cooper
一个用于摄取HTML并生成适用于钓鱼活动的HTML源码的Python工具。
 narimangharib/irgc-whatsapp-phishkit
针对国家支持型WhatsApp钓鱼基础设施的分析,涉及实时二维码劫持与设备监控
 minotauro2020/cve-2023-40869
mooSocial mooSocial Software v.3.1.6 存在跨站脚本(XSS)漏洞,允许远程攻击者通过向 edit_menu、copuon 和 group_categorias 函数发送特制脚本执行任意代码。
 zzn1nj4/cve-2025-22131-poc
CVE-2025-22131 的 PoC
 lightningspeed221/winrar-exploit-cve-2023-38831
C#实用工具,演示CVE-2023-38831存档结构利用技术,针对WinRAR 6.23以下版本。构建概念验证二进制文件,用于受控实验室环境和防御研究。
 keepwannabe/whatsrce
这是针对CVE-2019-11932(WhatsApp远程代码执行)的自动化生成Payload工具。