#1
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Microsoft Edge(基于 Chromium 的)信息泄露漏洞
 ahmetkarakayaoffical/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
此脚本为Microsoft Outlook中发现的CVE-2024-21413提供了一个概念验证(PoC),该漏洞的CVSS值为9.8,是一个重要的安全漏洞。此漏洞被称为MonikerLink错误,具有广泛的影响,包括本地NTLM信息的潜在泄露和远程代码执行的可能性。
 bhanunamikaze/cve-2024-42009
该概念验证(PoC)演示了针对 CVE-2024-42009 的漏洞利用,利用跨站脚本(XSS)漏洞从目标 Webmail 应用程序中提取电子邮件。该攻击注入恶意负载,将电子邮件内容外泄至攻击者控制的监听器。
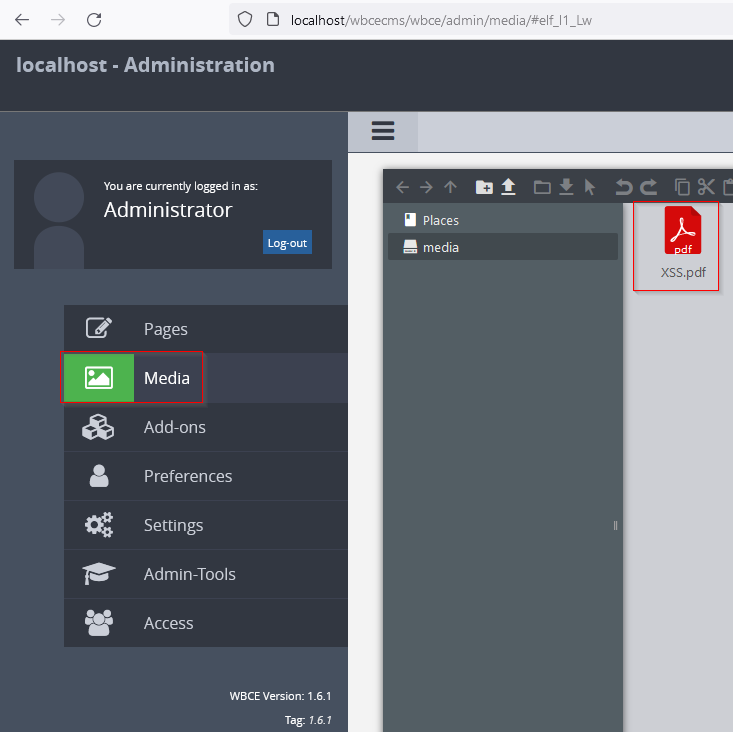 sromanhu/cve-2023-43871-wbce-arbitrary-file-upload--xss---media
WBCE 1.6.1 受到文件上传 - XSS 漏洞的影响,该漏洞允许攻击者上传一个带有隐藏 XSS 的 PDF 文件,当执行该文件时会触发 XSS 弹出窗口。
 zerodayevil/cve-2026-54121-certighost
针对 CVE-2026-54121(Certighost)的概念验证模块,通过恶意 LDAP/SMB 监听器利用 AD CS 注册验证,以冒充域控制器并通过 PKINIT 进行权限提升。
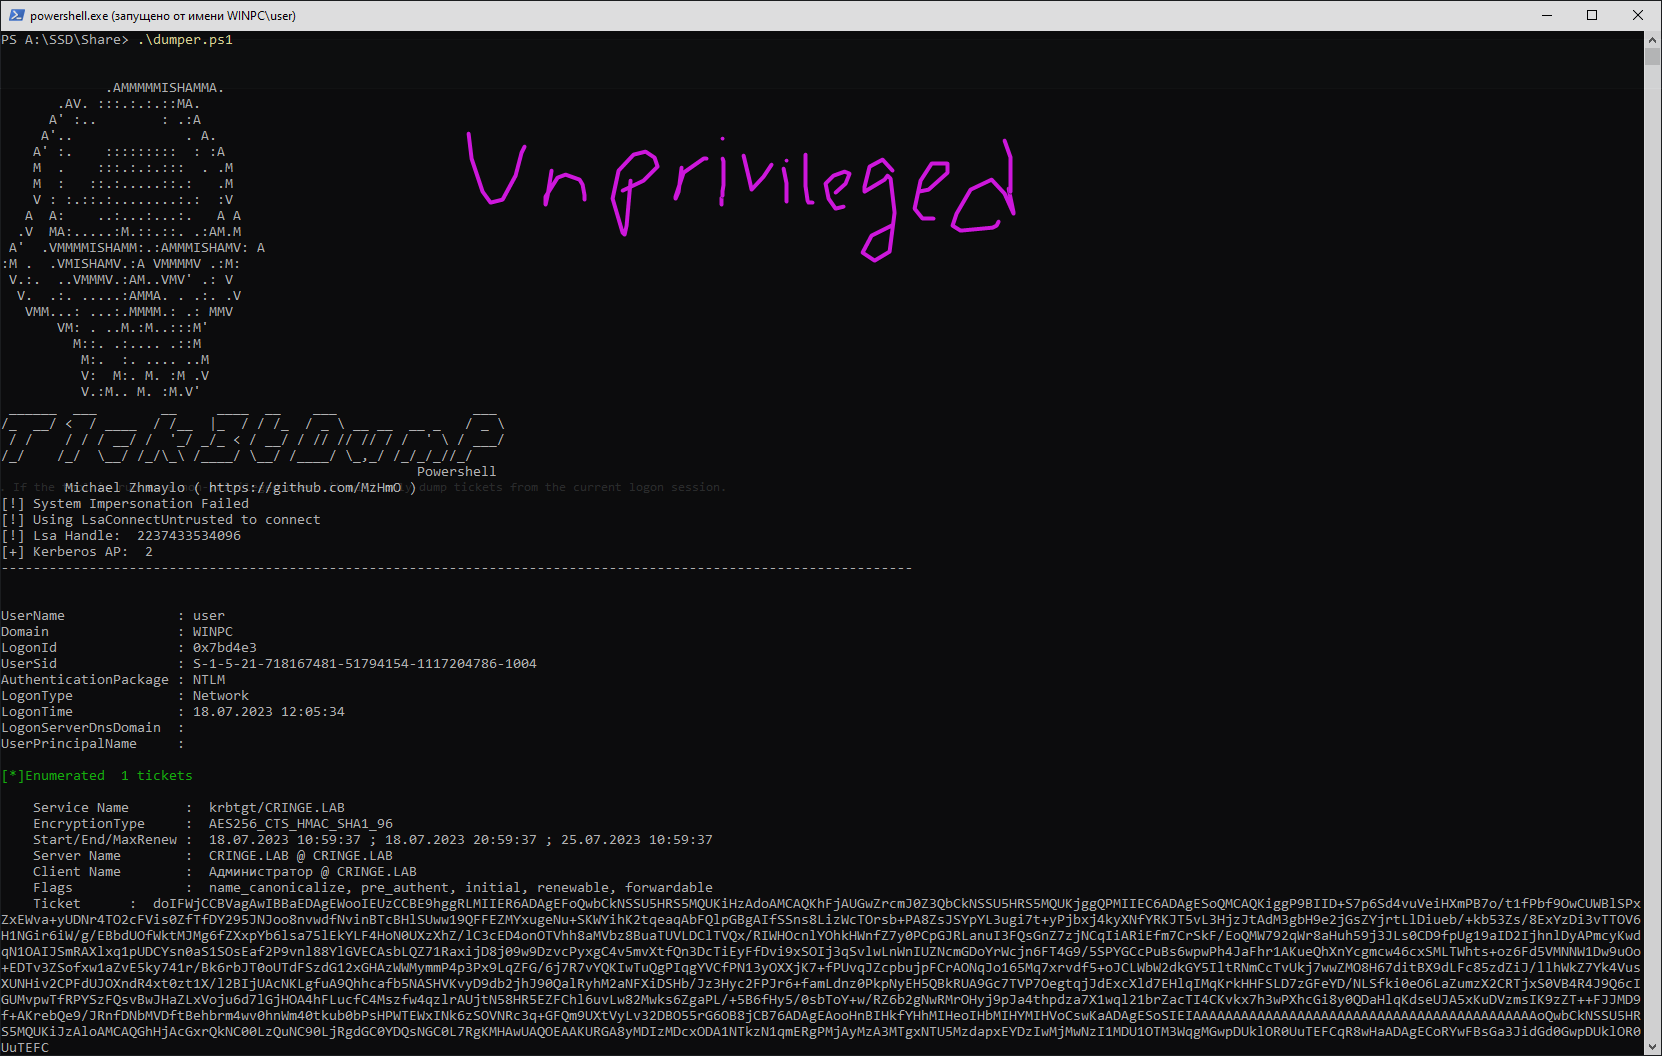 mzhmo/powershellkerberos
一些使用 PowerShell 滥用 Kerberos 的脚本
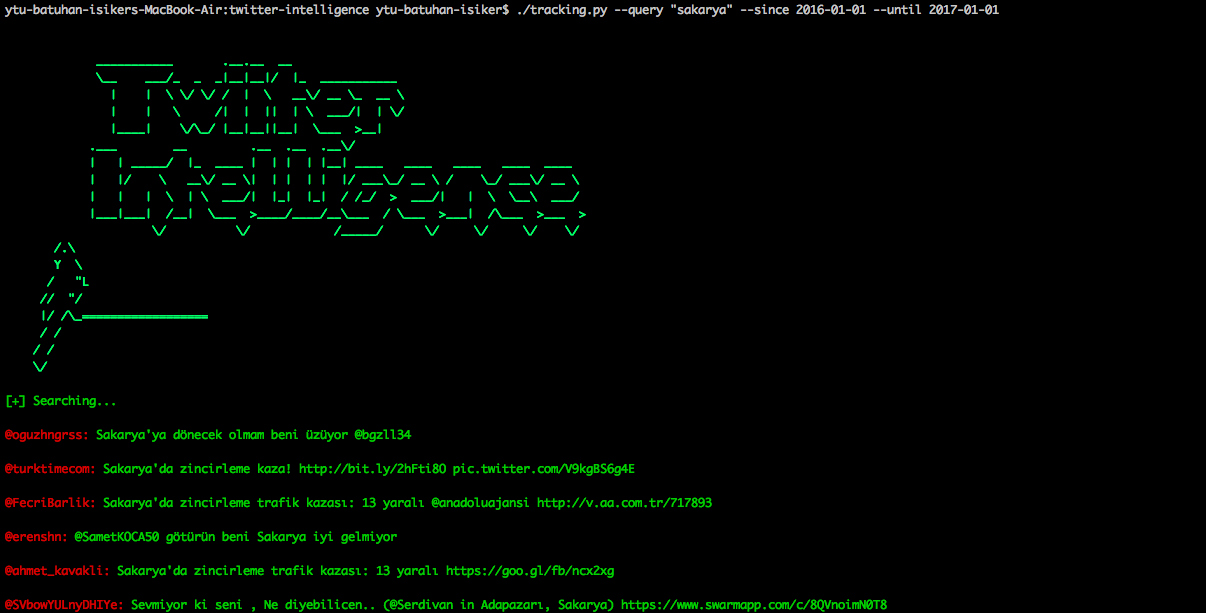 batuhaniskr/twitter-intelligence
Twitter Intelligence OSINT 项目执行对 Twitter 的跟踪和分析
 corvralabs/evilneko
用于浏览器中浏览器(BITB)钓鱼攻击的自动化容器编排工具,使红队能够通过Docker、NGINX和WebRTC浏览器容器扩展多目标基础设施。
 bartfroklage/cve-2024-37383-poc
CVE-2024-37383的概念验证
 afine-com/cve-2018-25031
用于利用CVE-2018-25031的.json和.yaml文件
 ayato-shitomi/cve-2024-46278-teedy_1.11_account-takeover
【Teedy 1.11】通过XSS实现账户接管
 raffli-dev/cve-2023-41425
针对Wonder CMS XSS到RCE(CVE-2023-41425)的漏洞利用,包含主题上传和反向shell载荷。
 h1ssbl1tz/blind-trust-cve-2024-21413-research
一个用于模拟针对性钓鱼活动的安全研究工具,利用CVE-2024-21413 (Moniker Link)。