
 #1
 plackyhacker/shellcode-encryptor
一个简单的 Shell 代码加密/解密/执行器,用于绕过杀毒软件。
 mwemuorg/mwemu
纯 Rust 编写的 x86 硬件模拟器和 Windows 进程模拟器,用于恶意软件分析、shellcode 模拟以及载荷解包。支持 32/64 位 PE 可执行文件、Metasploit、Cobalt Strike 及复杂恶意软件家族。

 bw3ll/sharem
SHAREM是一个shellcode分析框架,能够模拟超过45,000个WinAPI和几乎所有Windows系统调用。它还包含自己的自定义反汇编器,具有许多创新功能,例如能够显示编码shellcode的去混淆反汇编,或集成仿真数据以增强反汇编。
 machine1337/gmailc2
一个完全无法检测的C2服务器,通过Google SMTP进行通信,以逃避防病毒保护和网络流量限制。

 plackyhacker/shellcode-injection-techniques
C# 实现的 shellcode 注入技术,包括经典注入、线程劫持、进程镂空和原子炸弹,使用 AES 加密的 Meterpreter 载荷进行 AV 规避研究。
 chvancooten/nimpackt-v1
基于 Nim 的汇编打包器和 shellcode 加载器,用于操作安全与收益。

 sh4hin/gopurple
又一个shellcode加载器,包含多种技术,用于评估端点安全解决方案的检测能力。
 peterferrie/win-exec-calc-shellcode
一个小巧、无空字节的 Windows Shellcode,可执行 calc.exe(x86/x64,支持所有操作系统/服务包)

 exploit-database/exploitdb
exploitdb // 官方 Exploit-Database 仓库
 sslab-gatech/pwn2own2020
通过链接六个漏洞,利用Safari入侵macOS内核
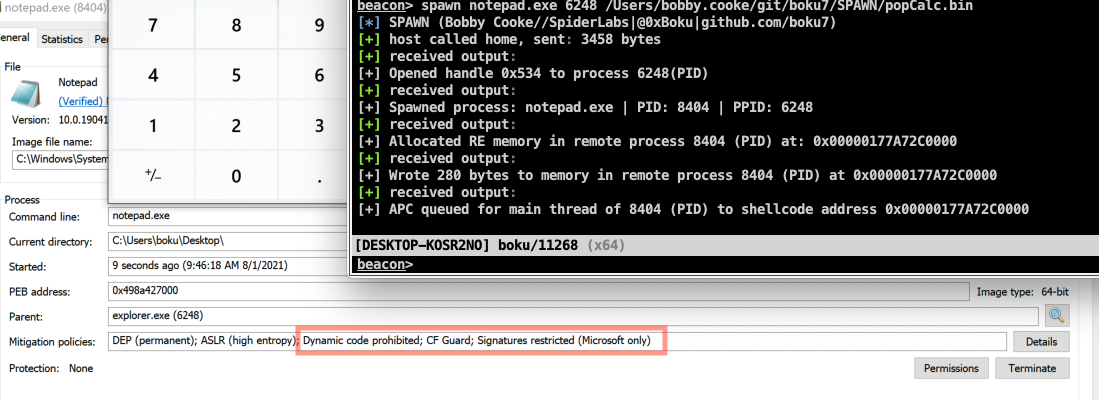 boku7/spawn
Cobalt Strike BOF,用于生成一个牺牲进程,向其注入 shellcode 并执行 payload。通过启用任意代码防护 (ACG)、BlockDll 和 PPID 欺骗来生成牺牲进程,旨在绕过 EDR/用户态钩子。
 mythicagents/medusa
跨平台 C2 代理,适用于 Mythic,支持动态函数加载、SOCKS5 代理、文件操作、shellcode 注入以及 macOS/Windows 后渗透模块。










