#1
 l-urk/cve-2024-6387
regreSSHion 漏洞利用的概念验证 Python 脚本。
 hvictor/shellcode-x64
适用于 Windows >= 11 x64 的 Shellcode
 omerya/invisi-shell
将你的 Powershell 脚本隐藏在众目睽睽之下。绕过所有 Powershell 安全功能
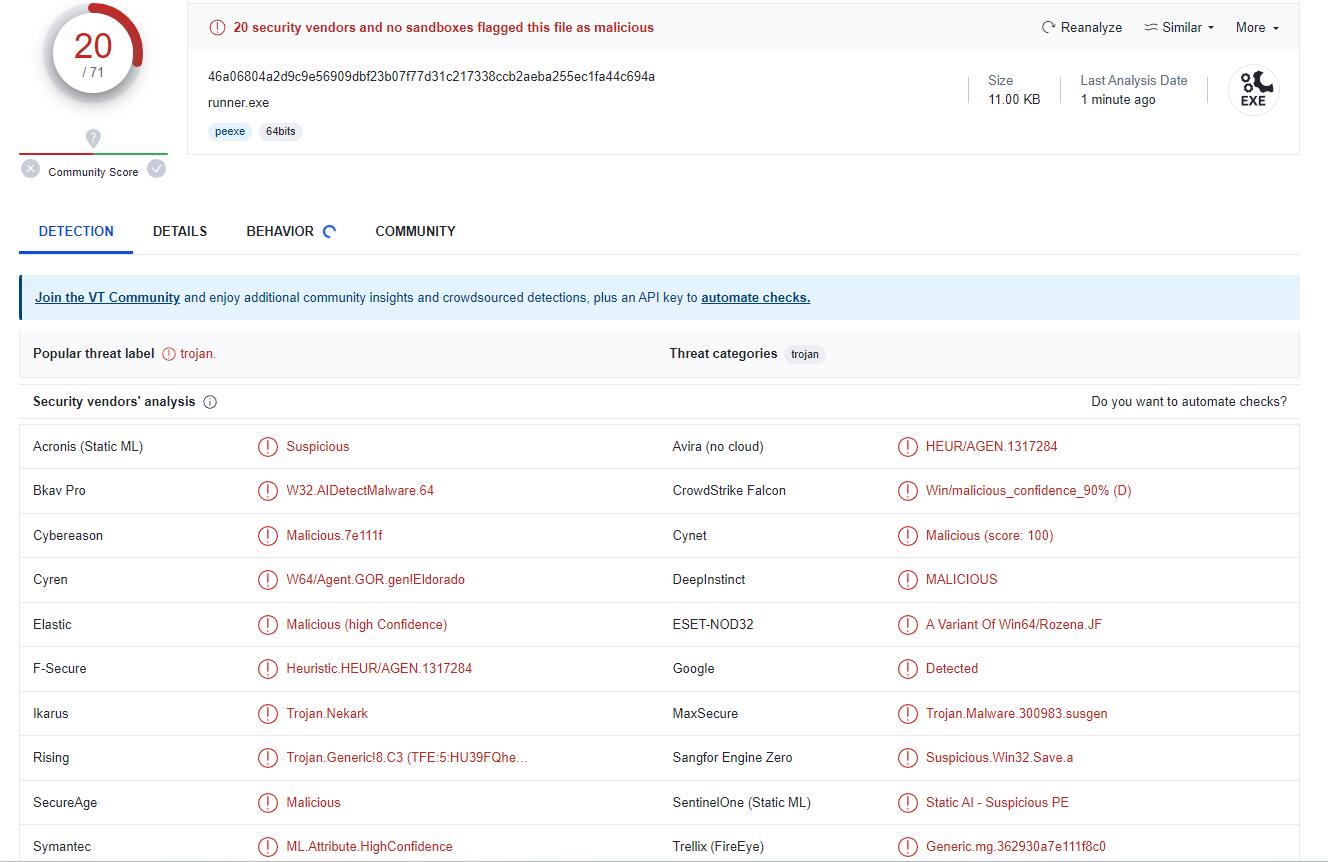 senzee1984/micr0_shell
micr0shell 是一个 Python 脚本,用于动态生成 Windows X64 平台下的 PIC 无空字节反向 shell 载荷。
 rad9800/pmd
实用的 Windows 恶意软件开发课程:API 哈希、DLL 旁加载、shellcode 执行、PE 操作、payload 托管和投递实验。
 oldboy21/shgenob
基于 Python 的工具,用于从 PIC C 代码生成 Shellcode
 saerxcit/libtp_gadget
Crystal Palace 库,用于通过线程池代理 Nt API 调用。已针对调用 gadgets 进行更新。
 blueisbeautiful/cve-2018-19323
针对CVE-2018-19323 - GIGABYTE GDrv权限提升漏洞的漏洞利用框架,支持多架构和框架集成
 abedalqaderswedan1/aswcrypter
一个用于生成能够绕过所有现有防病毒软件的Payload的Bash和Python脚本 [FUD]
 owasp/zsc
OWASP ZSC - Shellcode/混淆代码生成器 https://www.secologist.com/
 connormcgarr/littlecorporal
LittleCorporal: 一个C#自动化恶意文档生成器
 tremwil/ds3-nrssr-rce
CVE-2022-24125 和 CVE-2022-24126 的文档和概念验证代码。
 5alt/zerorat
ZeroRAT是一款windows上的一句话远控
 y0naldez/cve-2024-28397-js2py-rce
生成 JavaScript 载荷以利用 CVE-2024-28397 Js2Py 沙箱逃逸,通过暴露 Python 内部机制实现远程命令执行和反向 Shell。
 kal1gh0st/cve-2021-40444_cab_archives
自定义 CAB 模板生成器,用于 CVE-2021-40444,通过构造恶意 cabinet 归档文件,利用精心制作的 Office 文档触发 Windows MSHTML 远程代码执行漏洞。
 bl4ckm1rror/fud-uuid-shellcode
使用XOR加密和UUID字符串转换的C++ shellcode注入技术,通过函数调用混淆以及VirtualAlloc和EnumChildWindows的内存执行,绕过Windows Defender。