
 #1

 hasherezade/pe_to_shellcode
将PE转换为shellcode
 trustedsec/unicorn
Unicorn 是一个简单的工具,用于实施 PowerShell 降级攻击并直接向内存注入 shellcode。基于 Matthew Graeber 的 PowerShell 攻击技术以及 David Kennedy(TrustedSec)和 Josh Kelly 在 Defcon 18 上展示的…
 ne0nd0g/merlin
Merlin 是一个使用 golang 编写的跨平台后渗透 HTTP/2 命令与控制(C2)服务器和代理。
 reajason/memshellparty
一款专注于 Java 主流 Web 中间件的内存马快速生成工具,致力于简化安全研究人员和红队成员的工作流程,提升攻防效率
 techryptic/pokemon-shellcode-loader
厌倦了整天盯着十六进制和弹出'\x41'?宁愿看看洛奇亚/小火龙?我有解决方案给你。
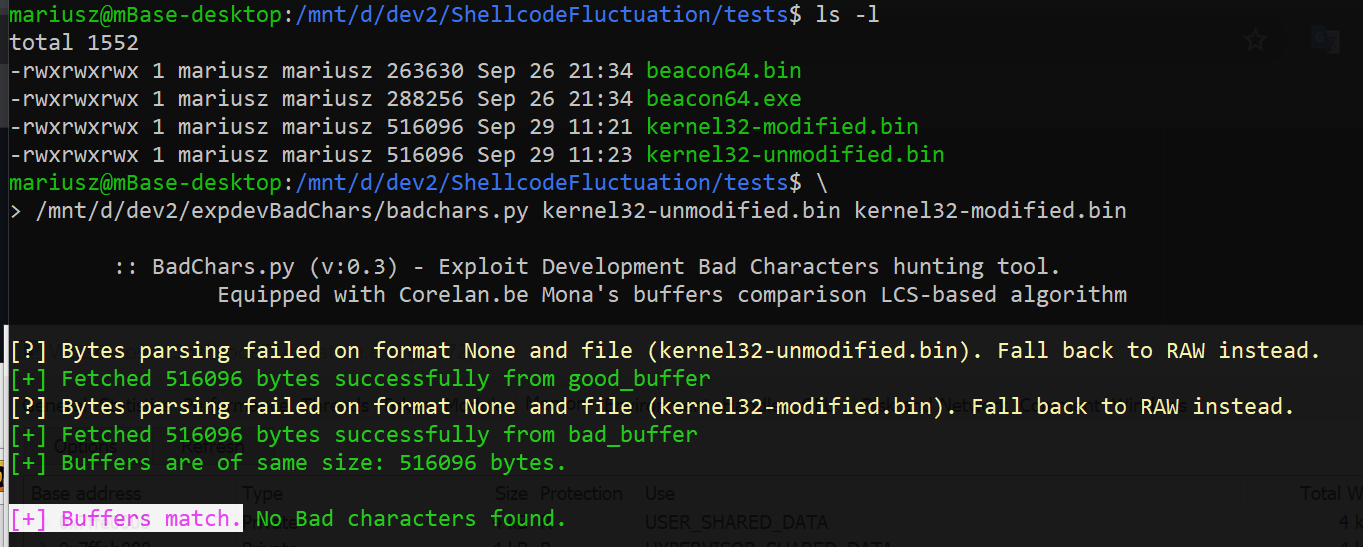 mgeeky/shellcodefluctuation
一种高级内存规避技术,在 RW/NoAccess 与 RX 之间波动切换 shellcode 的内存保护,并对其内容进行加密/解密。
 blacknbunny/encdecshellcode
通过 XOR 加密算法的 Shellcode 加密器与解密器
 kira2040k/avbypass
用于绕过杀毒软件的golang脚本,仅适用于Windows平台。
 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 3xpl01tc0d3r/obfuscator
该程序旨在混淆shellcode。
 nhas/reverse_ssh
基于SSH的反向Shell管理工具,原生支持SCP/SFTP、多种传输协议、Windows DLL生成以及无文件执行,适用于红队行动。
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 toolkit: Go single-binary toolchain + realme RMX5010 (A16, SM8750) target port
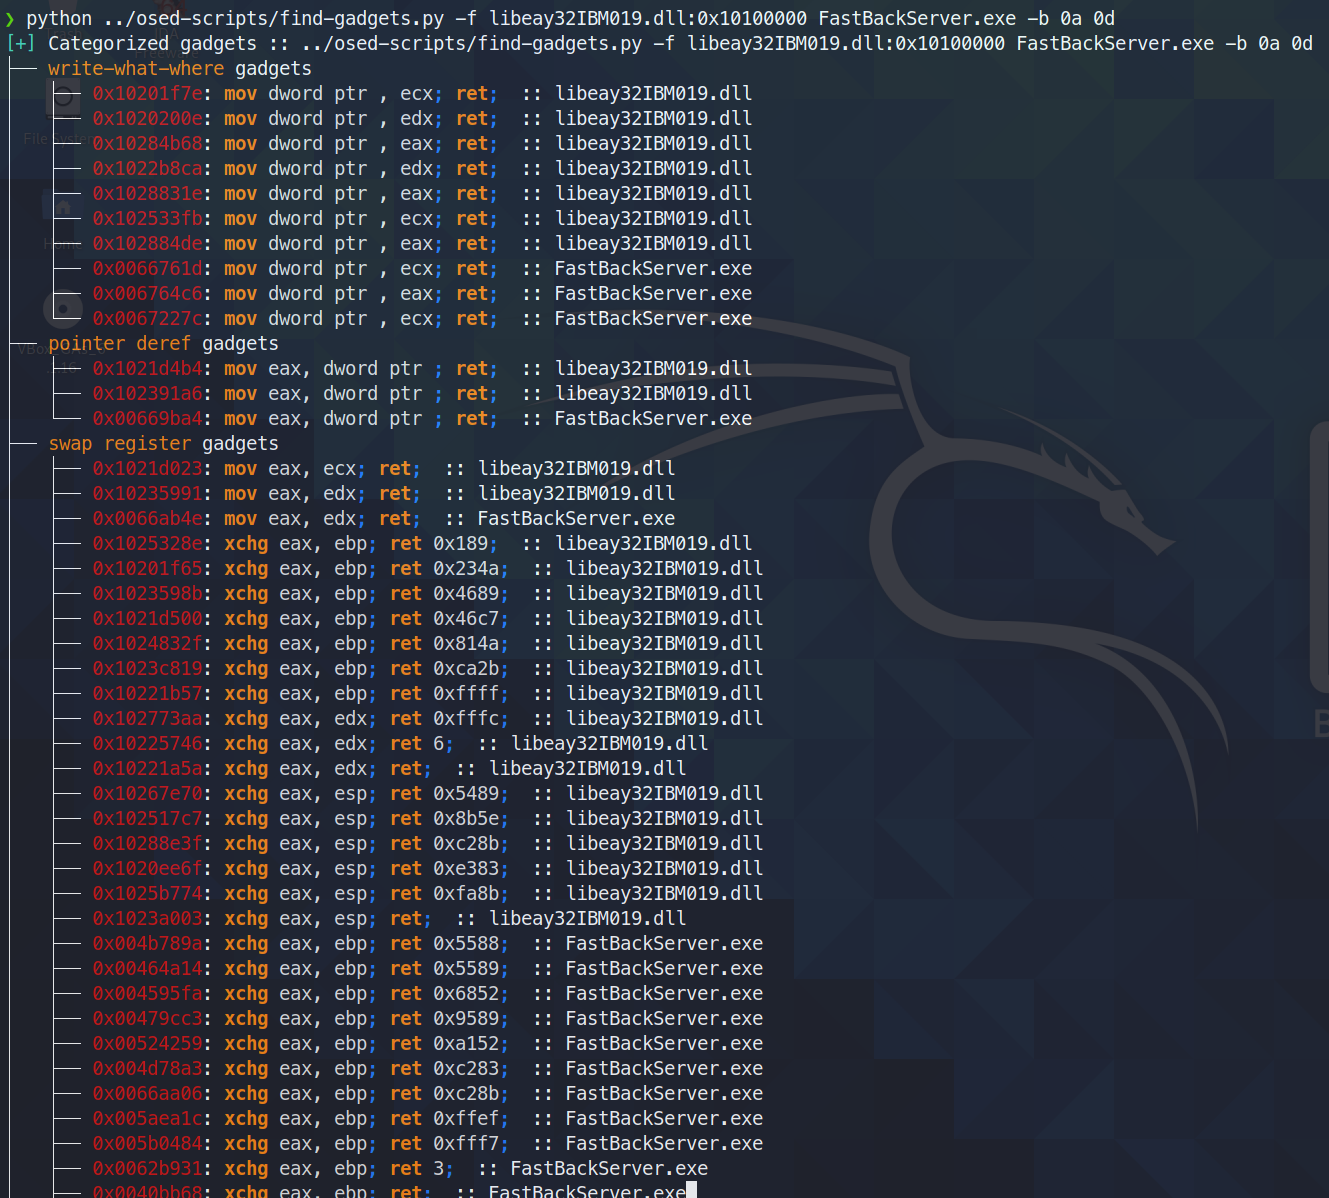 epi052/osed-scripts
面向 Offensive Security 的 Windows 用户态漏洞利用开发课程(OSED)的定制工具
 therealdreg/shellex
C-shellcode 转十六进制转换器,用于在 IDA PRO、gdb、windbg、radare2、ollydbg、x64dbg、immunity debugger 和 010 editor 中粘贴并执行 shellcode 的便捷工具。







