#1
 voidsecsoftwares/voidsec-proxy
用于SOCKS5代理链、端口扫描、DNS枚举、哈希破解、反向shell生成、隐写术和匿名化的多模块攻击性安全工具包。
 keystone-engine/keystone
多架构汇编器框架,可将汇编源代码转换为 Arm、x86、MIPS、PowerPC、RISC-V 等架构的机器码,核心轻量,并为多种语言提供绑定。
 s0lst1c3/dropengine
DropEngine 提供了一个可扩展的框架,用于创建 shellcode 加载器,允许操作者从一系列组件中选择并进行组合,从而在几秒钟内创建高度复杂的有效载荷。
 boydhacks/dameflare
针对 CVE-2019-3980 的 Python 3 漏洞利用脚本。通过 SolarWinds Dameware MRC 智能卡认证绕过,以 SYSTEM 权限实现未认证的远程代码执行(RCE)。
 jthuraisamy/syswhispers2
通过直接系统调用绕过AV/EDR。
 mythicagents/medusa
跨平台 C2 代理,适用于 Mythic,支持动态函数加载、SOCKS5 代理、文件操作、shellcode 注入以及 macOS/Windows 后渗透模块。
 redsiege/excelntdonut
用于将DLL和EXE注入内存的Excel 4.0 (XLM)宏生成器。
 0xrootpls/fritter
用于 EXE、DLL、.NET、VBScript 和 JScript 内存执行的多态 shellcode 生成器,具备针对每个输出和每次构建的随机化,以增强规避能力和抗签名检测能力。
 ohjeongwook/shellcodeemulator
使用 Unicorn Framework 编写的 Shellcode 模拟器,支持进程转储模拟环境
 thewover/donut
生成 x86、x64 或 AMD64+x86 位置无关的 shellcode,可从内存加载 .NET 程序集、PE 文件及其他 Windows 有效负载,并带参数运行它们。
 egebalci/sgn
用于攻击性安全载荷的多态二进制编码器。利用基于LFSR的反馈回路、垃圾指令注入和多轮迭代混淆对shellcode进行编码,以规避静态检测。
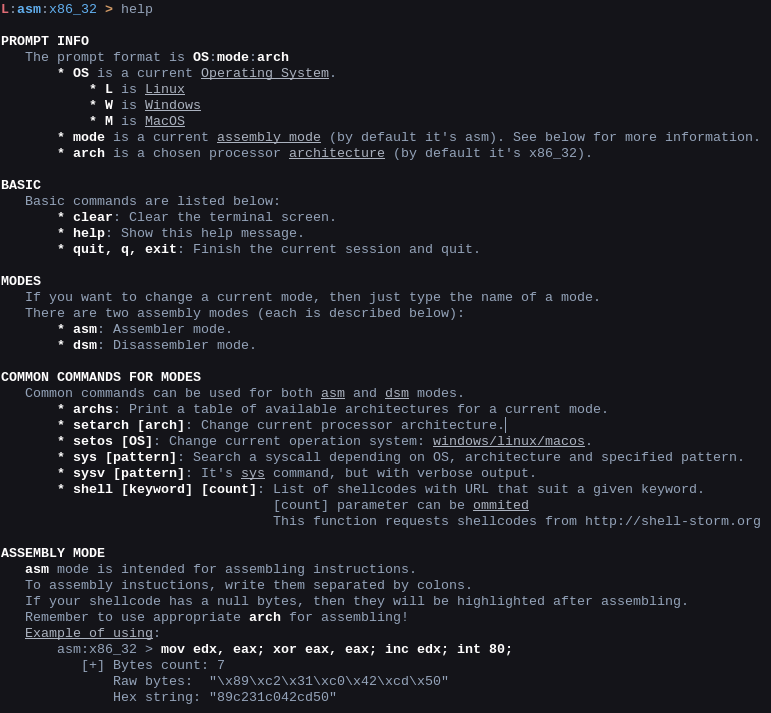 konatabrk/shellen
:cherry_blossom: 交互式 shellcode 环境,可轻松制作 shellcode
 capt-meelo/lazzzy
Shellcode 加载器,演示多种执行技术,包括直接系统调用、IAT 绕过、加密载荷、PPID 欺骗以及针对 Windows x64 使用伪造证书的代码签名。
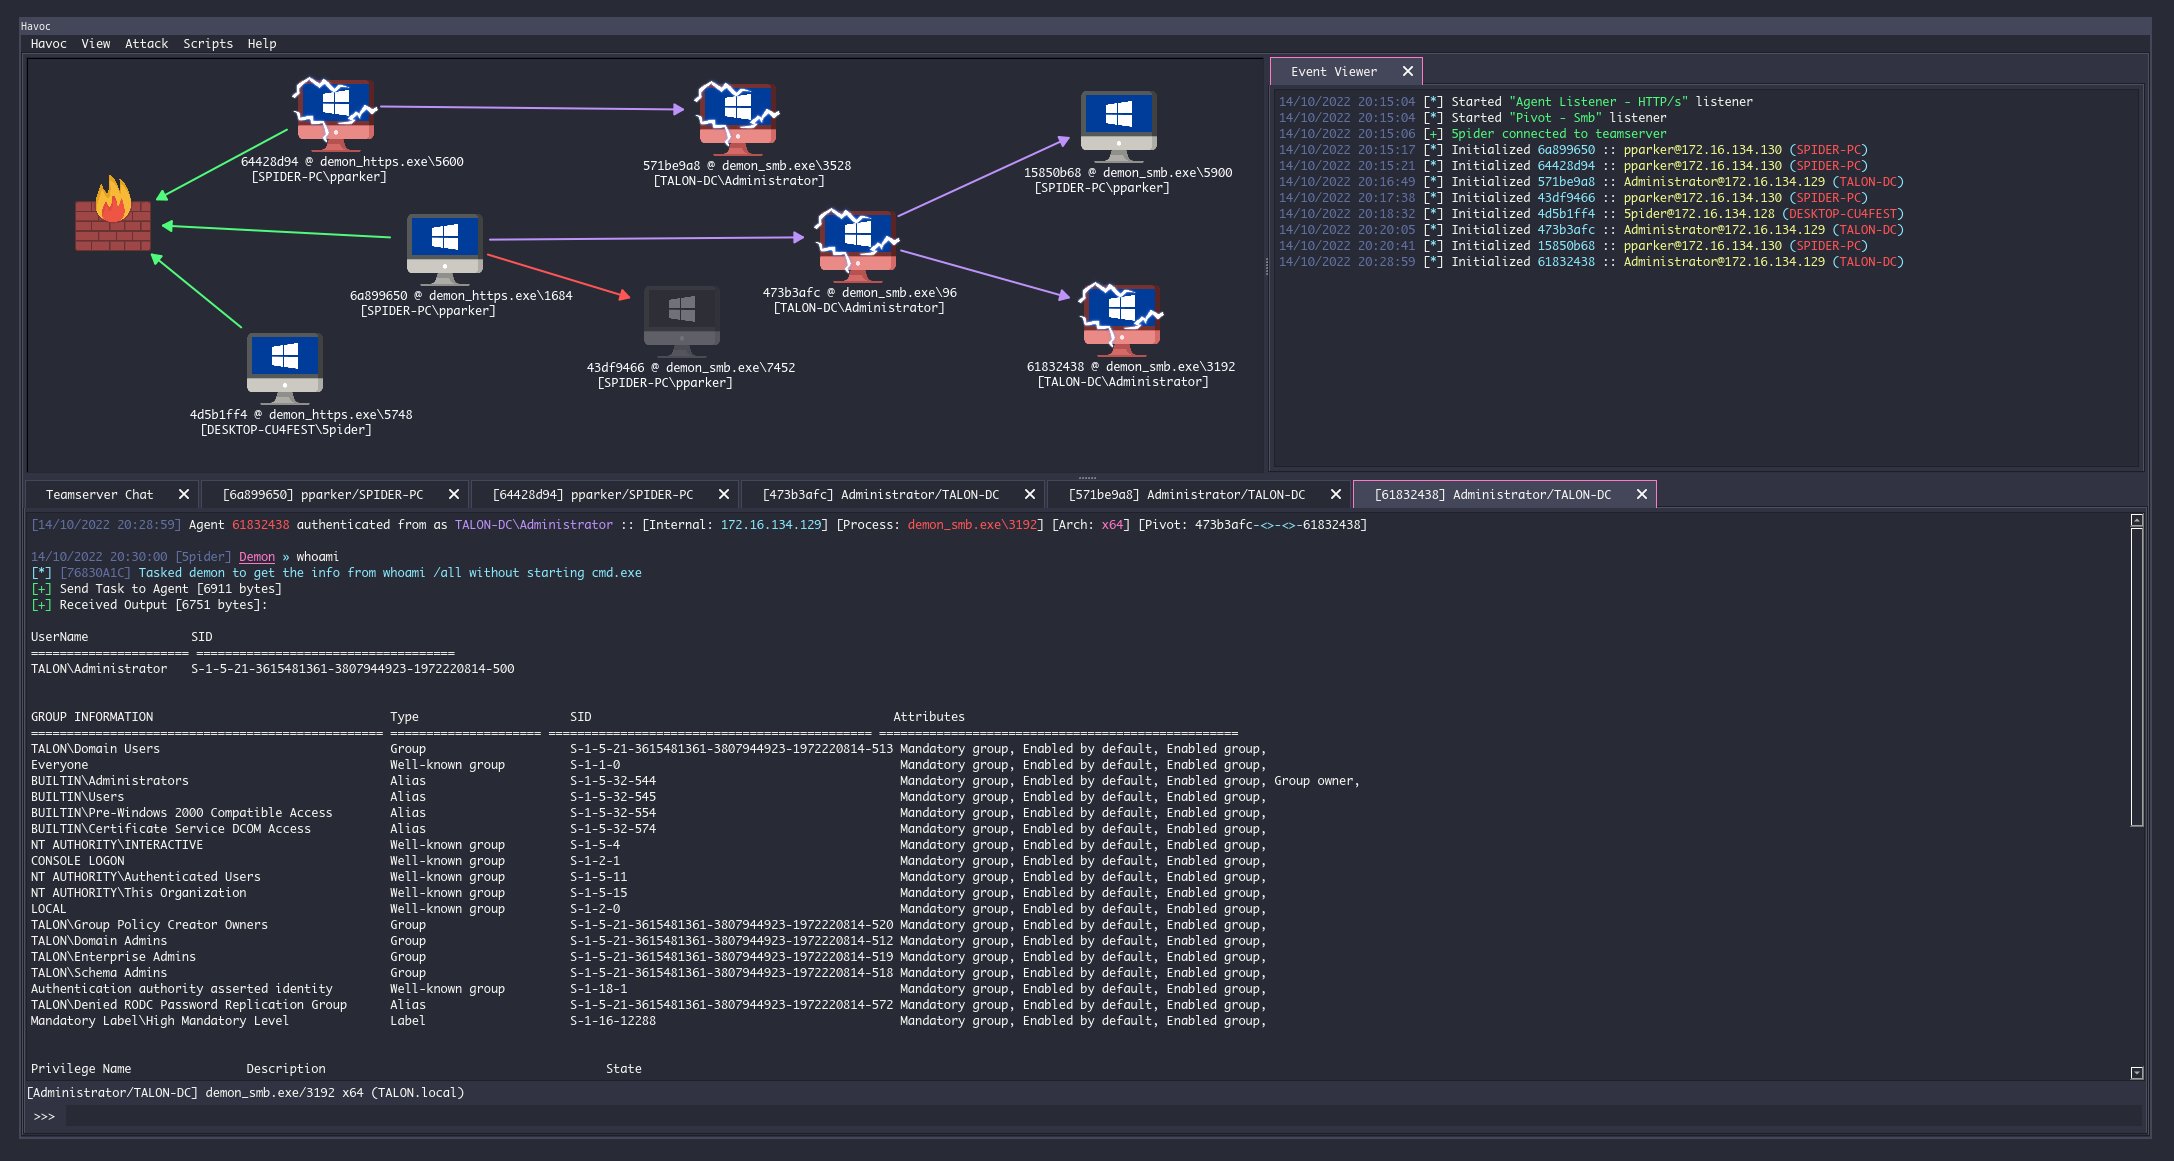 havocframework/havoc
Havoc Framework
 dis0rder0x00/dbgnexum
使用 Windows 调试 API 进行 Shellcode 注入
 kasturixbm5/staged-dll-injection-smb-
基于 C 语言并使用 Win32 API 构建的分阶段 DLL 注入概念验证——在隔离的实验室环境中开发,用于红队认证学习(CRTO)。