#1

 shoucheng3/ff4j__ff4j_cve-2022-44262_1-8-13
为Java提供特性切换框架,支持运行时特性激活、基于角色的访问、基于AOP的切换、监控、审计追踪,以及带有REST API和CLI的Web控制台。
 phirojshah/cve-2021-4044
用于检查OpenSSL版本是否存在CVE-2021-4044漏洞,并测试用户指定网站的SSL/TLS连接,同时包含错误处理和报告功能的Python脚本。
 trinadh465/external_curl_aosp10_r33_cve-2021-22924
使用 URL 语法传输数据的命令行工具和库,支持包括 HTTP、FTP 等多种协议。
 nels2/dcom_10036_solver
此脚本旨在自动处理 CVE-2021-26414(https://support.microsoft.com/en-us/topic/kb5004442-manage-changes-for-windows-dcom-server-security-feature-bypass-cve-2021-2…
 shoucheng3/apache__uima-uimaj_cve-2022-32287_3-3-0
Java SDK,用于构建分析管道,通过注释、类型系统和模块化分析引擎处理并丰富非结构化文本数据。
 shoucheng3/jmrozanec__cron-utils_cve-2021-41269_9-1-5
Java 库,用于解析、验证、迁移和描述 cron 表达式,支持多种格式(Unix、Quartz、Spring)以及人类可读的、特定于区域设置的输出。
 u20024804/bash-4.3-fixed-cve-2014-6271
Patched GNU Bash 4.3 with fix for Shellshock (CVE-2014-6271). 提供安全的Bourne Again SHell,具备命令行编辑、作业控制和脚本编写能力。
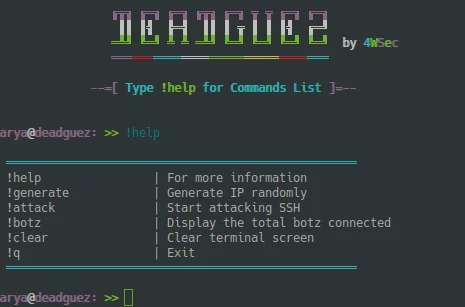 drau6/deadguez
快速 SSH 凭据扫描器,使用 sshpass 暴力破解 SSH 登录,帮助渗透测试人员识别暴露主机上的弱凭据或默认凭据。
 askarlabs/thehackingmachine
构建一台自托管的漏洞靶机。攻破它。学习它。恢复快照。

 whereisxuezugi/cphlf
CyberPatriot Linux 加固 Bash 脚本:支持试运行模式、备份、bats 测试,并在 Ubuntu 22.04 和 24.04 上提供容器化试运行检查。
 akari-sora/synology-nas-cli
面向 Synology DSM 7 的零依赖 Python CLI 和 MCP 服务器,可依据 C3RB3R/.L0CK3D 勒索软件活动审计 NAS 配置、规划修复方案并执行修复。
 ph4ntom-rev/ph4ntom-vitrum
面向 Telegram、AI 代理(Antigravity / Local Ollama / OpenCode)以及通过 ph4ntom-ida-bridge 接入的 IDA Pro 9.5 的体外静态恶意软件剖析流水线
 brn1337/mailauthcheck
用于审计 SPF、DKIM、DMARC、DNSSEC、MTA-STS 和 DNS 卫生状况的 Bash 脚本,可对域名遭受电子邮件欺骗和网络钓鱼的风险进行评级。
 0ldev/tradecraft
由 LLM 驱动的安全测试代理,针对目标运行持续的工具调用循环,内置 160+ 个侦察、Web、云、AD 和后渗透工具适配器,并持久化保存运行报告。
 griffonav/griffon
面向 Linux 的模块化 Rust 安全工具箱与杀毒软件,包含基于 YARA 的文件扫描器、隔离区、系统清理器、nmap 插件,以及用于自定义工具的插件 SDK。
 gathin23/cleanyourtv
通过 Wi-Fi 精简任意 Android 或 Google TV,并获得 Apple TV 风格的主屏幕。
 chainreactors/gogo
面向红队的, 高性能高度自由可拓展的自动化扫描引擎 | A highly controllable and extensionable automated scanning engine for red teams