
 #1
用于自动化安全任务、工作流程和自定义工具开发的工具和库。
Kitploit 推荐

 silentmesh-systems/lure
植入的凭据会让攻击者暴露。适用于任何网络的免费安全网:公司 IT、家庭、办公室、银行、医院、工厂。在使用时告警,而非在打开时。提供 CLI、本地仪表盘以及面向 AI 代理的 MCP。Apache-2.0。
 farjadahmed/agentwatch
Claude Code 的静默会话记录器,记录每一次操作,标记危险命令(rm -rf, sudo, curl|sh),并提供时间线审查、风险警报和跨项目分析。
 theqmaks/resolver
该扩展将流行的 CAPTCHA 解决方案服务集成到 BurpSuite 中,无需人工干预即可处理不同类型的 CAPTCHA。
 5gstudent/cve-2021-22005-
CVE-2021-22005批量验证python脚本
 0sm0s1z/invoke-selfsignedwebrequest
本仓库是一个简单粗暴的武器库,收录了在 PowerShell 中绕过 .NET SSL/TLS 证书验证并继续进行黑客攻击的方法和脚本。
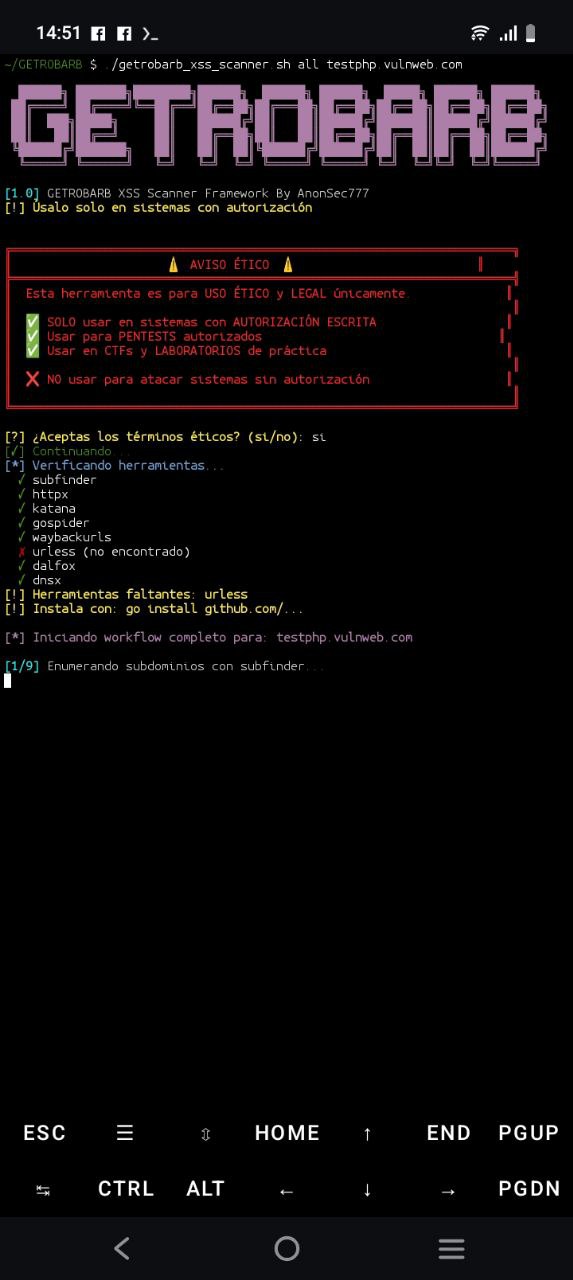 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
 codesecurityteam/harbor
CVE-2022-46463 harbor公开镜像全自动下载脚本
 akefallonitis/larac2shell
跨平台交互式 shell,用于 Microsoft Defender for Endpoint Live Response
 diegoalbuquerque/cve-2024-38063
通过禁用所有接口的IPv6的缓解脚本
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
快速检查 CVE-2025-55182 (React) 和 CVE-2025-66478 (Next.js) 的脚本 - React Server Components (RSC) “Flight” 协议中的关键未认证远程代码执行漏洞。
 flex36ty/ps5-pihost
树莓派上由PS5 USB端口供电的PS5漏洞利用Web服务器
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles 是一组 Ansible Roles 和 playbook 的集合,用于安装、配置、运行和管理各种 Corelight、Suricata 和 Zeek 解决方案。
 tarraschk/cve-2023-36884-checker
用于检查 CVE-2023-36884 加固情况的脚本
 ustayready/physical-analyzer-scripts
Cellebrite Physical Analyzer Python 脚本,为分析人员提供扩展功能
 nccgroup/lightweight_static_analysis
使用开源工具 + 少量你自己的代码,创建实用、轻量级的静态分析
 bandrel/hashcatrosetta
Hashcat 规则分析器与解释器 - 解码 hashcat 规则语法的罗塞塔石碑
 cappricio-securities/burpflow
BurpFlow 是面向漏洞赏金猎人和渗透测试人员的最佳 Burp Suite 自动化工具之一,广泛用于通过代理加载侦察数据,并简化 Web 应用程序安全测试工作流程。
 rvsh3ll/nxc-vulnscan
NetExec 模块:一次性运行所有内置 Windows 漏洞检查(仅检查,不利用)








