
 #1

 dev-sec/chef-mysql-hardening
这个 Chef cookbook 为 mysql 提供安全配置。
 rcarmo/agentbox
基于 Docker 的沙箱,为编码代理提供隔离环境、预安装的代理工具、服务控制和工作空间引导,以实现安全的多会话开发。
 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 golang 热修复
 karim852/kage-dfir-toolkit
Windows 主机 DFIR 分类控制台,串联工件收集、Sigma 关联时间线、YARA 扫描、套接字与账户检查、指标富化以及校准风险评分。
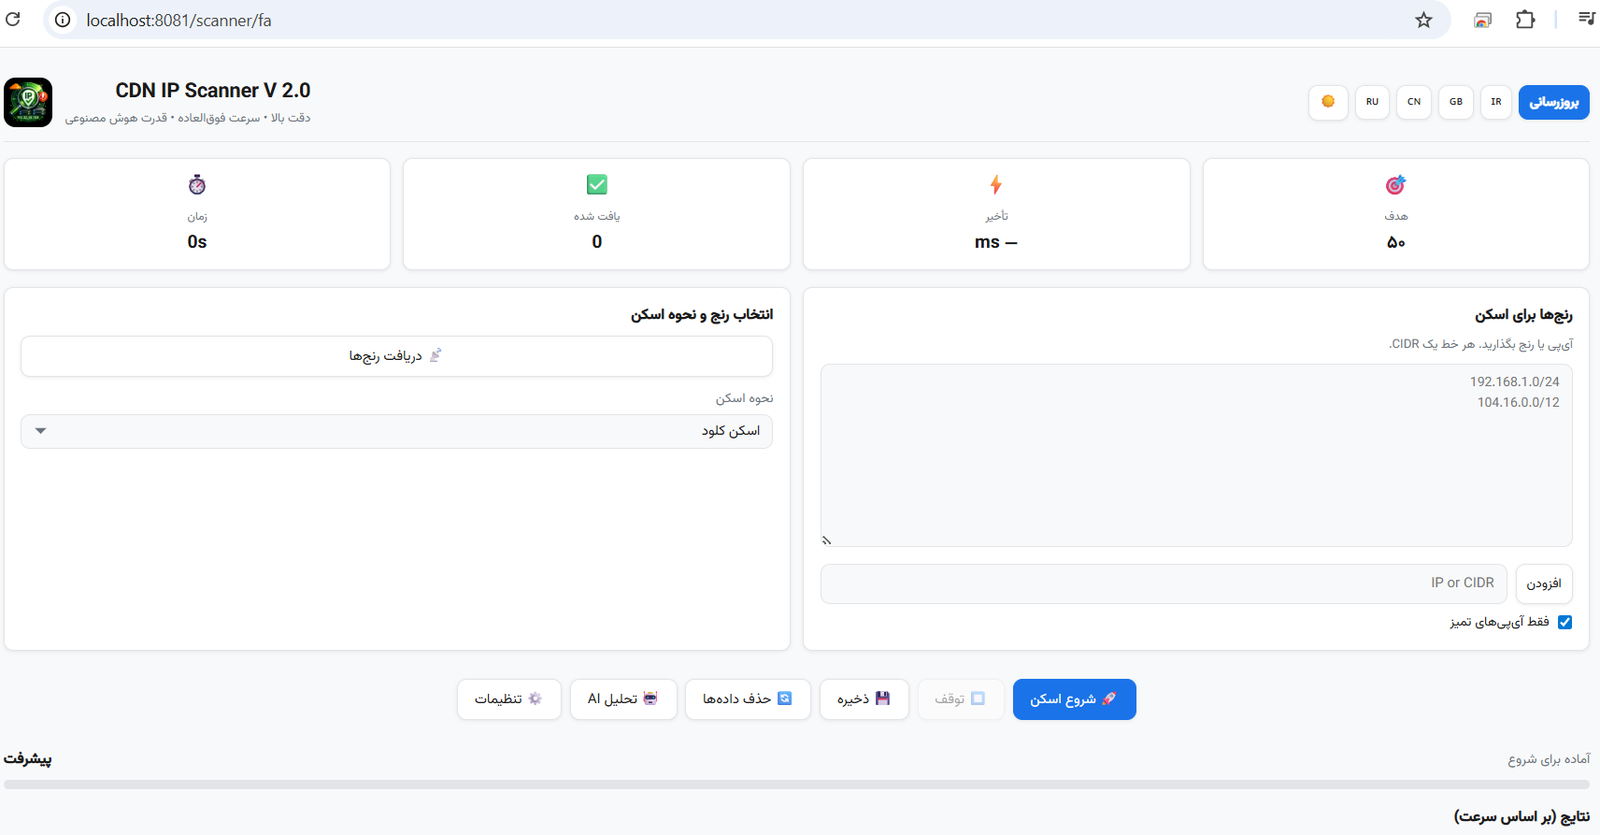 shahinst/cdn-ip-scanner
基于Web的扫描器,通过多线程5次尝试验证和V2Ray配置测试,从Cloudflare、Fastly及其他提供商中发现快速、低延迟的CDN IP地址。
 ahmed-alnassif/androsh
AndroSH 免Root 通过 Shizuku/ADB 在 Android 上运行多发行版 Linux - 运行 Arch、Fedora、Alpine、Debian、Ubuntu、Kali、Void、Manjaro、OpenSUSE 和 Chimera,具备完整的系统集成、proot 隔离与…
 broskigx/oihk-pentesting
自主多智能体AI渗透测试引擎:一个受管控的工具沙箱、一个不可变的证据与验证门控,以及一个可复现的安全智能体评估环境。
 kamalx06/tornadorevc2
模块化后渗透框架,通过TCP/TLS/mTLS管理反向shell会话,并配有用于枚举、内存执行、SOCKS5枢轴和持久化的插件。
 nu11secur1ty/kali-linux
Kali Linux 高级设置
 abraxas/gofilex
GoFile (gofile.io) 下载密码的字典暴力破解工具
 lolcaken/javascript-deobfuscator
用于 javascript-obfuscator 5.x 输出的反混淆器(字符串数组、控制流平坦化、自防御、RC4/base64)
 g0dse11/detecttrace
开源检测工程工具,可端到端追踪安全检测并识别首个失败阶段。
 netw0rknoob/vulnclaw
基于 AI Agent + MCP 工具链 + 渗透 Skill 编排, 配合大语言模型, 自然语言输入 → 自动完成「信息收集 → 漏洞发现 → 漏洞利用 → 报告生成」全流程。
 chaostoolkit/chaostoolkit
面向开发者的混沌工程工具包与编排
 albertrg99/redditosint
按用户名进行 Reddit OSINT。发现已索引的帖子、评论、已删除和实时内容、活动模式、暴露的标识符以及总体暴露评分。
 opposum0112/decretum
面向安全研究人员的合约 LinkML 编译器
 flex36ty/ps5-pihost
树莓派上由PS5 USB端口供电的PS5漏洞利用Web服务器










