#1

 snovvcrash/divideandscan
将全端口扫描结果分割,并将其用于有针对性的Nmap运行。
 a-real-virus/stealthcrypter
AES-256 文件和目录加密工具,具有交互式 CLI、进度条以及可选的源文件安全删除功能。支持大文件和哈希密钥输入。
 kaysec/hybrid-submit
一个自动将文件提交到Hybrid Analysis(API)的脚本
 smicallef/spiderfoot
自动收集和分析OSINT数据,用于威胁情报、攻击面映射和侦察。集成200多个模块,涵盖DNS、电子邮件、社交媒体和暗网调查。
 six2dez/reconftw
reconFTW 是一款旨在通过对目标域运行最佳工具集以执行扫描和发现漏洞的自动侦察工具。
 leebaird/discover
用于自动化各种渗透测试任务的自定义 Bash 和 Python 脚本,包括使用 Metasploit 进行侦察、扫描、枚举和恶意载荷创建。适用于 Ubuntu。对 Kali Linux 提供有限支持。

 projectdiscovery/naabu
A fast port scanner written in go with a focus on reliability and simplicity. Designed to be used in combination with other tools for attack surface…
 maurosoria/dirsearch
Web 路径扫描器
 projectdiscovery/nuclei
基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
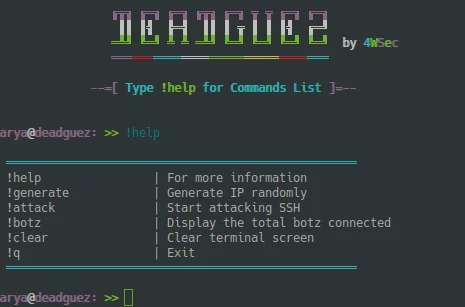 drau6/deadguez
快速 SSH 凭据扫描器,使用 sshpass 暴力破解 SSH 登录,帮助渗透测试人员识别暴露主机上的弱凭据或默认凭据。
 brett6320/fix_cve-2026-98432
用于修复 CVE-2026-98432 的 Ansible playbook,现维护于 brett6320/cve-fix 的 CVE 修复 playbook 集合中。
 firefart/hashcollision-dos-poc
PHP 和 JAVA 哈希碰撞拒绝服务攻击的概念验证
 danieleperera/onioningestor
一个可扩展的工具,用于在 Tor 网络上收集、爬取和监控洋葱站点,并将收集到的信息索引到 Elasticsearch 中
 tmpertor/raven-storm
用于 DDoS 和压力测试的 Python 工具包,包含 L3/L4/L7、ARP、WiFi 和蓝牙攻击模块,以及用于协调分布式攻击的服务器模式。