
 #1

 alexandreheroux/fix-cve-2021-44228
从 ear/war/jar/zip 归档中应用类移除处理,参见 https://logging.apache.org/log4j/2.x/
 77philly/cve-2024-7456scripts
Bash 和 Node.js 脚本,用于自动化针对易受攻击的 Web 应用的 SQL 注入利用,目标为 CVE-2024-7456。
 1and1-serversupport/ghosttester
测试CVE-2015-0235漏洞的脚本

 bytesizedmarius/rewerse-engineering
Rewe API 逆向工程(Go 语言)
 matthart1983/essh
基于 OpenSSH 和 tmux 构建的远程 shell,可在连接断开后继续存活。在终端 UI 中管理连接和会话。
 pion/handoff
在浏览器中启动WebRTC——在其他地方运行它
 momenbasel/autowifi
无线渗透测试框架。自动化WPA/WPA2/WEP/WPS攻击——从侦察到利用,一个命令完成。aircrack-ng + hashcat + PMKID。
 thereisnotime/sshroute
网络感知型SSH路由器 - 根据活动的VPN或网络将连接路由到不同的IP/端口/密钥/跳板主机
 0axz-tools/cve-2023-28121
CVE-2023-28121 的自动化漏洞扫描器,可并发检查目标列表,并通过 Telegram 通知发送结果。
 aoripus-ltd/januscape-hotfix
Complete fix collection for the CVE-2026-53359 guest-to-host escape vulnerability in the KVM/x86 shadow MMU. From zero-downtime livepatch to kernel…
 cipolone95/cve-2019-1619
用于为 CVE-2019-1619 构建令牌的 PowerShell 脚本
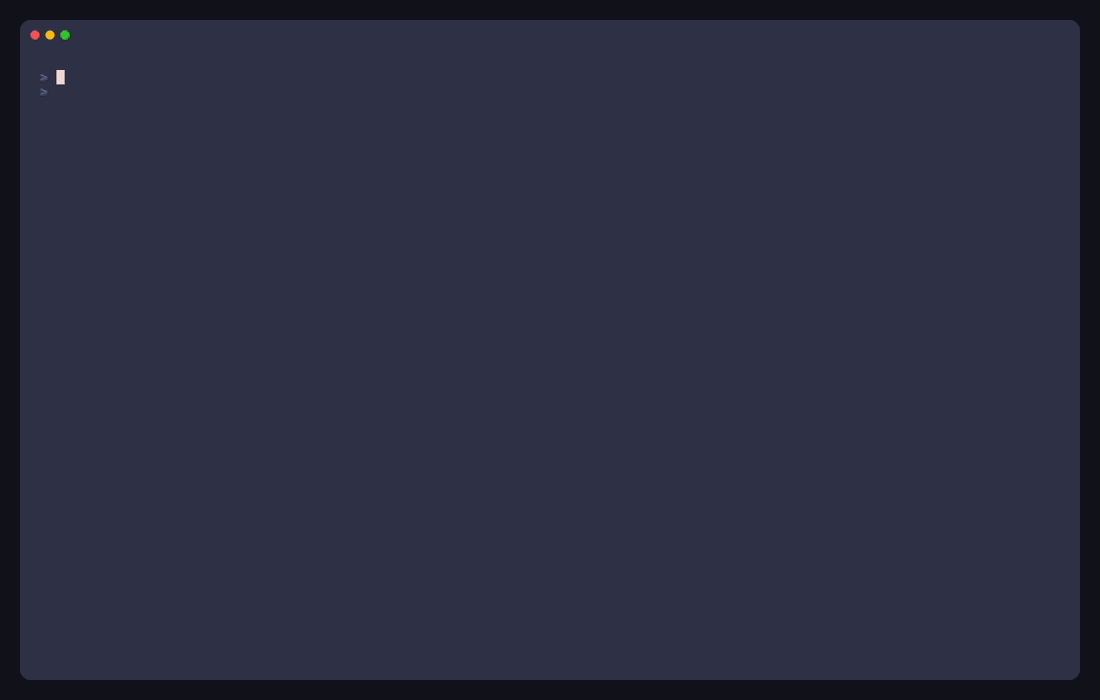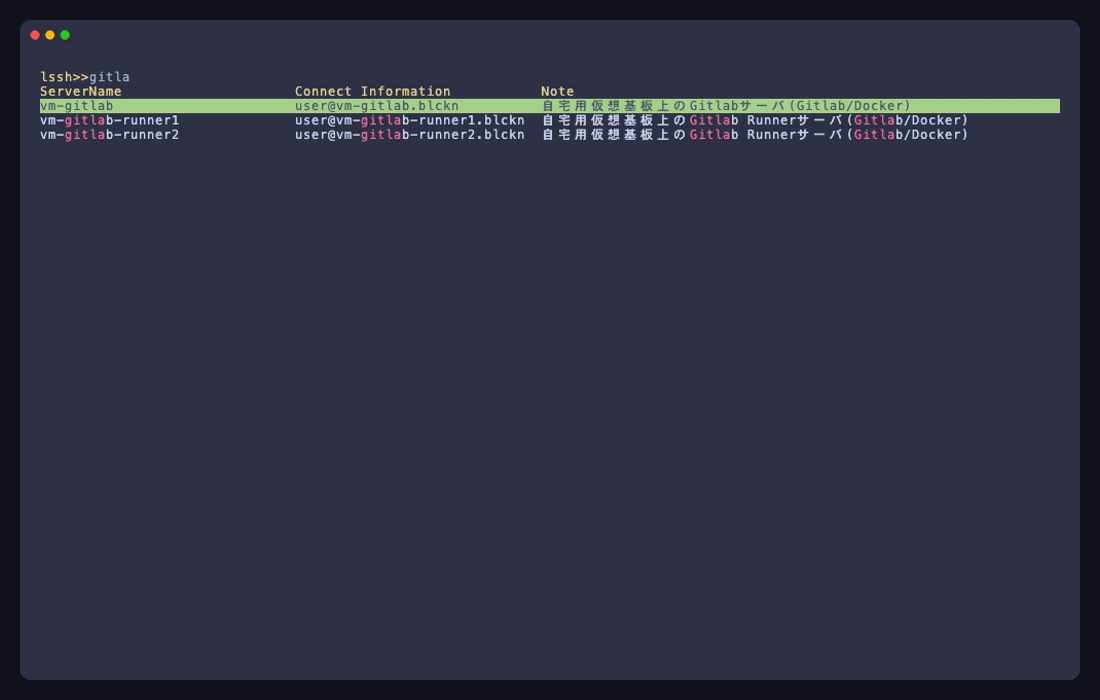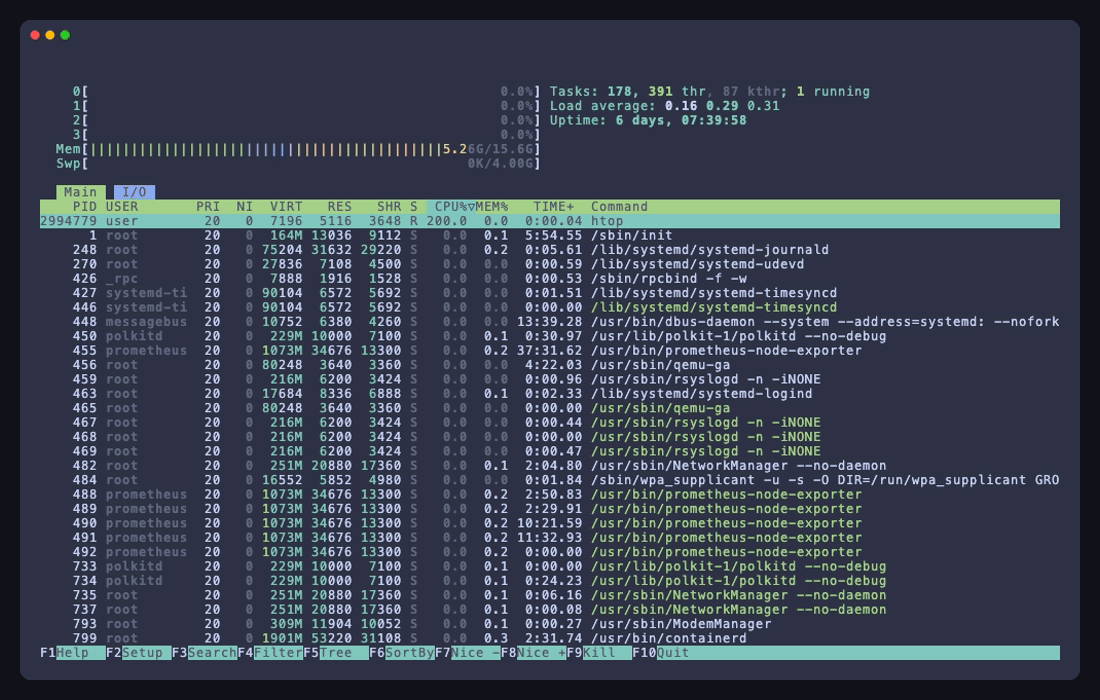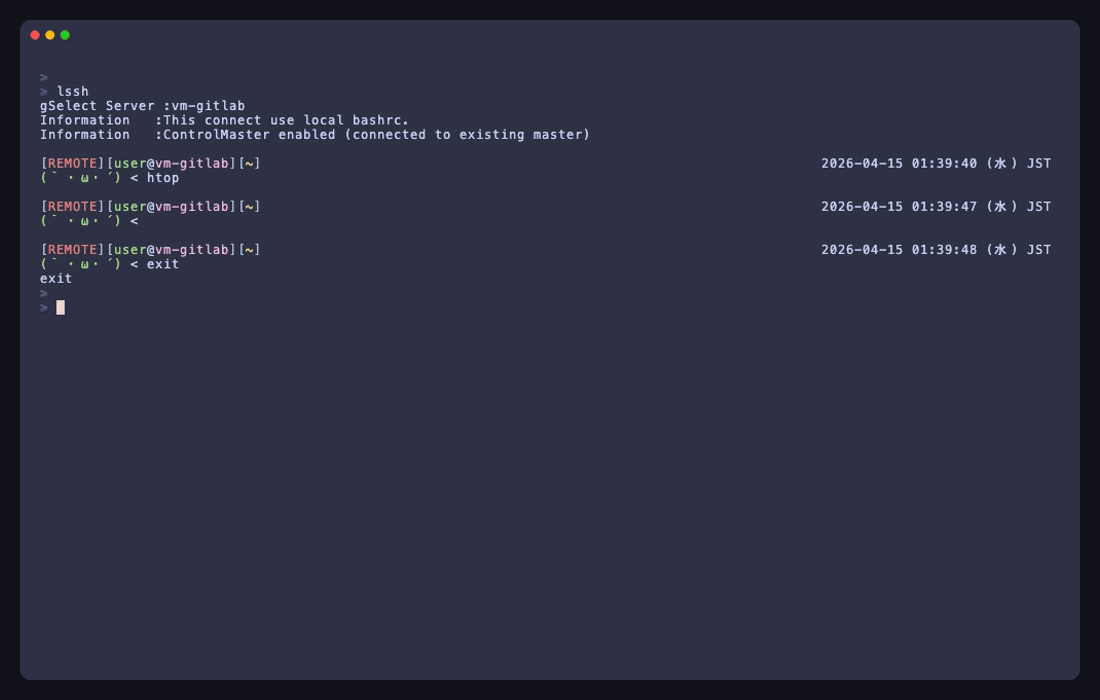 blacknon/lssh
一款终端原生的远程访问套件,支持SSH、云资产清单、供应商支持的连接器、并行命令、复用工作区、文件传输和监控。
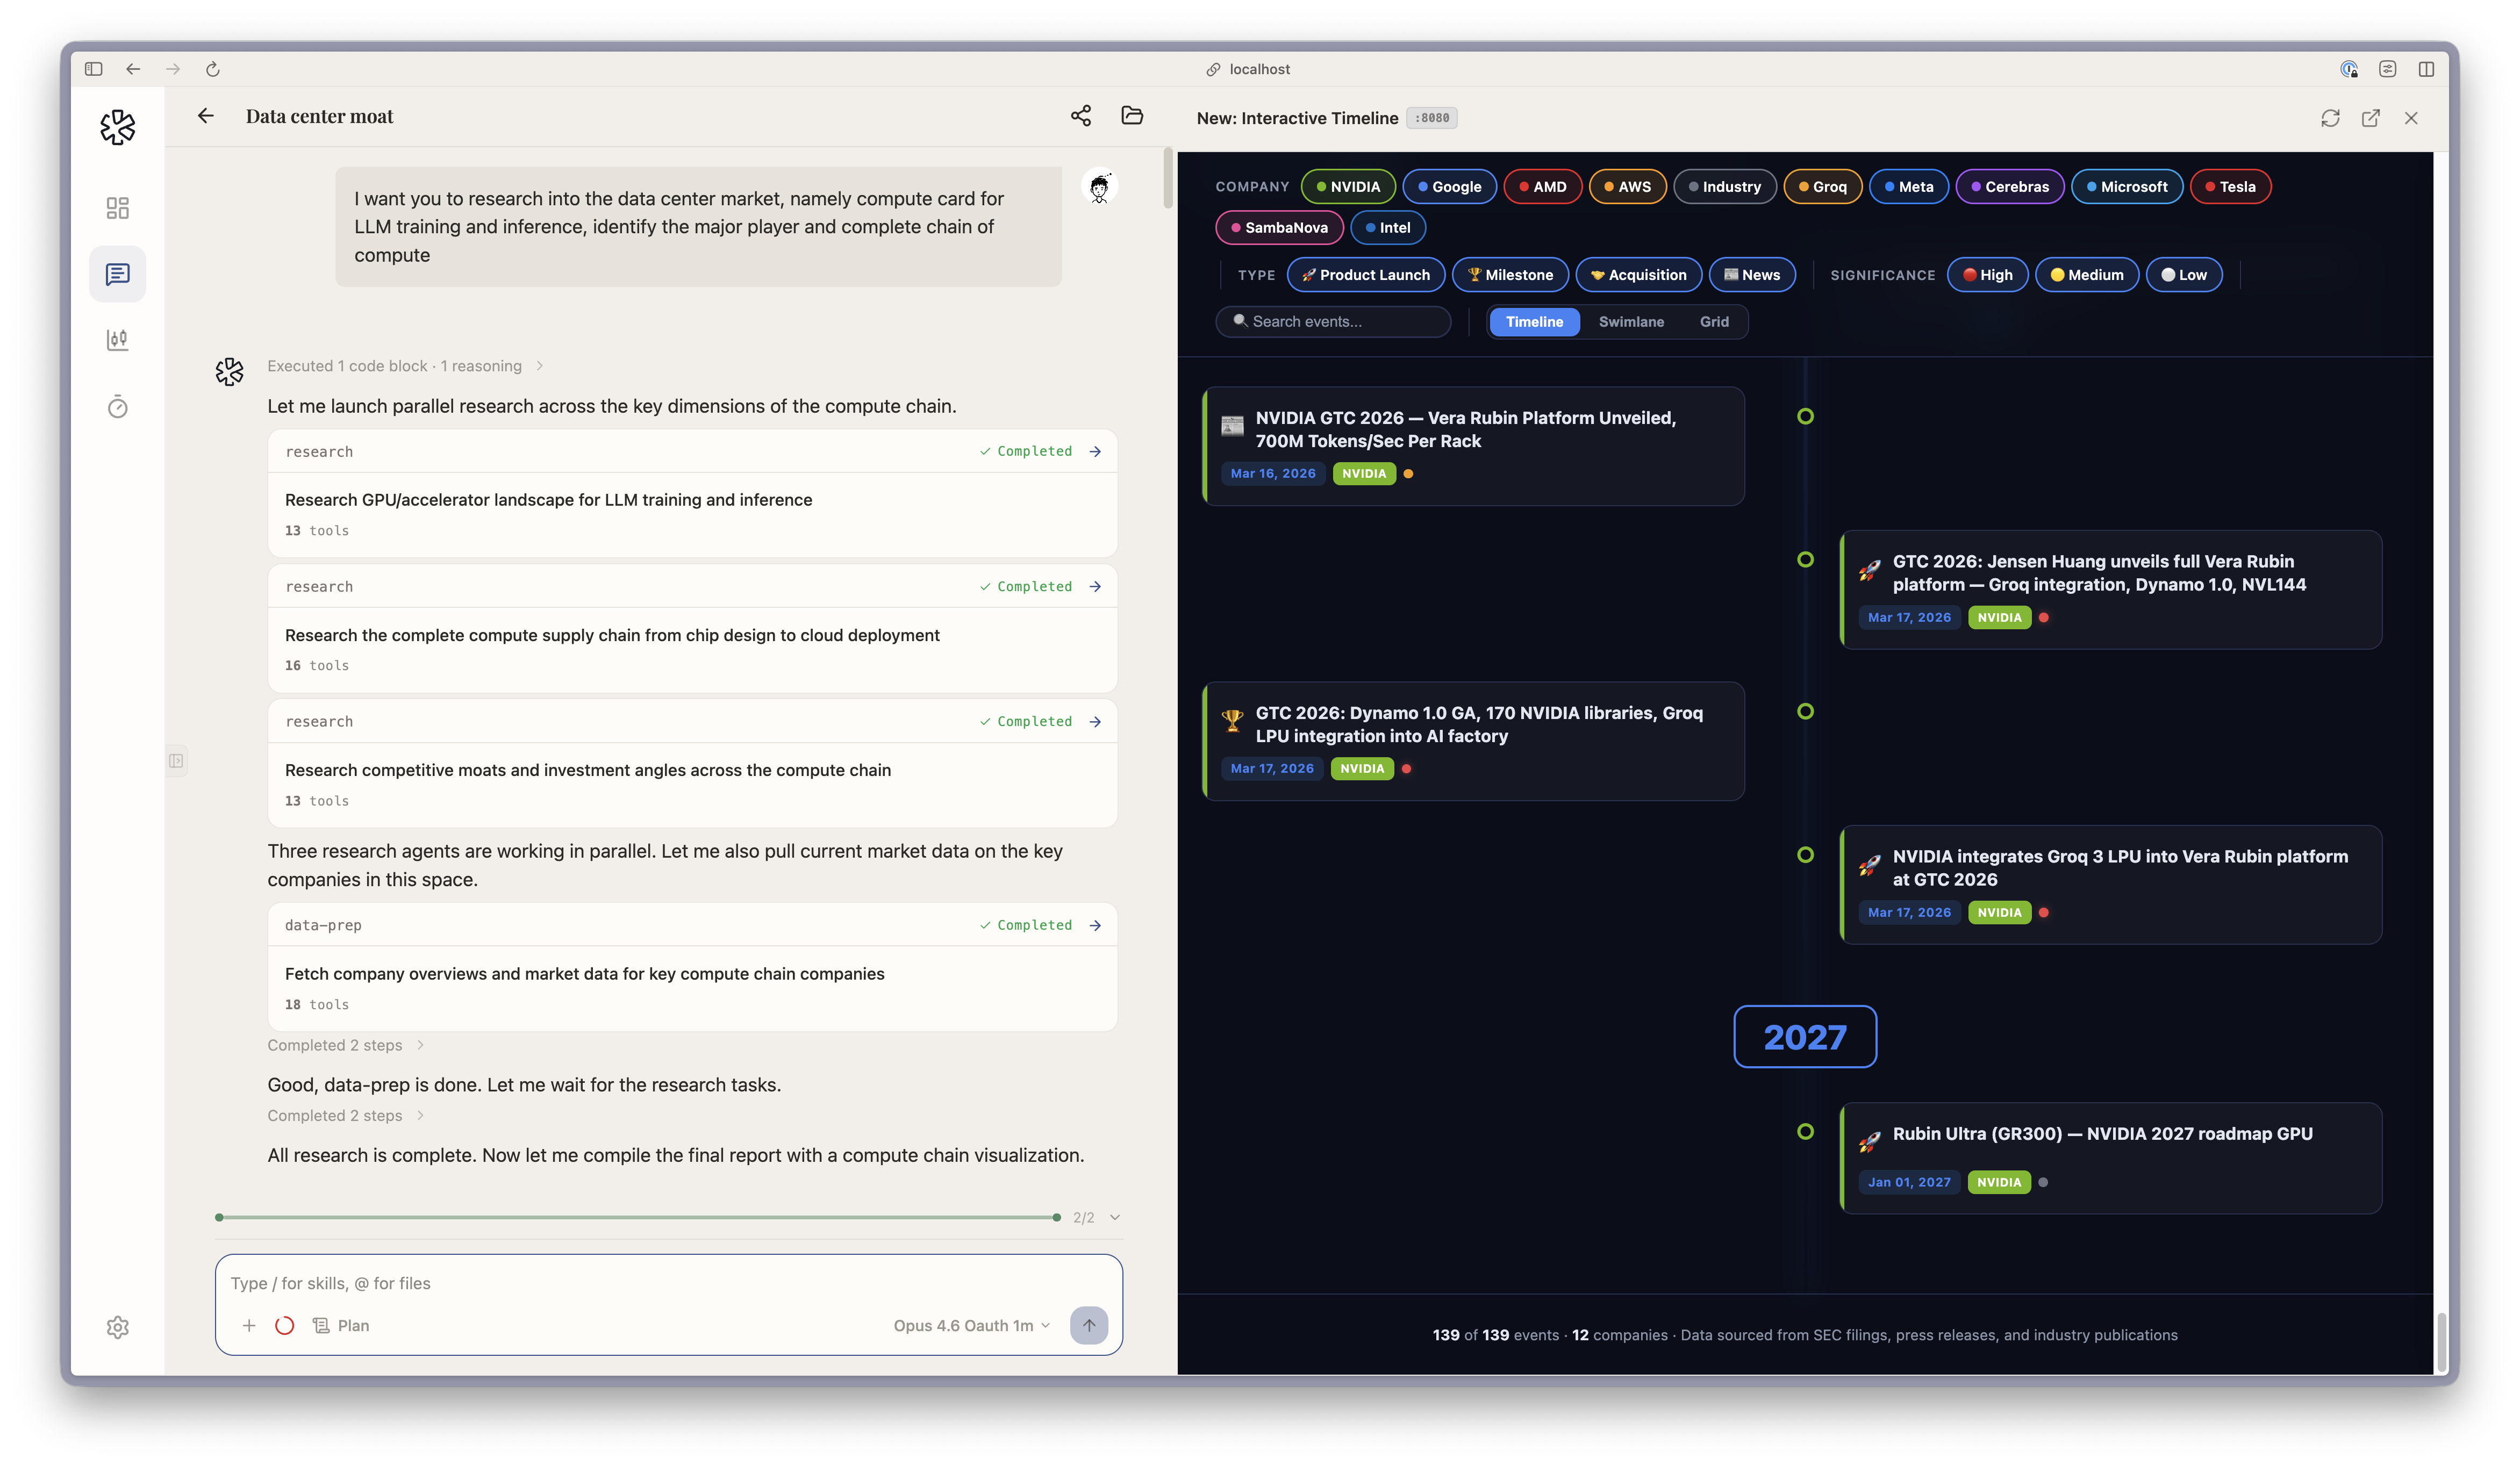 ginlix-ai/langalpha
自动化OSINT框架,用于侦察、数据收集和威胁情报聚合,配备模块化爬虫、扫描器和提取管道。
 saffron-health/libretto
用于构建可靠浏览器自动化的人工智能工具包
 zeroecco/holos
使用YAML compose文件的声明式KVM/QEMU VM编排工具。无需libvirt或XML即可管理包含cloud-init、SSH、PCI直通和镜像验证的多VM堆栈。
 sreckoskocilic/envocabulary
追踪每个 Shell 环境变量到其确切的文件和行号来源。审计 macOS、Linux 和 FreeBSD 上 zsh 和 bash 的 Shell 配置,查找失效条目、重复项和孤立文件。









