
 #1
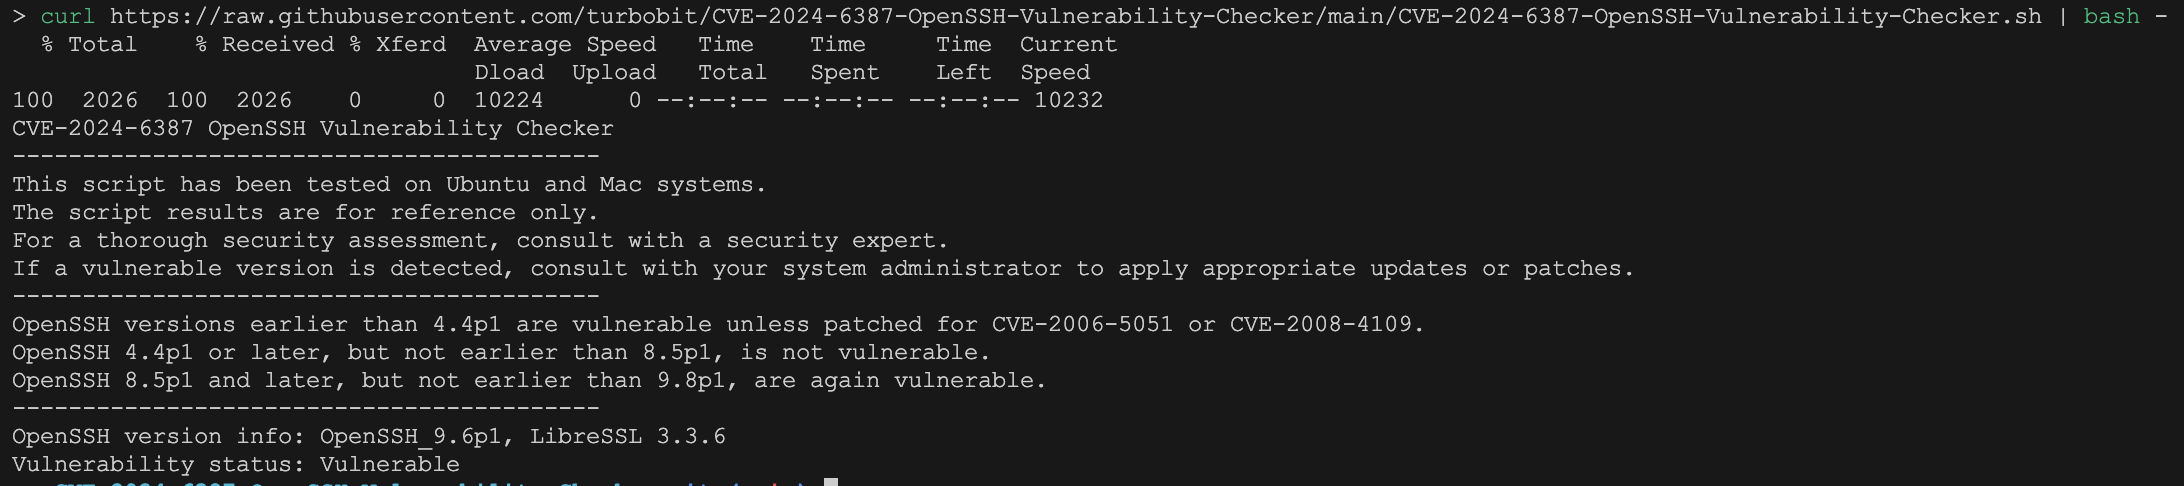
 turbobit/cve-2024-6387-openssh-vulnerability-checker
欢迎使用 CVE-2024-6387 OpenSSH 漏洞检查器仓库!该项目提供多个脚本,用于检查系统上已安装的 OpenSSH 版本,并判断其是否易受 CVE-2024-6387 漏洞影响。它支持多种环境,包括 Ubuntu、Mac 和 Windows。
 azw413/glass
Glass - 一款快速且免费的 IDA Pro 替代品
 sidenai/hyperion-disassembler
原生多架构反汇编与反编译器 - PE/ELF/Mach-O, x86/x64/ARM64, Lua 脚本, RTTI 恢复
 raj3shp/persisthunt
Linux持久性检测、狩猎与工件收集脚本
 tg12/phantomstars
自动检测和追踪GitHub上的虚假互动——每日持续集成,零基础设施
 shellkraft/ledger
一个攻击者脚本,用于追踪红队演练期间的操作变更。提供完整的审计追踪,记录更改了什么以及仍需要清理的内容。
 psycostea/pi-zero-2w-bad-usb
将你的 Pi Zero 2W 配置为 BadUSB
 boratanrikulu/gobee
用 Go 而非 C 编写你的 BPF 程序。gobee 将 Go 子集转译为 BPF C,并生成类型化的 cilium/ebpf 绑定。
 vvpoglazov/cve-2024-41110-checker
基于并行SSH的扫描器,用于检测Docker安装中的CVE-2024-41110,识别受影响版本和AuthZ插件,并生成修复方案。
 esperto-input/esperto-wiimote
高级 Wiimote 重映射软件
 hackerhermanos/cve-2024-3094_xz_check
这个仓库包含一个 Bash 脚本和一个单行命令,用于验证系统是否运行着易受 CVE-2024-3094 影响的 "xz" 工具的易受攻击版本。
 lypd0/cve-2024-3094-vulnerabity-checker
验证您的 XZ Utils 版本是否不易受 CVE-2024-3094 影响。
 fabiobaroni/cve-2024-3094-checker
快速且粗糙的PoC,用于检查是否安装了易受攻击版本的xz-utils (CVE-2024-3094)
 wgetnz/cve-2024-3094-check
用于在Linux和macOS系统上检测CVE-2024-3094(xz-utils后门)的Shell脚本,包含自动检查和修复说明。
 mustafa1986/cve-2024-3094
用于检测易受攻击的xz-utils版本并自动下载安装稳定修补版本以缓解CVE-2024-3094的Python脚本。
 fractal-tess/cve-2024-3094
用于检测和修复易受攻击的xz-utils版本(5.6.0/5.6.1)的Bash脚本,通过从源代码替换为稳定、未受损害的构建版本来修复。
 sayanarijit/cottage
一款面向团队的、基于 git 的现代化 age 加密机密管理器。









