
 #1
用于自动化安全任务、工作流程和自定义工具开发的工具和库。
Kitploit 推荐
 ksk-itdk/ksk-itdk-cve-2026-21509-mitigation
用于CVE-2026-21509的检测与修复Powershell脚本
 kernelzeroday/cve-2026-29000
伪造 JWE 包装的未签名 JWT,以绕过 pac4j-jwt 签名验证(CVE-2026-29000)并以任意用户身份进行认证;包含 Python CLI、库、Java PoC 及 kiterunner 路由扫描。
 jrocia/search-log4jvuln-appscanstd
此 Pwsh 脚本针对网站列表(URLs.txt)运行 AppScan Standard 扫描,以检查 Log4J(CVE-2021-44228)漏洞。
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746 的自动化缓解工具,提供原子回滚、多防火墙支持(UFW、firewalld、nftables、iptables),以及针对 Linux 系统的纵深防御修复。
 arnaudluti/ps-cve-2021-44228
静态检测 Windows 服务器(AD 域成员)上存在漏洞的 log4j 库。
 many-hat-group/ubuntu-cve-2026-3888-patcher
这是一个为部署在Ubuntu实例上而设计的脚本,用于修补CVE-2026-3888漏洞利用。
 climbmunchkin/fix-cve-2026-3143
Linux CVE-2026-31431(copy fail)漏洞的诊断与修复
 leelong2020/cve-2026-31431
用于检测和缓解 CVE-2026-31431(Copy Fail)Linux 内核本地权限提升漏洞的 Bash 脚本,该漏洞通过 AF_ALG socket 触发,脚本包含模块禁用和 seccomp 配置。
 danielmadsendk/servicenow-cve-2025-11449-cve-2025-11450-mitigation-script
自动检测并修复 ServiceNow UI Macro 漏洞(CVE-2025-11449、CVE-2025-11450),通过对 sysparm_ 参数进行编码以防止 XSS 攻击。
 avprince26/copy-fail-cve-2026-31431-python-golfing
Python 高尔夫挑战赛,面向 copy.golf,专注于编写最简代码以复现特定 CVE 相关行为。
 berstend/puppeteer-extra
💯 通过插件教 puppeteer 新把戏。
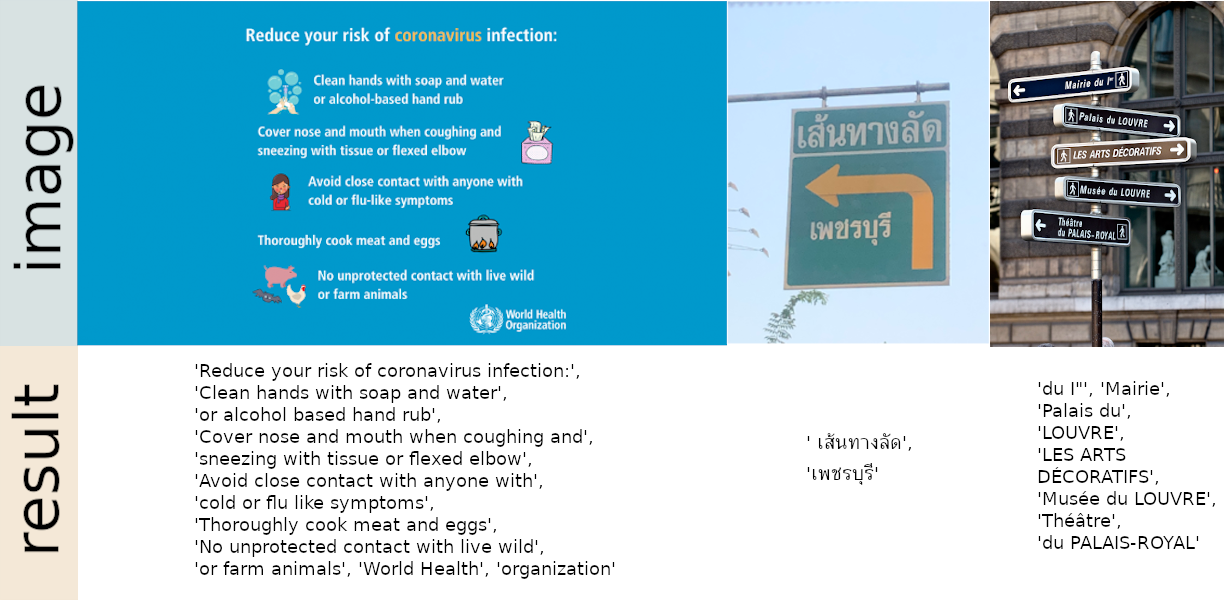 jaidedai/easyocr
即用型 OCR,支持 80 多种语言及所有主流书写文字,包括拉丁文、中文、阿拉伯文、天城文、西里尔文等。
 io12/pwninit
通过修补 ELF 二进制文件、获取匹配的链接器、还原已剥离的 libc 以及生成 pwntools 解题脚本,自动化搭建二进制利用挑战。
 radareorg/r2ai
Radare2 AI 插件,使用本地或远程 LLM 进行反编译、函数解释、漏洞检测、重命名和脚本化逆向工程。
 shuffle/shuffle
Open-source security orchestration, automation, and response (SOAR) platform with a visual workflow editor, prebuilt security app integrations, and…
 microsoft/playwright
Browser automation framework with a single API for Chromium, Firefox, and WebKit. Supports web testing, scraping, screenshots, and network…
 modelcontextprotocol/inspector
从 Web UI、CLI 或 TUI 检查、调试并可视化测试 Model Context Protocol (MCP) 服务器,支持工具/资源探索、请求日志记录和 OAuth 认证。
 tomnomnom/anew
一个向文件添加新行并跳过重复内容的工具








