
 #1
 usebruno/bruno
用于探索和测试API的开源IDE(Postman/Insomnia的轻量级替代品)
 trustedsec/spoonmap
用于大规模端口发现、主机发现、横幅抓取以及跨内部或外部网络的基于NSE的漏洞扫描的masscan和nmap的Python封装。
 mrechofi/greedos_v2
面向网络安全红队人员的多向量 DoS 工具。

 vqkro/higernes
一个用 Python 和 C++ 编写的被动式 OSINT 工具包,支持用户名、邮箱、域名、IP、电话号码、哈希值。无需密钥,无需登录。
 radkawar/aws-firmware-dump
获取您可以启动的 AWS AMI 的 EBS 磁盘,通过 EBS 直接 API 将快照流式传输到私有 S3 存储桶,并附带 sha256 清单和可选的原始镜像解包。
 adityatelange/evil-winrm-py
使用 WinRM 协议在远程 Windows 机器上交互式执行命令(只是更快)
 murrez/cve-2026-101894
针对 CVE-2026-101894 的 Python PoC:@xhmikosr/decompress 中的符号链接链路径遍历。包含本地 Node 实验环境、lockfile 版本扫描,以及大规模 evil.tar 上传利用。
 murrez/cve-2026-101110
Python 3 PoC 及批量利用工具,针对 CVE-2026-101110,即 OrdaSoft Joomla Book Library <=6.4.6 中通过 field/direction 参数触发的未认证 ORDER BY SQL 注入漏洞。
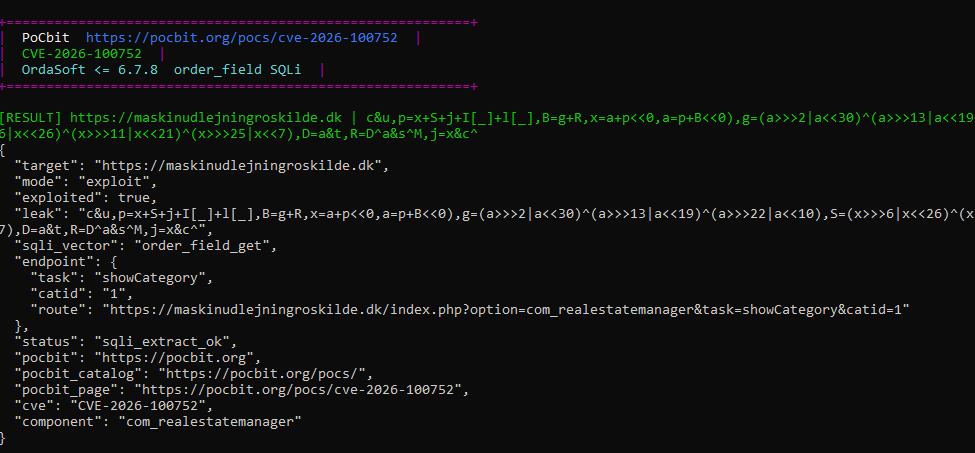 murrez/cve-2026-100752
Python 3 PoC 及针对 CVE-2026-100752 的大规模利用工具,该漏洞是 OrdaSoft Joomla Real Estate Manager <=6.7.8 中通过 order_field ORDER BY 参数触发的未认证 SQL 注入。
 murrez/cve-2026-100721
Python PoC for CVE-2026-100721:检测并利用 vm2 <3.12.2 NodeVM 外部允许列表绕过漏洞,通过本地实验环境或批量 HTTP 目标实现沙箱逃逸与宿主机 RCE。
 monad-developers/ultrafuzz
端到端智能体式智能合约模糊测试与威胁狩猎
 flex36ty/ps5-pihost
树莓派上由PS5 USB端口供电的PS5漏洞利用Web服务器
 antid00t/cve-2026-15989
Python PoC 扫描器,用于 CVE-2026-15989,利用 WordPress Super Forms 中的未认证角色注入漏洞创建管理员账户并验证访问权限。
 davidvoitenko/proxy-workbench
收集、检查公共 HTTP/SOCKS 代理并针对你自己的目标进行排名,然后通过排名导出、代理池、轮换网关和本地 API 提供服务。
 bandrel/hashcatrosetta
Hashcat 规则分析器与解释器 - 解码 hashcat 规则语法的罗塞塔石碑
 winrarzipsexploit/cve-2026-87930
Joomla 多 CVE RCE 套件,包含七个针对 Balbooa Forms、Page Builder CK、SP Page Builder、JCE、iCagenda、Helix3 和 SP LMS 的漏洞利用模块,以及 x7-panel.php 载荷部署。
 vighnesh91/infrapulse-core
一个高保真、只读的内部网络安全评估工具包,适用于 Linux 和 Windows 基础设施。采用零变更、默认拒绝架构,在不修改系统的情况下安全地捕获并结构化风险遥测数据。









