#1

 an00byss/thecl0n3r
TheCl0n3r 允许您下载和管理您的 git 仓库。
 pgporada/ansible-role-cve
缓解 CVE-2016-5195(又名 DirtyCOW)

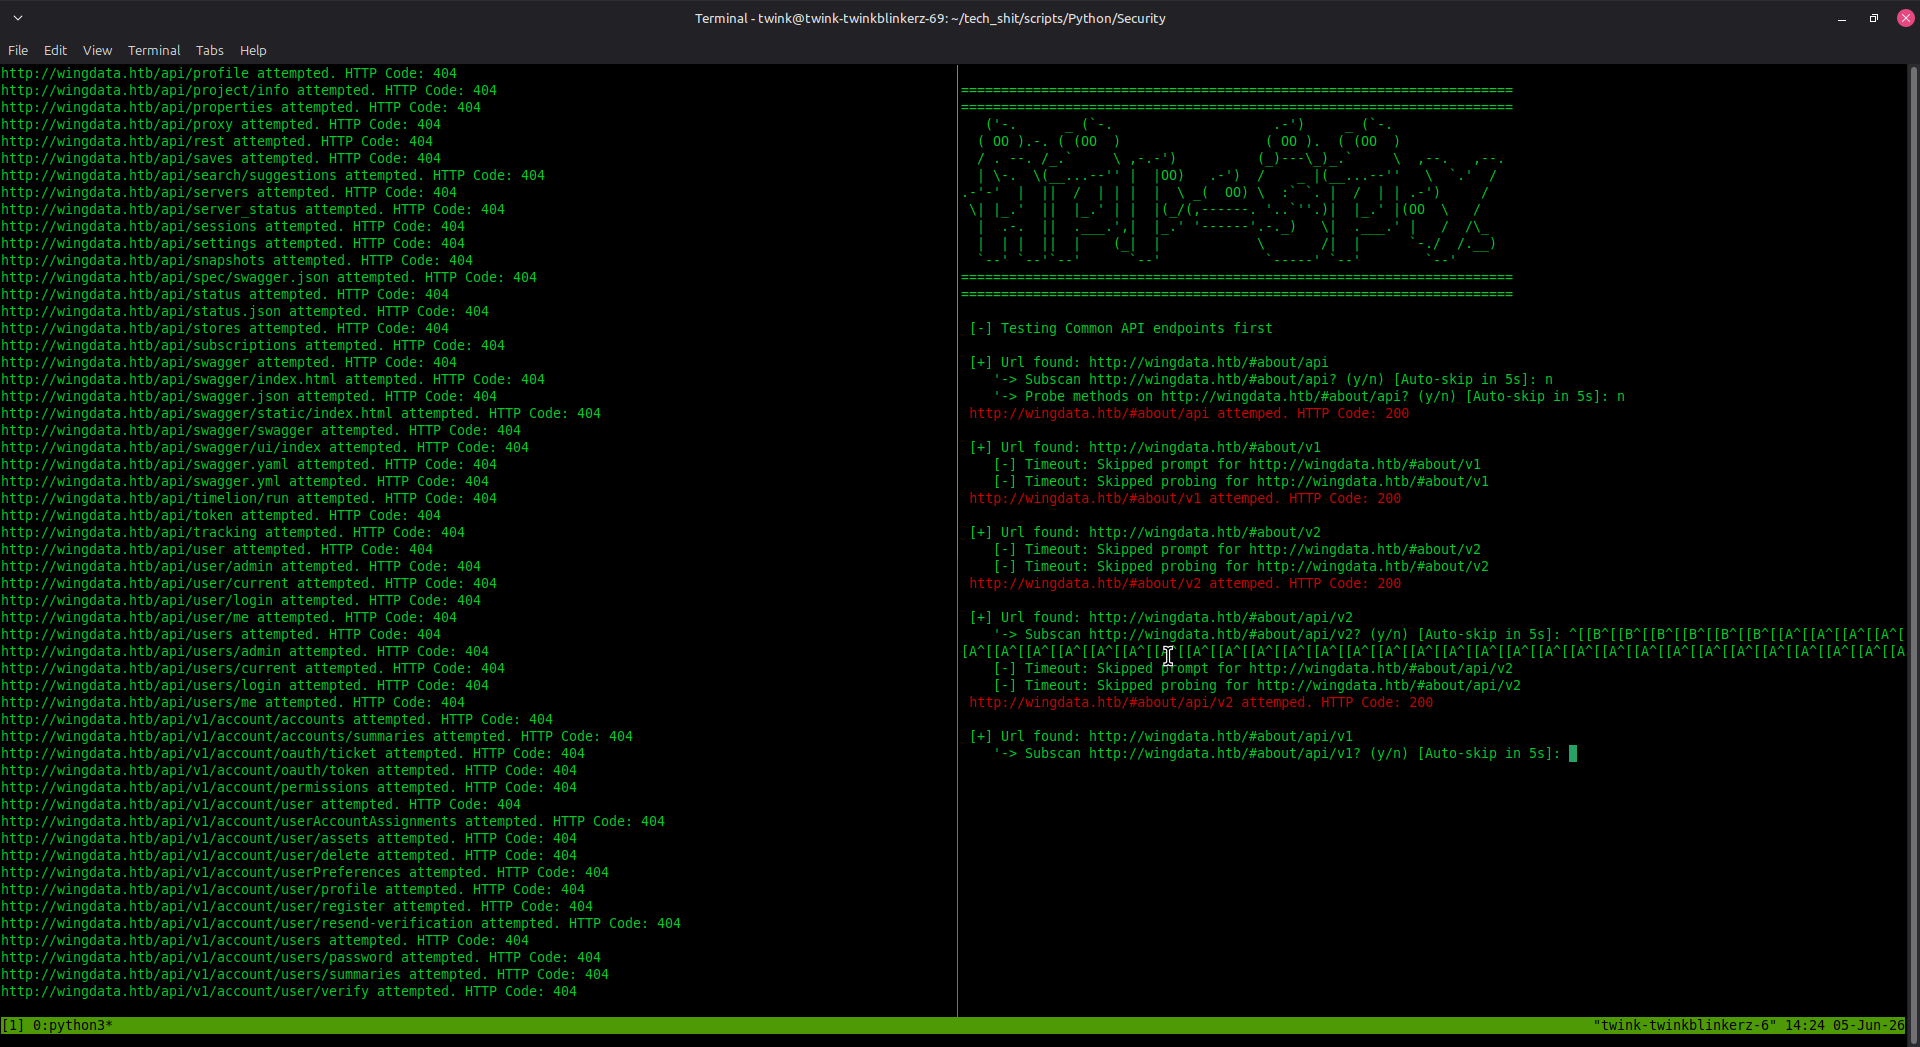 austinjump-sec/api-spy-api-probe
一个强大的目录暴力破解工具,专为递归/多路操作、API发现与枚举、JS文件抓取以及列出API HTTP方法而设计,一条命令即可完成。这不仅仅适用于API,我的工具只是在API方面表现出色。
 emomeni/simple-ansible-for-cve-2023-20198
Ansible playbook,用于检测并禁用 Cisco IOS XE 设备上的 HTTP/HTTPS 服务器,通过自动化配置审计缓解 CVE-2023-20198 漏洞。

 nomograph/kit
已验证的工具注册表管理器。管理来自基于Git的注册表的开发者工具链。
 spiralbl0ck/w0ntseeme
简单的 Python 键盘记录器
 adrees-basheer/wp2shell-vulnerability-scanner
扫描 WordPress 安装中的 wp2shell 漏洞(CVE-2026-63030 + CVE-2026-60137)。识别多个站点的完整 RCE 和 SQL 注入风险,支持严重程度分类及 CSV 报告。
 nels2/dcom_10036_solver
此脚本旨在自动处理 CVE-2021-26414(https://support.microsoft.com/en-us/topic/kb5004442-manage-changes-for-windows-dcom-server-security-feature-bypass-cve-2021-2…
 intel-xeon/cve-2021-44228---detection-with-powershell
基于PowerShell的扫描器,通过搜索目录和日志文件中的利用指标来检测Log4j CVE-2021-44228漏洞。
 kaysec/hybrid-submit
一个自动将文件提交到Hybrid Analysis(API)的脚本
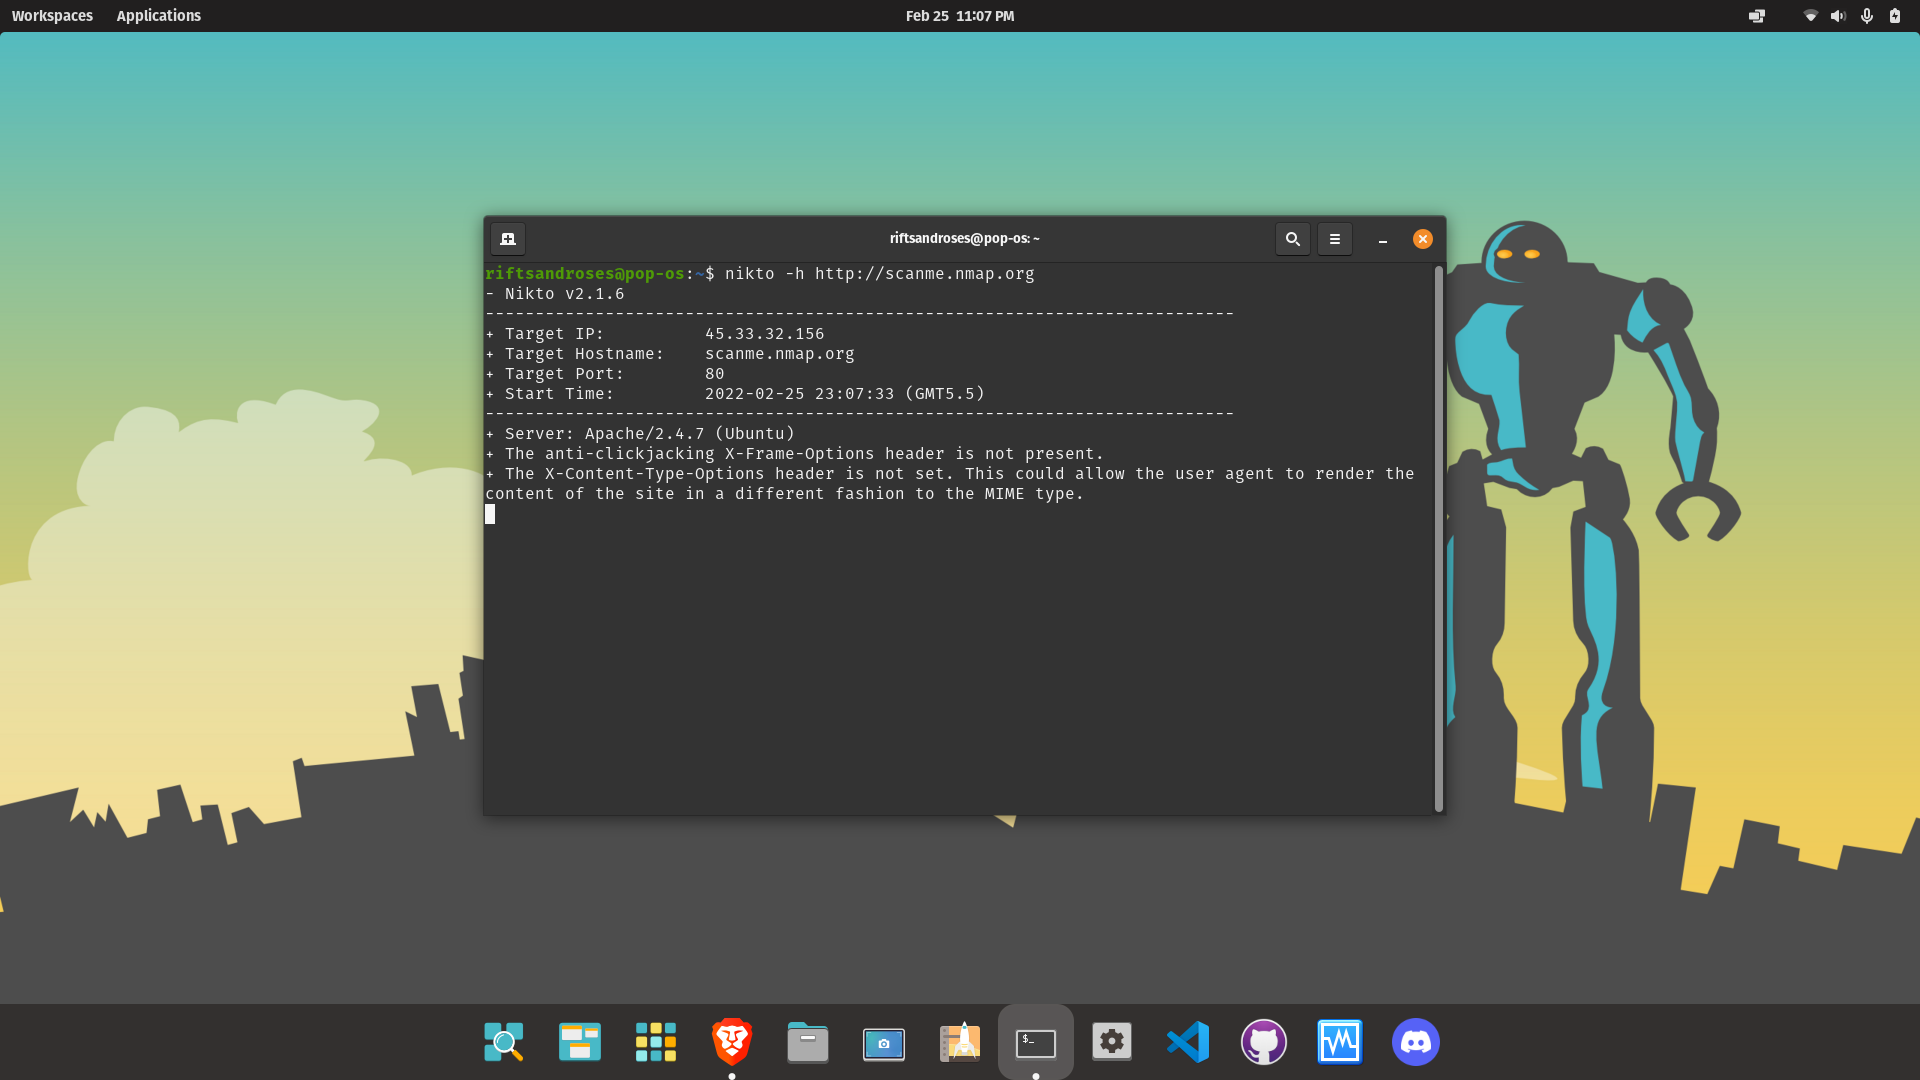 ilk-toolkit/ilk-toolkit
一个工具包,可自动安装和配置所有必需的工具,将您的日常使用的Linux发行版转变为渗透测试机器。
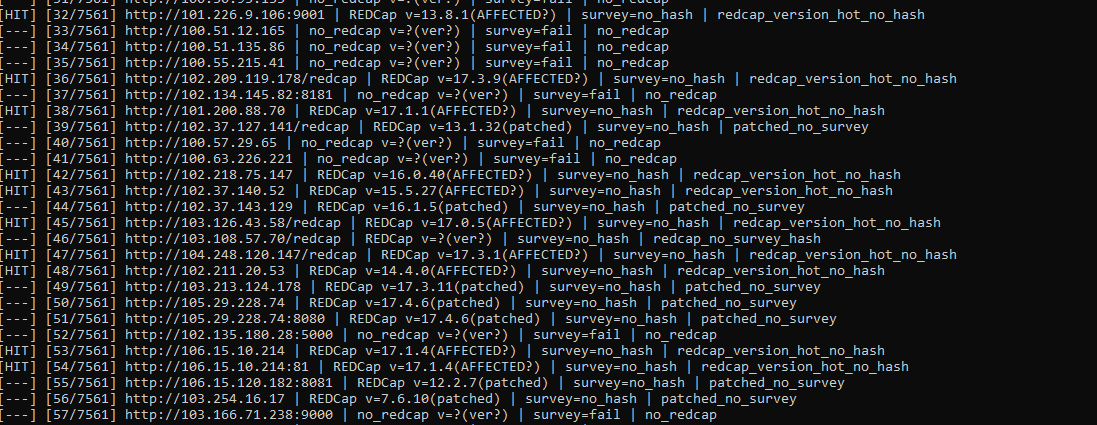 yulisec/cve-2026-90817
Python 检查器与可配置漏洞利用钩子,针对 CVE-2026-90817,即 REDCap 调查透传与数据导入 RCE。可识别版本指纹、验证调查哈希,并探测易受攻击的利用链。
 murrez/cve-2026-13355
Python PoC 扫描器和针对 CVE-2026-13355 的漏洞利用程序,该漏洞是 Meta Box AIO WordPress 插件中的未认证管理员权限提升漏洞,并支持 FOFA 批量扫描。
 winrarzipsexploit/cve-2026-87930
Joomla 多 CVE RCE 套件,包含七个针对 Balbooa Forms、Page Builder CK、SP Page Builder、JCE、iCagenda、Helix3 和 SP LMS 的漏洞利用模块,以及 x7-panel.php 载荷部署。
 bryanvine/copy-fail-fix
针对 CVE-2026-31431(“Copy Fail”)Linux 内核本地提权漏洞的各发行版缓解脚本。
 nickvourd/windows-local-privilege-escalation-cookbook
Windows 本地权限提升手册