
 #1

 j0ey17/automate_exploit_cve-2022-44268
一个基于 Voidzone 安全研究成果的漏洞利用自动化脚本。

 sakispat/simple-pentesting
一个用于授权渗透测试的教育性 Python 工具包:线程化端口扫描器、子域名与目录枚举、横幅抓取和主机发现,并配有功能丰富的 CLI。
 mindpatch/scant3r
基于模块的Web漏洞扫描器和漏洞赏金自动化框架,内置XSS、SSTI、SSRF和Firebase检测引擎。旨在通过提供可重用的安全测试工具来节省编写脚本的时间。
 sayanarijit/cottage
一款面向团队的、基于 git 的现代化 age 加密机密管理器。
 thereisnotime/sshroute
网络感知型SSH路由器 - 根据活动的VPN或网络将连接路由到不同的IP/端口/密钥/跳板主机
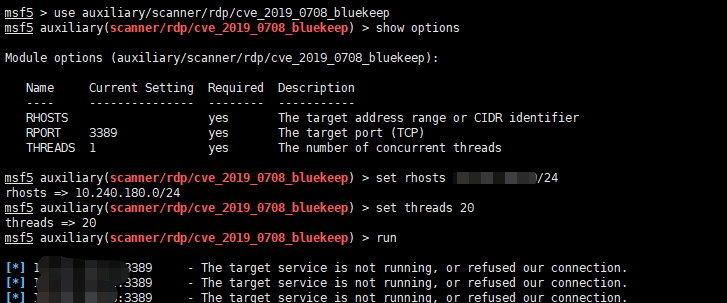 pa55w0rd/cve-2019-0708
CVE-2019-0708批量检测
 studiomeyer-io/mcp-stdio-shellguard
MCP stdio 服务器的纵深防御包:即插即用的 guardExec/guardSpawn 包装器、AST 审计 CLI、参考 MCP 服务器。修复了 Ox-Security 20 万服务器 stdio-RCE 类漏洞(LiteLLM CVE-2025-69256)。MIT…
 avilum/secimport
面向 Python 的库级 eBPF 沙箱(Linux 与 macOS):按模块进行系统调用级控制。
 mailgun/flanker
Python 电子邮件地址和 MIME 解析库
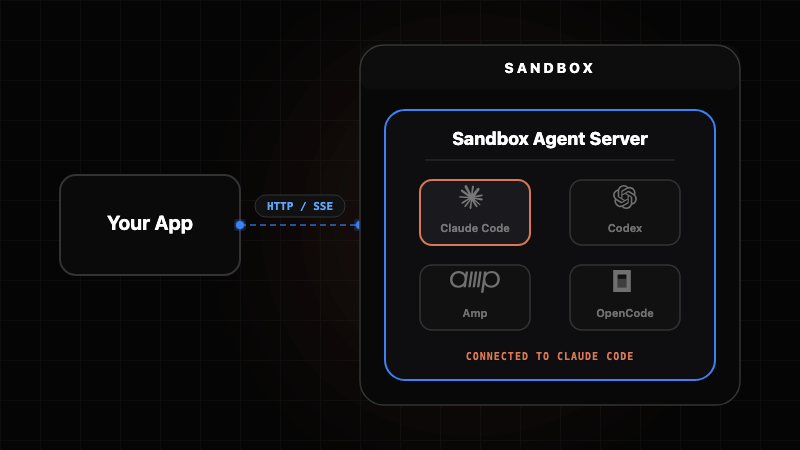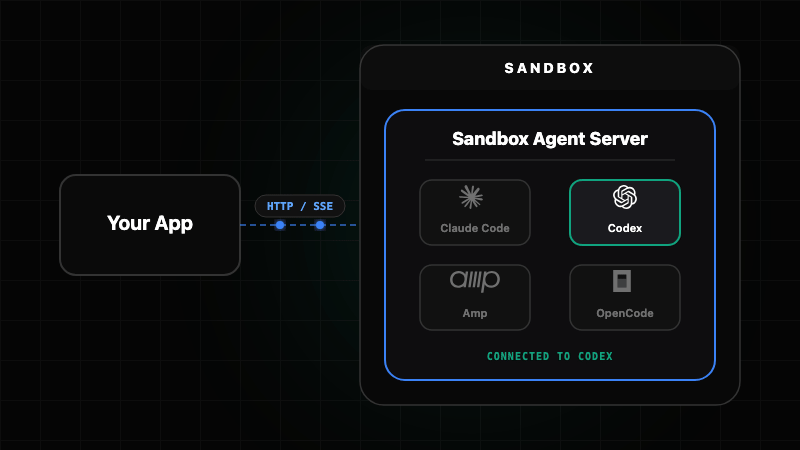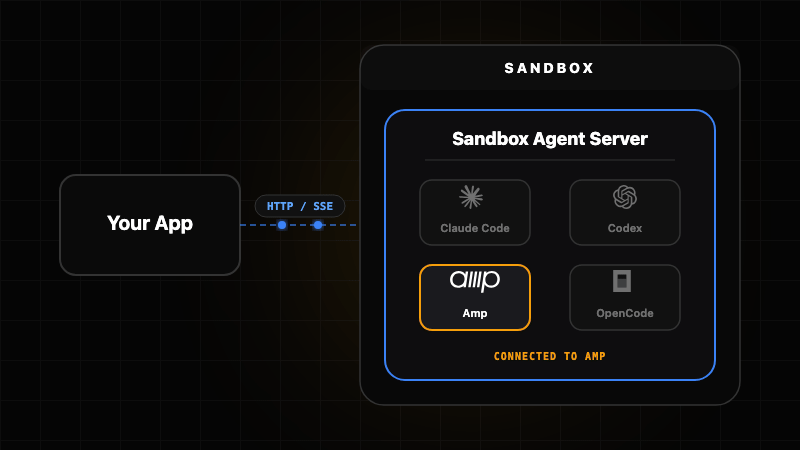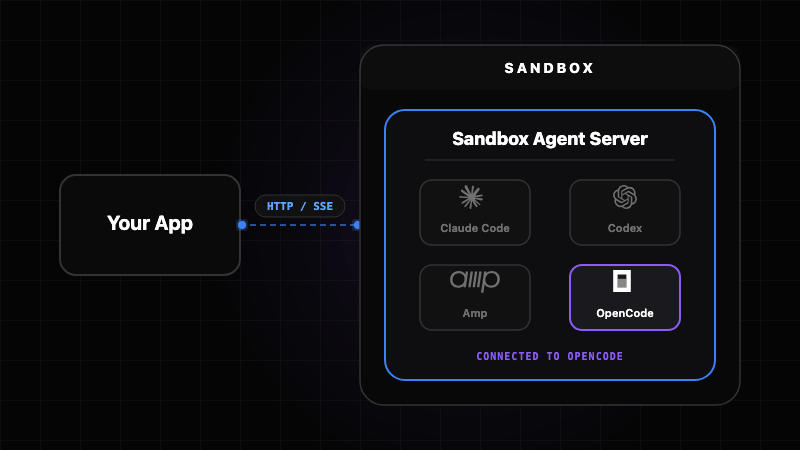 rivet-dev/sandbox-agent
每个代理一个持久进程,其内存可在重启后保留
 joshlarsen/aws-recon
多线程AWS资源清单收集工具,专注于安全相关的资源和元数据。
 diegoalbuquerque/cve-2024-38063
通过禁用所有接口的IPv6的缓解脚本
 ustayready/physical-analyzer-scripts
Cellebrite Physical Analyzer Python 脚本,为分析人员提供扩展功能
 ph4ntom-rev/ph4ntom-ida-bridge
Secure local REST, CLI, MCP, and agent bridge for IDA Pro 9.x
 fake-useragent/fake-useragent
基于真实世界数据库的最新简洁 User-Agent 伪造器
 symfony/symfony
Symfony PHP框架
 microsoft/dbgshell
Windows 调试器引擎的 PowerShell 前端。









