
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

逆向工程

用于反编译、反汇编和理解恶意软件内部结构和复杂二进制文件的工具。

Kitploit 推荐

精选工具

10 已选择
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k15小时6分前
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k6小时26分前
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1天前
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3个月前
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k5天前
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k26天前
angr preview#7

angr

GitHubangr/angr
9.0k14小时30分前
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k8个月前
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k17小时59分前
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k3个月前
最新相关性最受欢迎最近更新
1841 结果
PixelSmash preview

PixelSmash

GitHubse1ims/pixelsmash

CVE-2026-8461 的概念验证与实验测试框架,该漏洞是 FFmpeg MagicYUV 解码器中的越界写入,附带载荷生成器和 Qt 演示播放器。

memory-forensicsvulnerability-analysisexploitation+6
1个月前
cve-2026-43687 preview

cve-2026-43687

GitHubjvidhan/cve-2026-43687

macOS NFS 客户端访问缓存竞争条件(CVE-2026-43687)的逆向工程笔记及自包含 PoC,包含 kext 反汇编差异和 dtrace 竞争捕获。

memory-forensicsvulnerability-analysisexploitation+4
1个月前
secbox preview

secbox

GitHubyv1ing/secbox

Conducting cybersecurity testing using the pi agent in a pre-built sandbox environment.
network-mappingvulnerability-analysismobile-app-pentesting+9
20天前
CVE-2019-11707-from-an-IonMonkey-type-confusion-to-SYSTEM- preview

CVE-2019-11707-from-an-IonMonkey-type-confusion-to-SYSTEM-

GitHubg4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-

Windows 概念验证漏洞利用链,针对 CVE-2019-11707,一个 Firefox IonMonkey 类型混淆漏洞,结合浏览器 RCE 与沙箱逃逸以获取 SYSTEM 权限。
privilege-escalationvulnerability-analysisexploitation+6
25天前
CVE-2026-0006-step-2 preview

CVE-2026-0006-step-2

GitHubr3n3r0/cve-2026-0006-step-2

研究包,演示通过 CVE-2026-0006 APV 解码器堆溢出在 Android media.swcodec 中实现的泄漏辅助 ROP 链,包含载荷生成器和 tombstone 证据。
android-securitymemory-forensicsexploitation+5
14天前
astaroth-deobfuscator preview

astaroth-deobfuscator

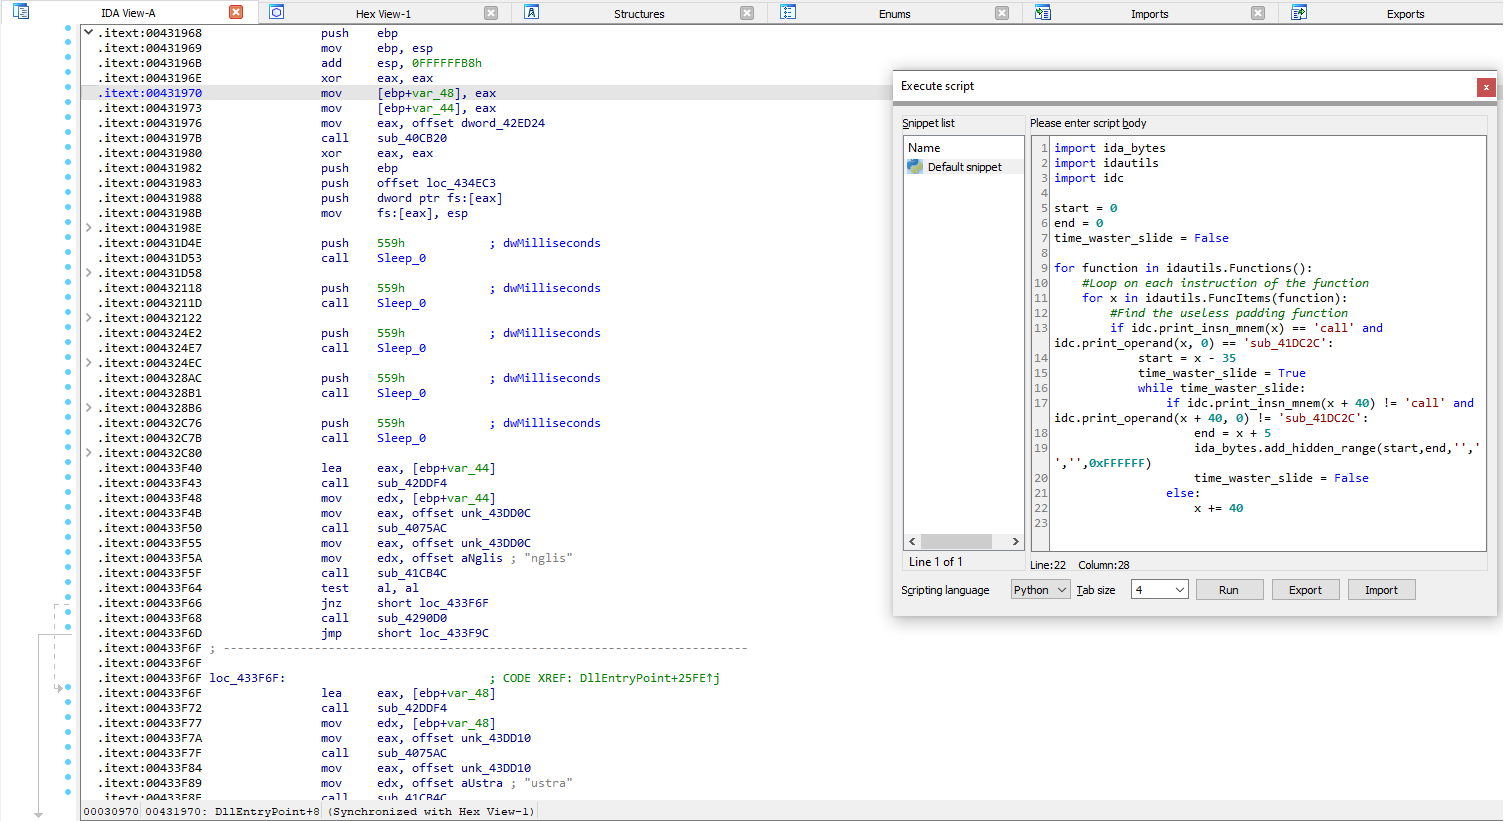
GitHubdodo-sec/astaroth-deobfuscator

IDA Python 脚本,用于去混淆 Astaroth/Guildma 注入器 DLL
static-analysisreverse-engineeringmalware-analysis+1
83年前
USB Spy preview

USB Spy

GitLabchristophe.duvernois/usb-spy

在块和文件级别拦截并分析USB大容量存储流量,模拟USB设备,并支持自定义Python桩代码,用于安全研究、取证和TOCTOU漏洞测试。

vulnerability-analysisexploitationreverse-engineering+6
33个月前
rizin-notebook preview

rizin-notebook

GitHubindalok/rizin-notebook

一个在使用 Rizin 和 Cutter 时记笔记的笔记本。

reverse-engineeringscripting-automationdebuggers+3
76个月前
Agent-Tesla-APC-Injection-Token-Manipulation-Registry-Persistence-Analysis preview

Agent-Tesla-APC-Injection-Token-Manipulation-Registry-Persistence-Analysis

GitHubkaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis

Agent Tesla 的逆向工程分析,一种基于 .NET 的信息窃取程序,使用 APC 注入、令牌操作和注册表持久化技术。包含 NtQueueApcThread、NtProtectVirtualMemory 以及完整的载荷提取。
privilege-escalationpersistence-mechanismsreverse-engineering+4
32个月前
vbox-lsilogic-sas-config preview

vbox-lsilogic-sas-config

GitHubabraxas/vbox-lsilogic-sas-config

VirtualBox 7.2.20 - Critical - Local - Type confusion / arb R/W - SAS1068 CONFIG SCSI-SPI overlay
memory-forensicsvulnerability-analysisexploitation+4
5天前
s9180-rootmygalaxy preview

s9180-rootmygalaxy

GitHubdeancyl/s9180-rootmygalaxy

RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
android-securityprivilege-escalationpersistence-mechanisms+5
27天前
CMF-Watch-Pro-2-BLE-Protocol preview

CMF-Watch-Pro-2-BLE-Protocol

GitHubjoshuapassos/cmf-watch-pro-2-ble-protocol

逆向工程CMF Watch Pro 2的BLE协议,记录了GATT布局、AES-128-CBC加密命令帧、认证握手以及健康数据同步,用于开发替代配套应用。
embedded-systems-securitybluetooth-securityiot-security+6
33个月前
CVE-2025-5548-FreeFloat-FTP-Lab preview

CVE-2025-5548-FreeFloat-FTP-Lab

GitHubm4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab

FreeFloat FTP Server 1.0 中 CVE-2025-5548 分析与利用的学术实验室。
vulnerability-analysisexploitationreverse-engineering+6
1个月前
zero-click-exploit-analysis preview

zero-click-exploit-analysis

GitHubdanielw98/zero-click-exploit-analysis

CVE-2025-55177 + CVE-2025-43300: 逆向工程 WhatsApp-ImageIO 零点击 iOS 攻击链,附带交互式实验。
ios-securityvulnerability-analysisexploitation+7
35个月前
CVE-2024-56426 preview

CVE-2024-56426

GitHubxcracker000/cve-2024-56426

CVE-2024-56426 Exynos9830 Bootrom 漏洞利用 - SM-G985F
android-securityembedded-systems-securityexploitation+7
42个月前
disclosure-thinkware-u3000 preview

disclosure-thinkware-u3000

GitHubturretsec/disclosure-thinkware-u3000

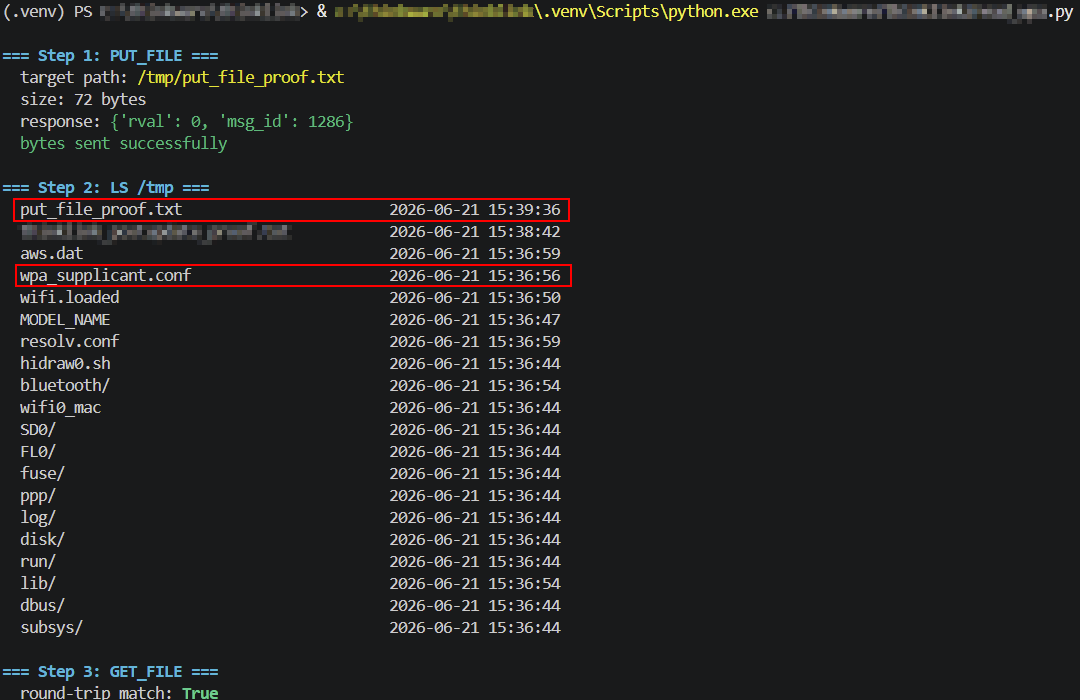
Thinkware U3000 行车记录仪本地 WiFi 控制协议中存在三个未认证漏洞:任意文件写入、任意文件读取以及明文 WiFi 凭据泄露。CVE-2026-101053、CVE-2026-101054、CVE-2026-101055。
embedded-systems-securityiot-securityvulnerability-analysis+5
1个月前
Decompiler_Tools preview

Decompiler_Tools

GitHubjas502n/decompiler_tools

工具

static-code-analysisreverse-engineeringbinary-analysis
86年前
android_demystification_toolbox preview

android_demystification_toolbox

GitHubnccgroup/android_demystification_toolbox

ADT 是一个工具集,旨在帮助对应用程序行为进行建模、研究和测试安全漏洞,并促进对恶意代码的逆向工程。

android-securityvulnerability-analysiscode-analysis+5
82年前
上一页1…757677…100下一页