
 #1
用于反编译、反汇编和理解恶意软件内部结构和复杂二进制文件的工具。
Kitploit 推荐
 nothingfumo/ghostlock-aresin
GhostLock (CVE-2026-43499) 针对 POCO F3 GT (aresin) 的漏洞利用程序 — 通过 futex PI 链操作实现对 MediaTek Dimensity 1200、Linux 4.14.186 ARM64 内核的权限提升
 kaandemir993/advanced-loader-reverse-engineering
针对Shellhost.exe、amsi.dll、mstscax.dll和clbcatq.dll的高级多阶段加载程序的深入逆向工程分析,使用了模块踩踏、CFG绕过、COM劫持和降级攻击。
 star-sg/challenges
圣诞主题CTF降临节日历,包含12个结构化挑战,涵盖二进制利用、密码学、逆向工程、取证、OSINT和Web利用,旨在帮助网络安全领域的女性建立专业技能。
 mein-0/kaspermeow
概念验证,利用卡巴斯基驱动程序漏洞泄露内核指针并在 Windows 上绕过 KASLR,从而启用内核漏洞利用链原语。
 ehabhussein/ollydbg-binary-execution-visualizer
逆向工程,可视化二进制分析
 cyberdefend3r/powershell-deobfuscation-exercise
一个用于练习反混淆 PowerShell 脚本的练习。
 ejfkdev/pycdc
将 Python 字节码(.pyc/.pyo)反编译并反汇编回可读的源代码。支持 Python 2.0 - 3.15(CPython、PyPy 及其他实现)。使用 Rust 编写。
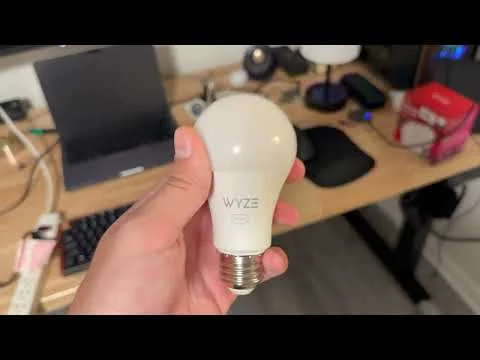 nickdaria/wyze-bulb-color-pwned
Wyze WLPA19CV2 彩色灯泡的无开源固件漏洞利用
 ilgobbo00/cve-2023-6241-pixel7_adaptation
从 Google Pixel 8 改编用于 Google Pixel 7 的 CVE-2023-6241,取自 securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
 pr0me/xtride
基于N-gram的二进制类型恢复工具,从反编译代码中恢复结构和函数签名,具有高吞吐量和可操作的置信度分数,适用于自动化流水线。
 wqsv/throttlestoppoc
CVE-2025-7771:通过 ThrottleStop 驱动程序进行任意物理内存和 I/O 端口读/写
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT 的完整静态与内存分析:Go 代理架构、HTTP/2 + WebSocket C2、反射式 DLL 注入、浏览器键盘记录以及 IOC。一次动手实践的恶意软件逆向工程演练。
 velteyn/unbattletech
BattleTech:新月之鹰的起源 逆向工程
 synacktiv/appledb_rs
精心整理的 Apple 内部产物数据库(entitlements、框架、设备版本),提供 API、CLI 和 WebUI,用于 iOS/macOS 安全研究和逆向工程。
 ping-2o/ios.cve-2026-84616-84607
关于发现并修复 CVE-2026-84616 和 CVE-2026-84607 漏洞的研究
 pandare9x/nop_plugin
用于在IDA中对指令进行NOP操作的插件
 jcalabres/root-exploit-pixel3
Pixel 3 的本地权限提升漏洞利用程序(CVE-2020-0041),通过内核内存损坏和偏移量自适应禁用 SELinux 并生成 root shell。








