
 #1

 malpedia/malpedia-flossed
FLARE floss 应用于 Malpedia 中所有解包和转储的样本,并经过预处理以便进一步使用。
 synacktiv/samsung-q60t-exploit
针对基于 Tizen 的三星 Q60T 电视的漏洞利用套件,包含 v8 与内核漏洞利用、固件解密,以及通过载荷投递获取 root shell 访问权限。
 crissyfield/super-trouper
MCP 服务器将 Frida 插桩作为工具暴露,供编码代理连接设备、检查进程、管理会话并加载 JavaScript 脚本。
 mainframed/dc30_workshop
DEFCON 30 大型机缓冲区溢出工作坊容器
 jir4vv1t/cve-2025-43529
针对 CVE-2025-43529 的技术漏洞利用,这是 WebKit DFG JIT 编译器漏洞,通过并发 GC 中缺失的存储屏障实现 use-after-free,包含针对 iOS 和 macOS 的完整利用原语。
 1rhino2/fnprint
按函数在二进制中的行为(而非其字节外观)进行匹配。通过微执行实现基于行为的函数指纹识别。
 x86byte/sbox
适用于 C++ 的编译时 AES 字符串混淆

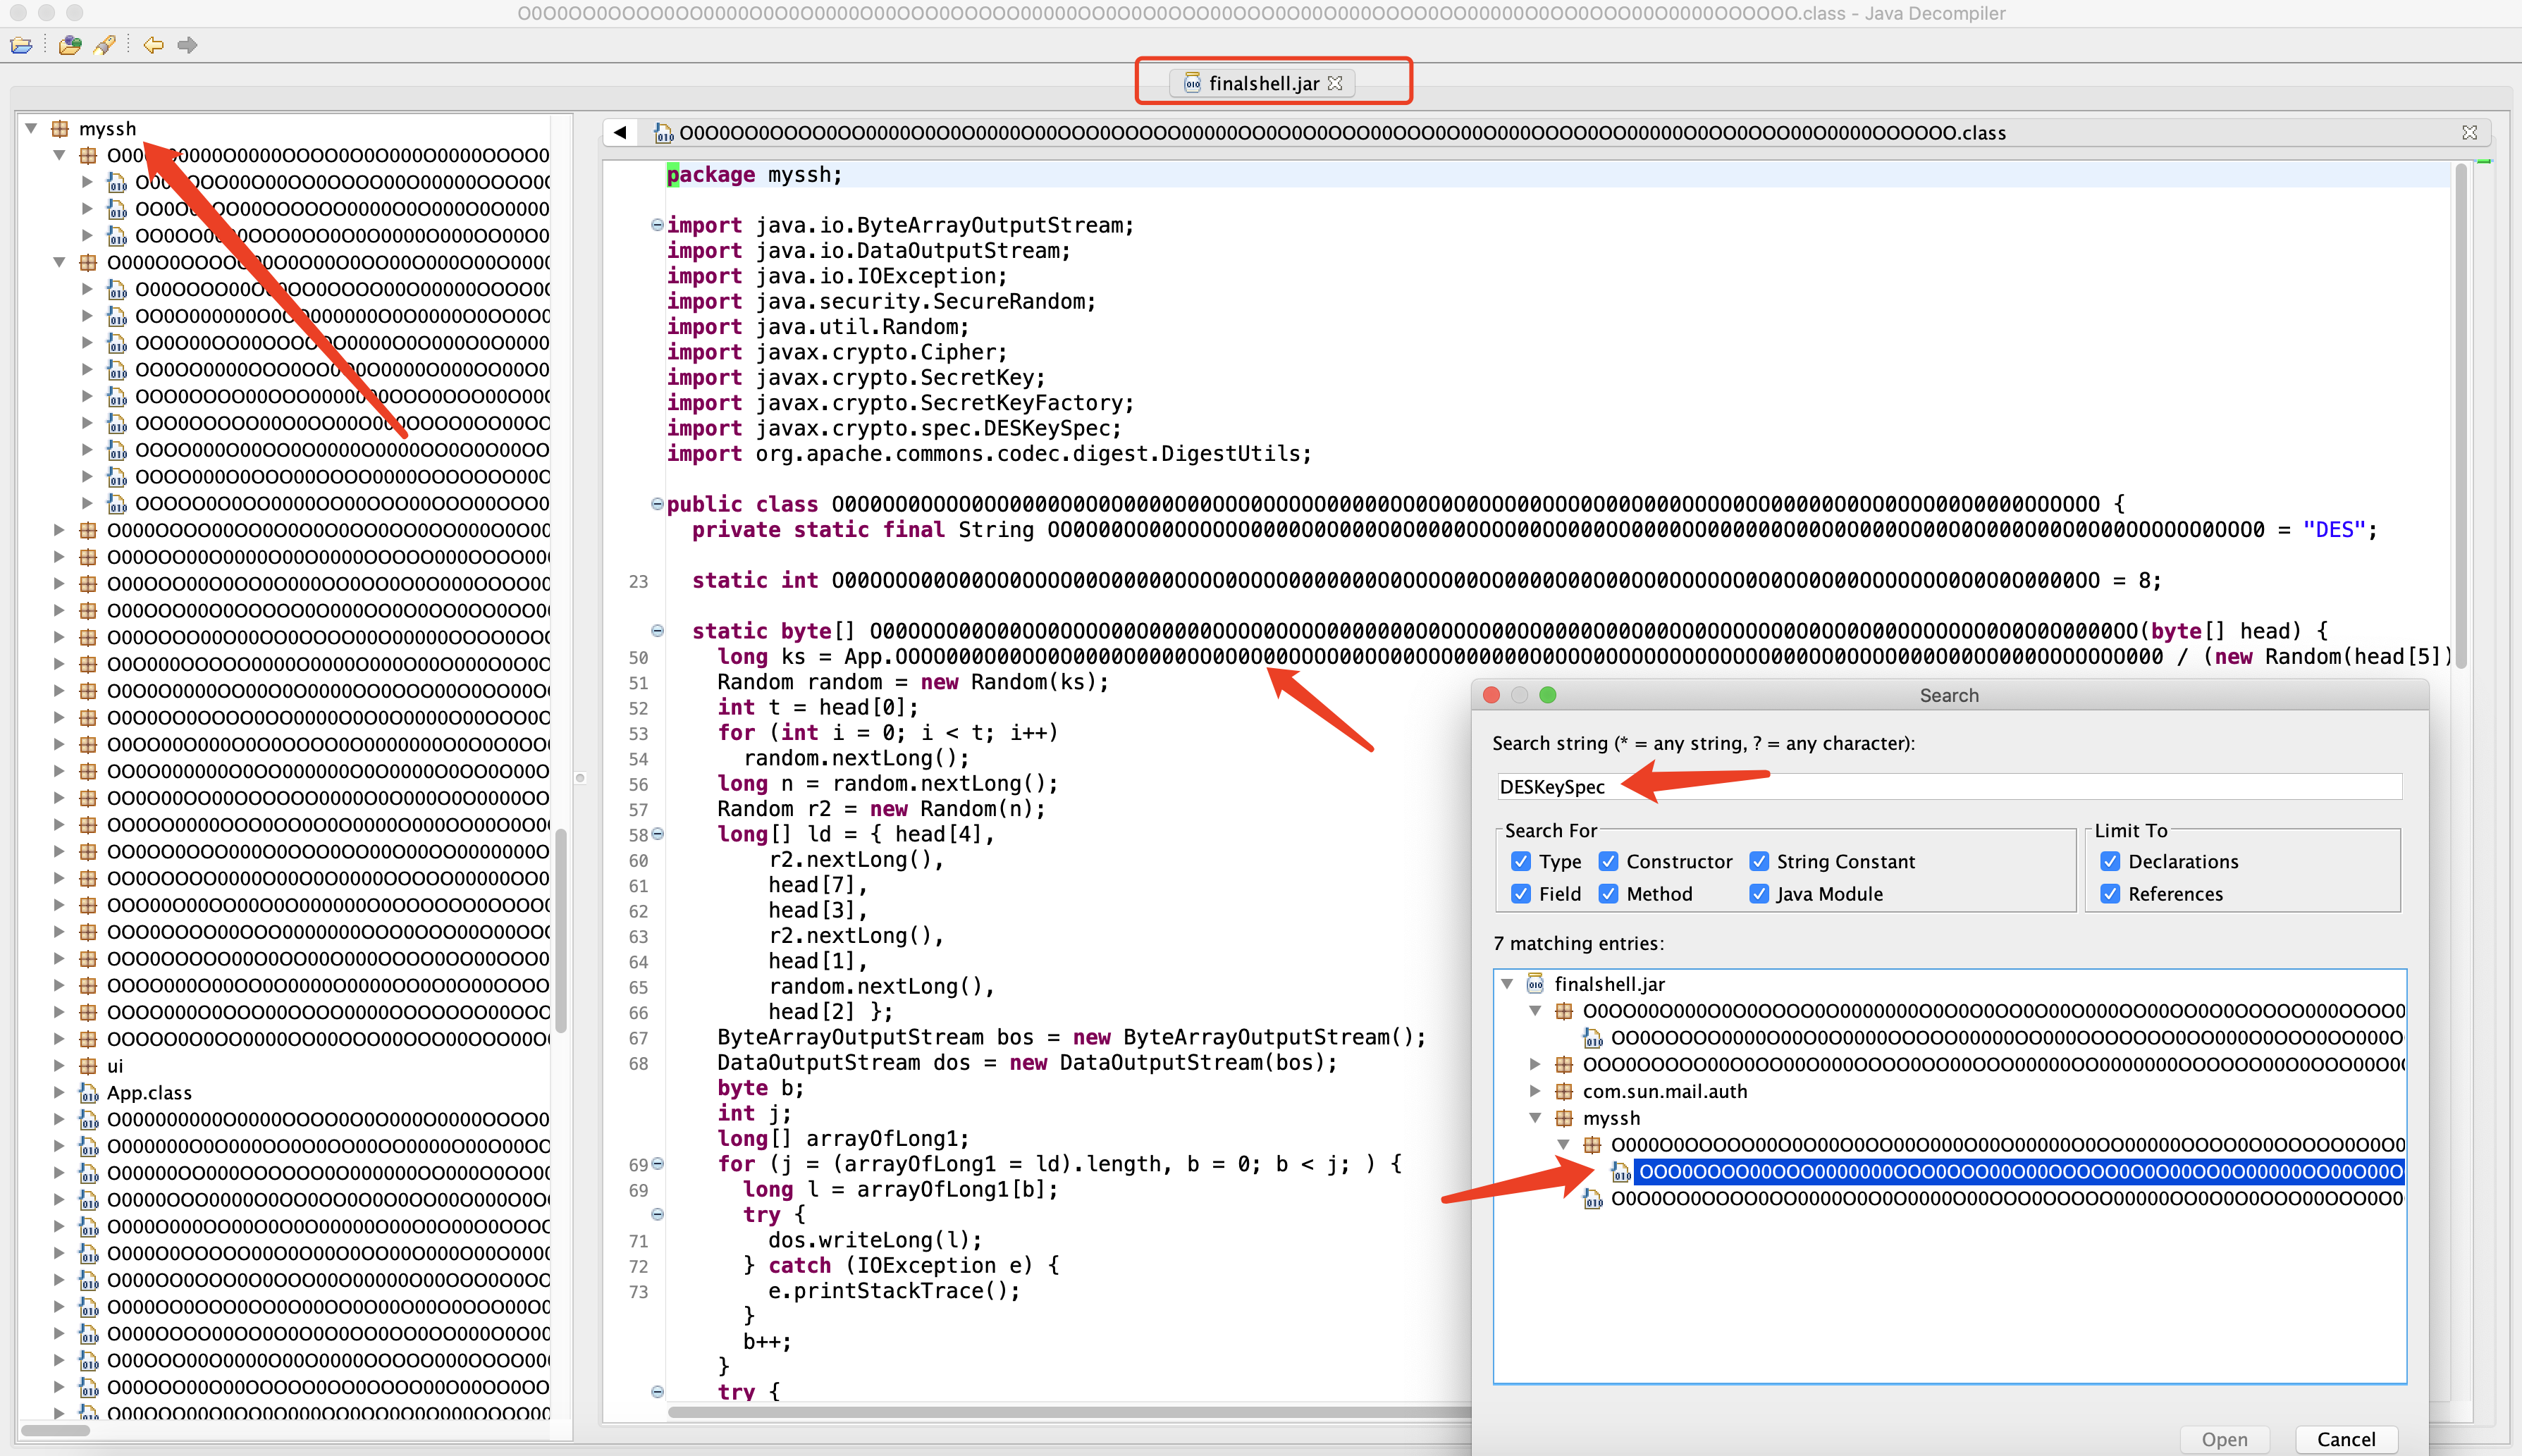 jas502n/finalshelldecodepass
FinalShellDecodePass 加密解密
 cdong1012/idapython-malware-scripts
用于在 IDA Pro 中自动化恶意软件分析与逆向工程工作流的脚本,涵盖二进制检查、静态分析和代码导航。
 dr4k0nia/xorstringsnet
适用于基于NET的二进制文件的简易XOR字符串加密

 cq674350529/pocs_slides
我的与物联网/协议安全相关的公告、POC、幻灯片和脚本
 brnpl/flutter-reverse-engineering-labs
专注于学习逆向工程Flutter应用的实践挑战。

 akatorich/kernelflirt
Windows 内核级调试器,具有 OllyDbg/IDA 风格的 UI、软件和硬件断点、PDB 符号、反编译器,以及 17 个用于在虚拟机中进行逆向工程和恶意软件分析的插件。
 trou/cpu_rec_rs
确定二进制文件中使用的CPU架构。









