


Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
逆向工程 — 第 2 页 | Kitploit
分类

逆向工程

用于反编译、反汇编和理解恶意软件内部结构和复杂二进制文件的工具。

Kitploit 推荐

精选工具

10 已选择
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1天前
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k8小时56分前
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1个月前
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k1天前
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k16小时14分前
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k20天前
angr preview#7

angr

GitHubangr/angr
9.0k0天前
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k8个月前
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k4天前
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k3个月前
最新相关性最受欢迎最近更新
1817 结果
Ghidra-Rare preview

Ghidra-Rare

GitHubaleph-void/ghidra-rare

一个用于罕见处理器 ISA 的 SLEIGH 支持仓库

embedded-systems-securitystatic-analysisreverse-engineering+4
33天前
sclock preview

sclock

GitHubplanners1490/sclock

面向 macOS arm64(Apple Silicon)的硬件绑定 256 槽多态虚拟机、非线性 MBA 与 Apple Secure Enclave 二进制保护器 — 公开 CrackMe 与 SDK 文档

reverse-engineeringcryptographyctf+2
2天前
NativeMirror preview

NativeMirror

GitHubhabanada/nativemirror

原生 Delphi 实现的 PE-sieve 功能,包含可复用库、CLI 以及与 PE-sieve 兼容的 DLL,用于 HollowsHunter 集成。

defensive-toolsmemory-forensicsreverse-engineering+4
54天前
rea-rust preview

rea-rust

GitHubnanashili/rea-rust

REA 的 Rust 移植版,一款仅本地运行、支持 CLI/MCP 工作流并内置原生 Ghidra worker 的逆向工程工具

static-analysisdynamic-analysis-sandboxingreverse-engineering+7
632天前
kraken preview

kraken

GitHubadam-atlassoftware/kraken

基于 Ghidra 反编译器构建的逆向工程工作台,采用原生无 Java 引擎,具备 AI 辅助函数分析、字节修补、沙箱模拟以及 CLI/MCP 自动化功能。

static-analysisdynamic-analysis-sandboxingcode-analysis+8
315天前
win-def-clickfix preview

win-def-clickfix

GitHubbackdoorskid/win-def-clickfix

一个扫描器,用于评估 Microsoft Defender 是否可能将某条命令标记为 ClickFix。
defensive-toolsstatic-analysisvulnerability-analysis+3
25天前
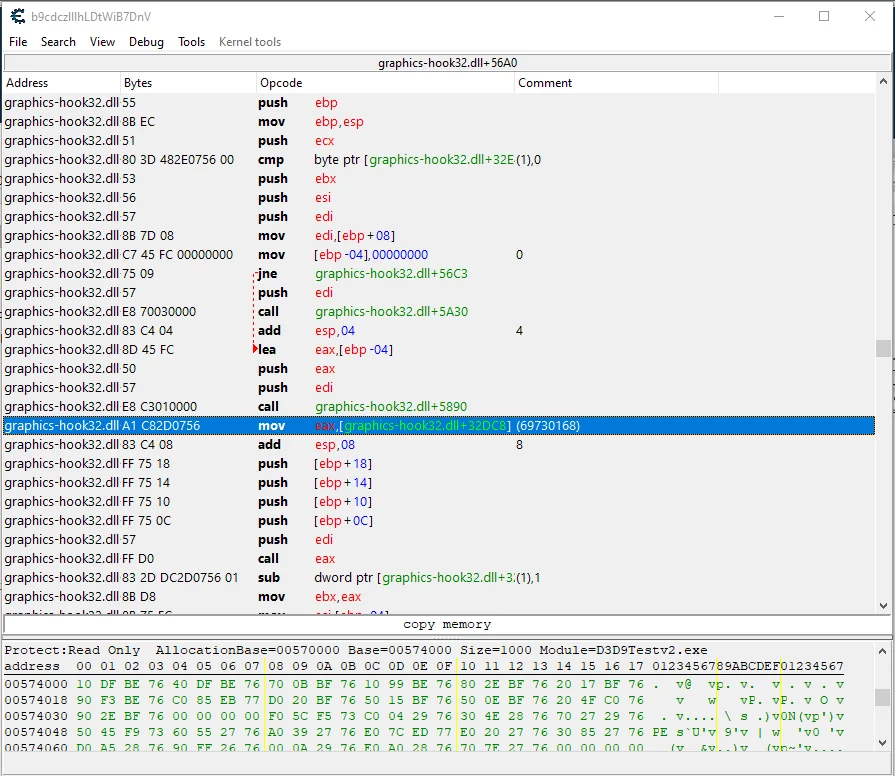
OBS-graphics-hook32-Hook preview

OBS-graphics-hook32-Hook

GitHubgmh5225/obs-graphics-hook32-hook

演示如何挂钩 OBS graphics-hook32.dll 的 D3D9 Present 指针,以实现防直播渲染,从而规避反作弊游戏画面捕获检测。

web-proxies-interceptionids-ips-evasionreverse-engineering+4
24年前
ollytlscatch preview

ollytlscatch

GitHubgmh5225/ollytlscatch

OllyDbg 插件,在调试会话期间拦截并转储 TLS/SSL 明文流量,助力对加密网络通信进行逆向工程和恶意软件分析。

encryption-decryption-toolsdynamic-code-analysisreverse-engineering+2
13年前
dsh-infinite-gen-5 preview

dsh-infinite-gen-5

GitHubminglink/dsh-infinite-gen-5

DeepSeek v4.1 flash 逆向工具(无限五代) 求 Star 收藏 ⭐欢迎大家提交项目的改进

packet-sniffing-analysisstatic-analysisdynamic-analysis-sandboxing+8
3.4k7天前
pycdc preview

pycdc

GitHubejfkdev/pycdc

将 Python 字节码(.pyc/.pyo)反编译并反汇编回可读的源代码。支持 Python 2.0 - 3.15(CPython、PyPy 及其他实现)。使用 Rust 编写。

static-analysiscode-analysisreverse-engineering+4
85天前
mcp-gamehacking preview

mcp-gamehacking

GitHub1llu50ry/mcp-gamehacking

MCP 服务器,提供包含 4,100+ 项技能的遊戲黑客与逆向工程知识库,内含源码归档、专用代理、子代理、插件以及面向 Claude、Cursor 和其他 MCP 客户端的工作流工具。
exploit-frameworksmemory-forensicsreverse-engineering+6
545天前
retrokit preview

retrokit

GitHubnautilusbits/retrokit

用于逆向工程 32 位 DOS 和 Win32 游戏(1993-2010)的无头 Ghidra 工具包:自带 LE/LX 加载器、Watcom 调用约定、库签名、MCP 服务器

static-analysisreverse-engineeringscripting-automation+4
3813天前
IDA-Processor-Modules preview

IDA-Processor-Modules

GitHubmr-wolf-is-me/ida-processor-modules

IDA Pro 处理器模块,为 XMOS xCORE、TI C7x/PRU、MicroBlaze 和 NVIDIA SASS 等不常见的 CPU、DSP 和 GPU 架构添加反汇编支持。
embedded-systems-securitystatic-analysisreverse-engineering+4
5天前
ns2jb preview

ns2jb

GitLabpepsipu/ns2jb

通过 SmileBASIC 在 Switch 2 文件系统进程内执行原生函数的控制台越狱演示,验证执行结果并恢复原始指令。

embedded-systems-securityprivilege-escalationexploitation+4
276天前
Vidar-Stealer-Chrome-Injection-Malicious-JS-Targeting-Google-Reddit-Sessions-Analysis preview

Vidar-Stealer-Chrome-Injection-Malicious-JS-Targeting-Google-Reddit-Sessions-Analysis

GitHubkaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis

逆向工程 Vidar Stealer:从混淆的内存字符串到 Chrome 进程注入、恶意 JS 执行,以及在 Google 和 Reddit 上的活动会话劫持。

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+6
26天前
actual-php2shell preview

actual-php2shell

GitHubcookiengineer/actual-php2shell

🤖 不,利用这个漏洞其实很简单!(为了证明观点而用 vibe coding 编写)

container-securitymemory-forensicsvulnerability-analysis+5
176天前
SuperGhidra preview

SuperGhidra

GitHubyuatemycat/superghidra

高性能 Ghidra 架构与 GPU 加速套件:LZ4/Zstd B 树编解码器、持久无锁守护进程、WGPU ARM64 扫描器、Z3 SMT 证明器与神经反编译器

android-securitystatic-analysisvulnerability-analysis+8
16天前
malware-research preview

malware-research

GitHubeset/malware-research

为我们的各类恶意软件调查而编写的代码

static-analysisdynamic-code-analysisreverse-engineering+4
41718天前
上一页123…100下一页









