#1

 flangvik/sharpcollection
常见 C# 攻击性工具的每日构建,直接取自各自的主分支,并使用 Azure DevOps 发布管道以 CDI 方式构建和发布。
 its-a-feature/mythic
一个协作式、多平台的红队演练框架
 ffffffff0x/1earn
ffffffff0x 团队维护的安全知识框架,内容包括不仅限于 web安全、工控安全、取证、应急、蓝队设施部署、后渗透、Linux安全、各类靶机writup
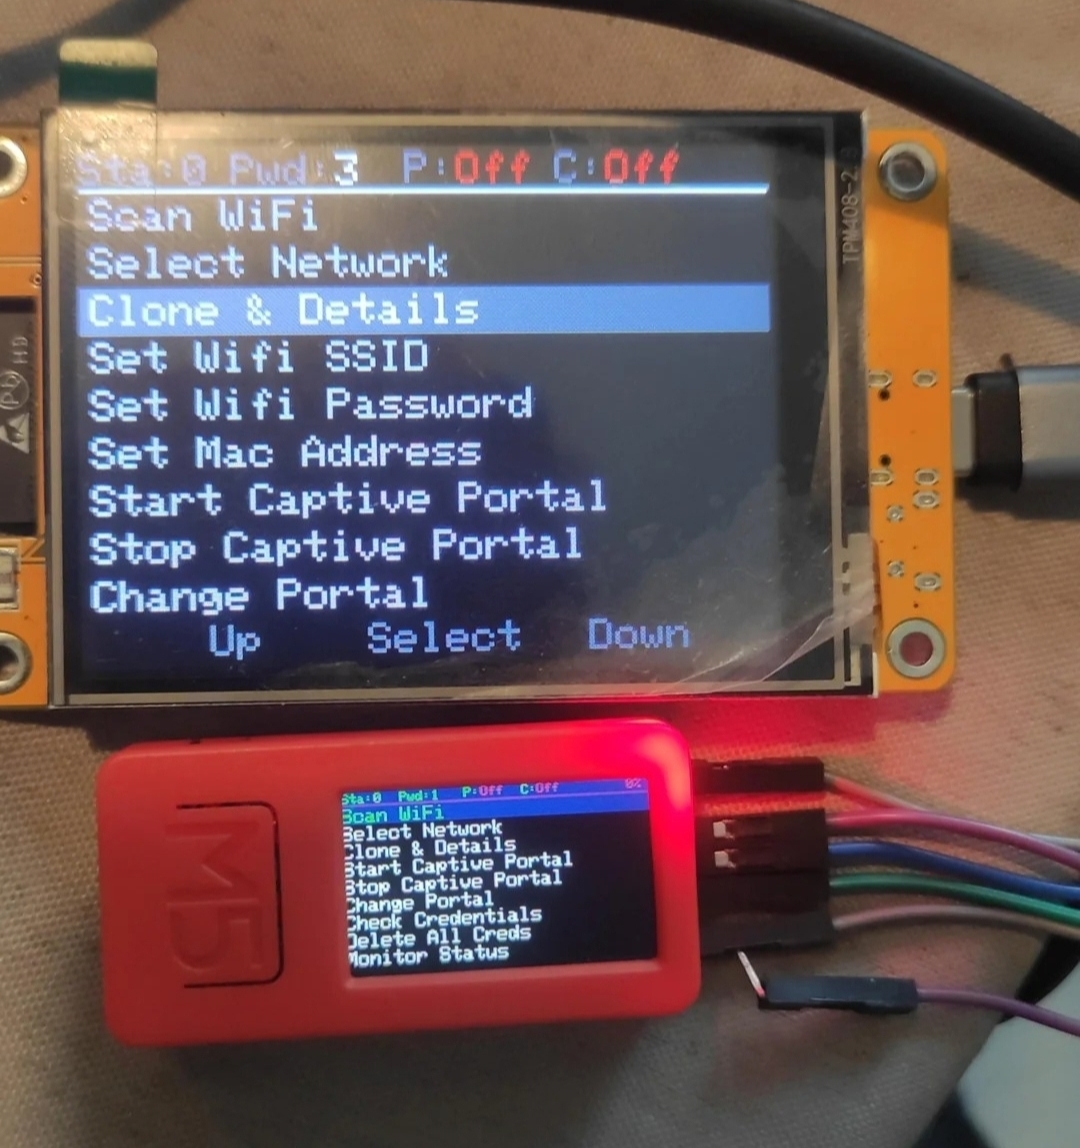 7h30th3r0n3/evil-m5project
多用途WiFi渗透测试工具包,适用于M5Stack设备。可执行网络扫描、邪恶双胞胎攻击、去认证攻击、 captive portal钓鱼、握手包捕获以及BLE攻击,用于安全教育和红队评估。
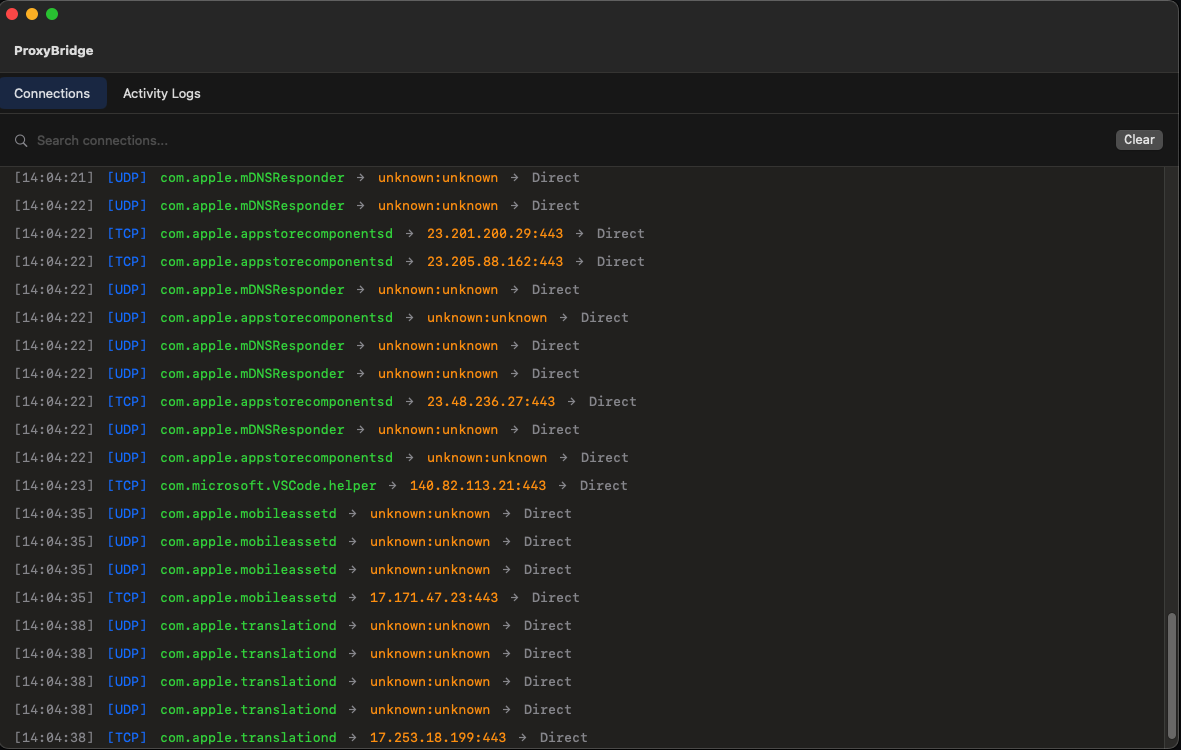 interceptsuite/proxybridge
Force Proxy to any Windows/MacOS/Linux Application TCP and UDP traffic
 fluxionnetwork/fluxion
自动化WPA/WPA2钓鱼工具,可捕获握手包、生成恶意接入点,并通过社会工程学诱使用户访问强制门户以窃取凭证。
 0dayctf/reverse-shell-generator
托管反向 Shell 生成器,功能丰富。 -- (非常适合 CTF 比赛)
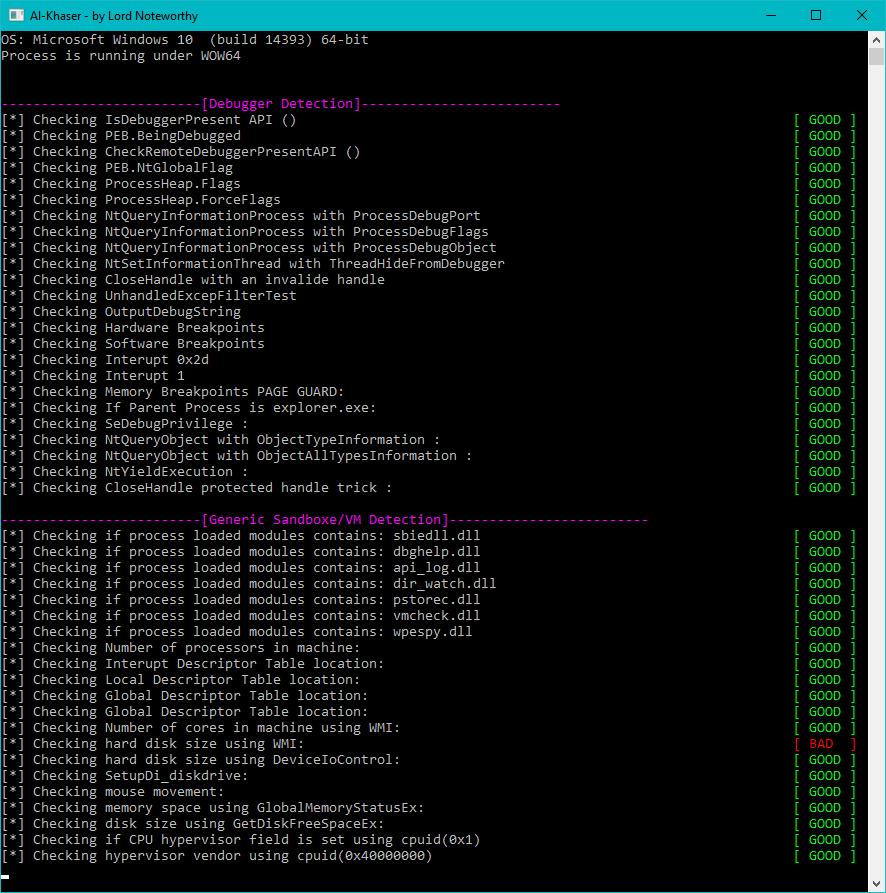 ayoubfaouzi/al-khaser
公开的恶意软件技术在实际环境中的使用:虚拟机、模拟、调试器、沙箱检测。
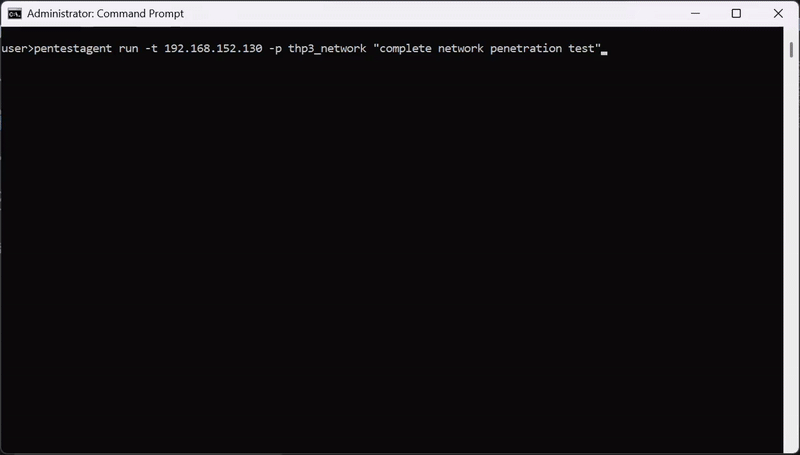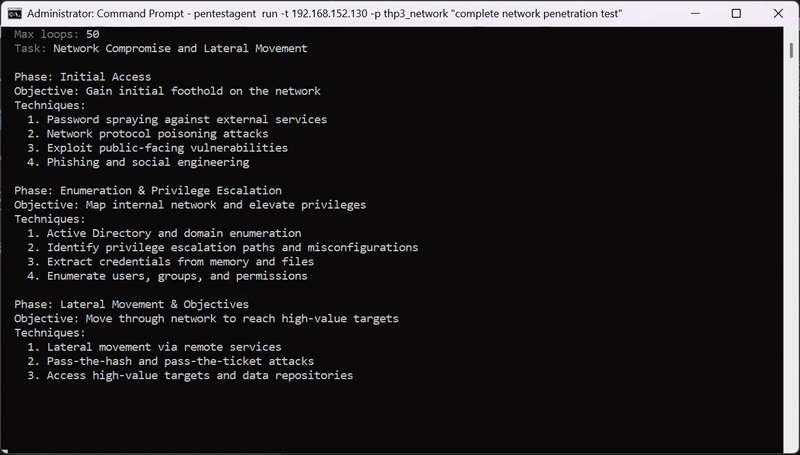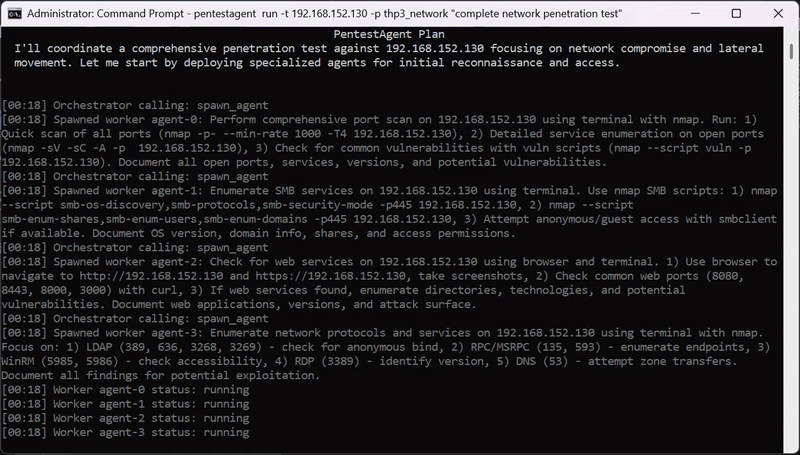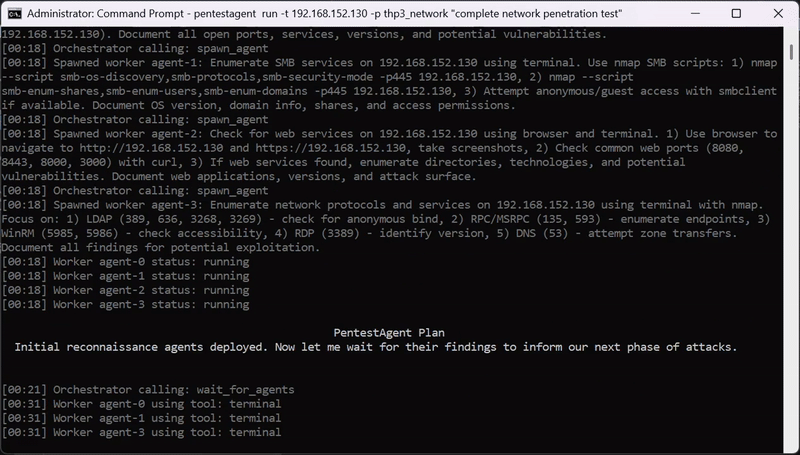 gh05tcrew/pentestagent
用于黑盒安全测试的AI代理框架,具备自主多代理编排、内置渗透测试工具以及MCP集成,适用于漏洞赏金、红队和渗透测试工作流程。
 gtworek/psbits
相对简单的东西,让你能比平时挖得更深一点。
 elementalsouls/claude-bughunter
Claude Code 技能包,专为漏洞挖掘和外部红队工作设计 - 包含82项技能、15个斜杠命令、681个已披露报告模式(精心整理自24个核心漏洞类别),以及企业身份与基础设施攻击矩阵。
 infosecn1nja/ad-attack-defense
使用现代后渗透对手战术技术攻击和防御 Active Directory

 nicocha30/ligolo-ng
一个先进但简单的隧道/枢纽工具,使用TUN接口。
 greenwolf/social_mapper
社交媒体枚举与关联工具,作者:Jacob Wilkin (Greenwolf)
 rawfilejson/awesome-osint-arsenal
OSINT 与侦查工具包 // 100+ 工具,一键安装,SOCMINT,GEOINT,网络侦查,暗网,取证等。