
 #1

 thehappydinoa/awesome-censys-queries
一系列迷人且奇特的Censys搜索查询

 luemmelsec/pentest-tools-collection
精选的攻击性安全工具与命令集合,涵盖 Active Directory 攻击、C2、权限提升、混淆以及 Web 渗透测试。
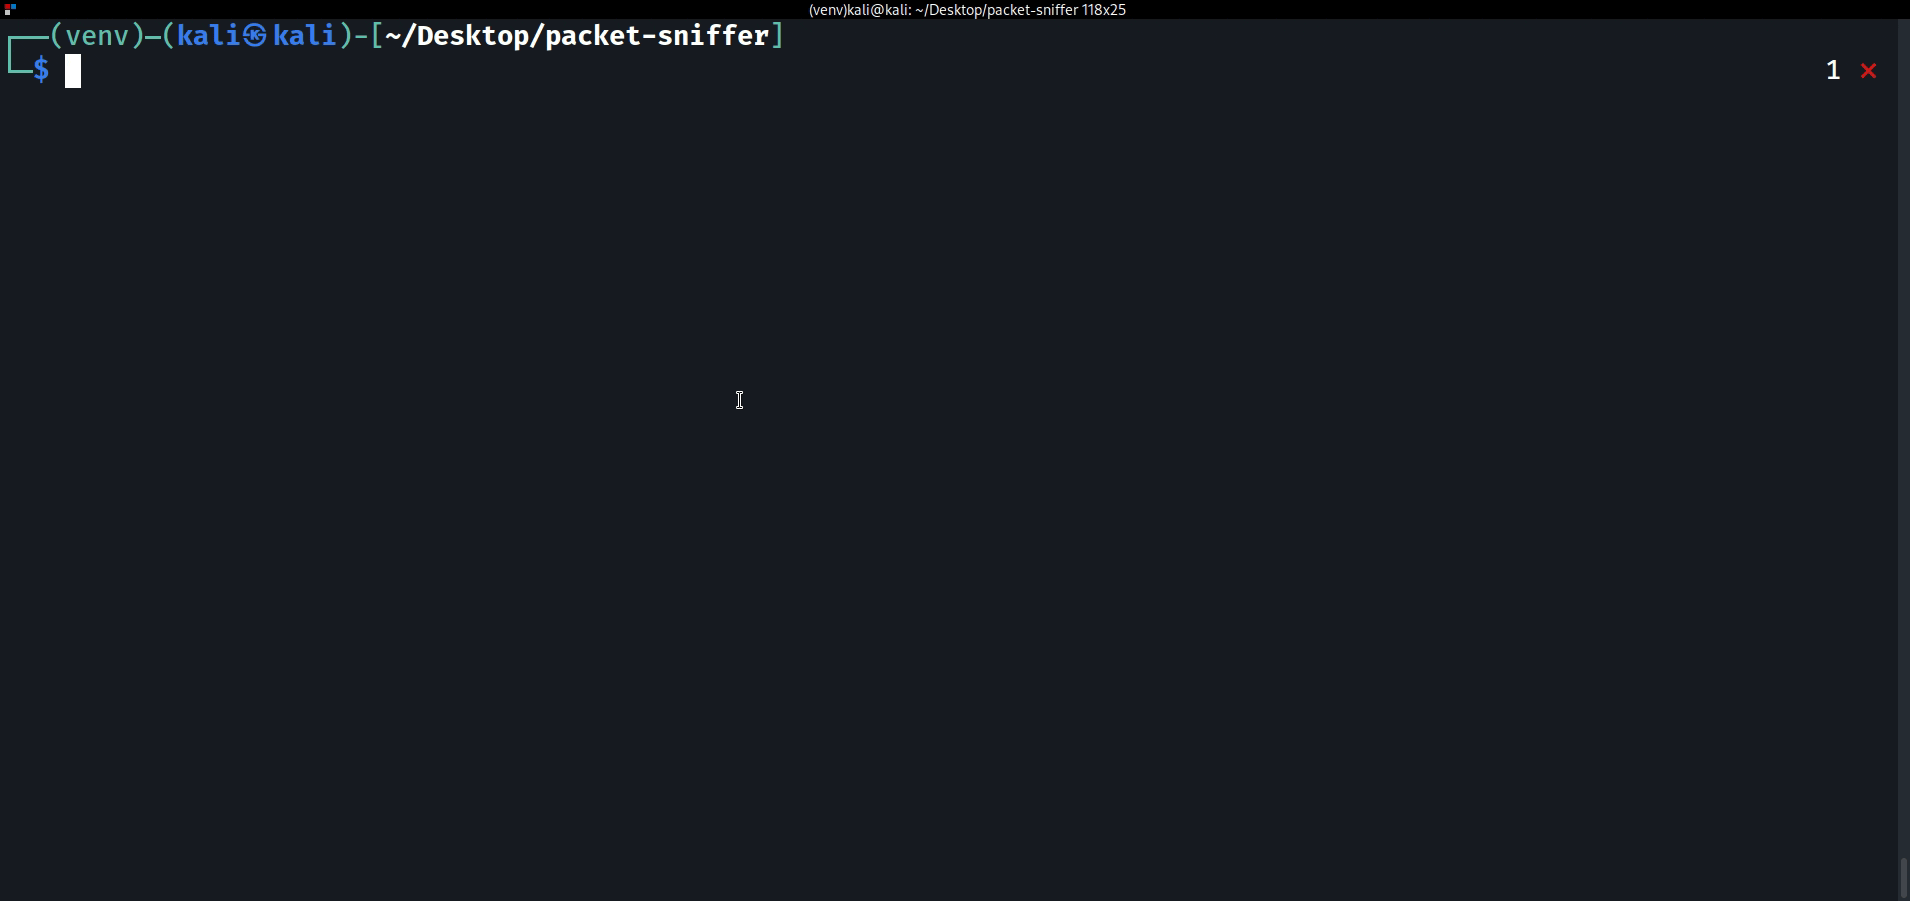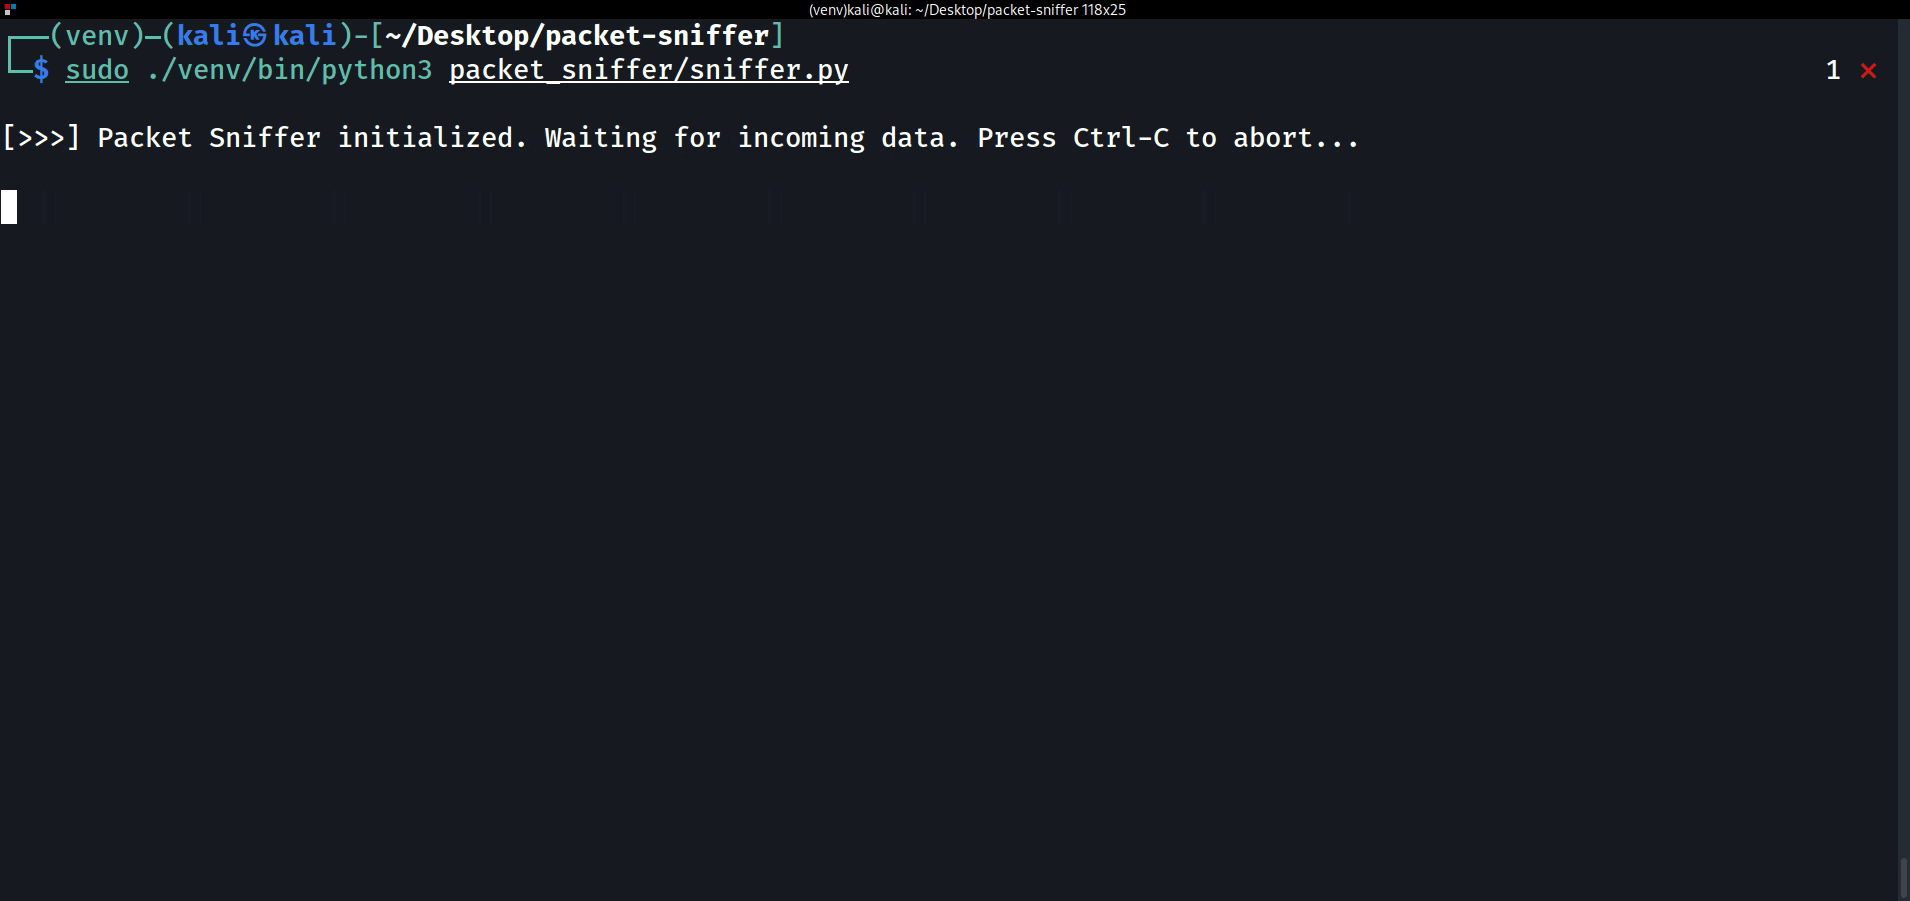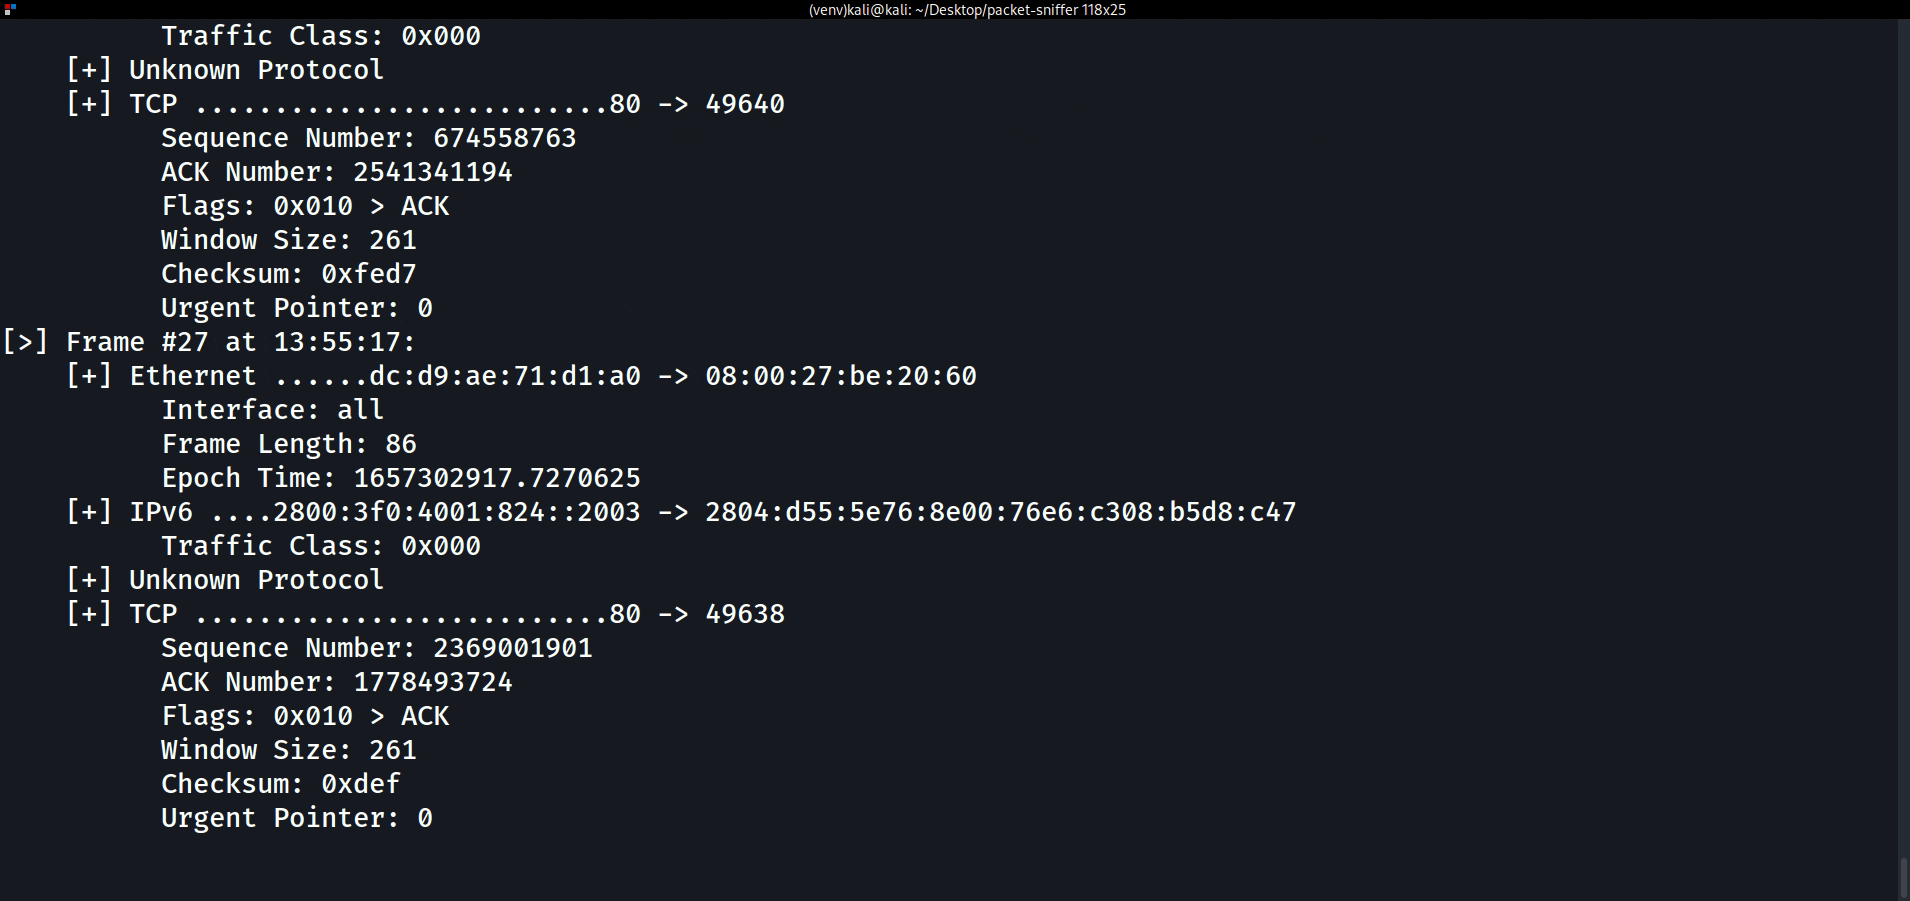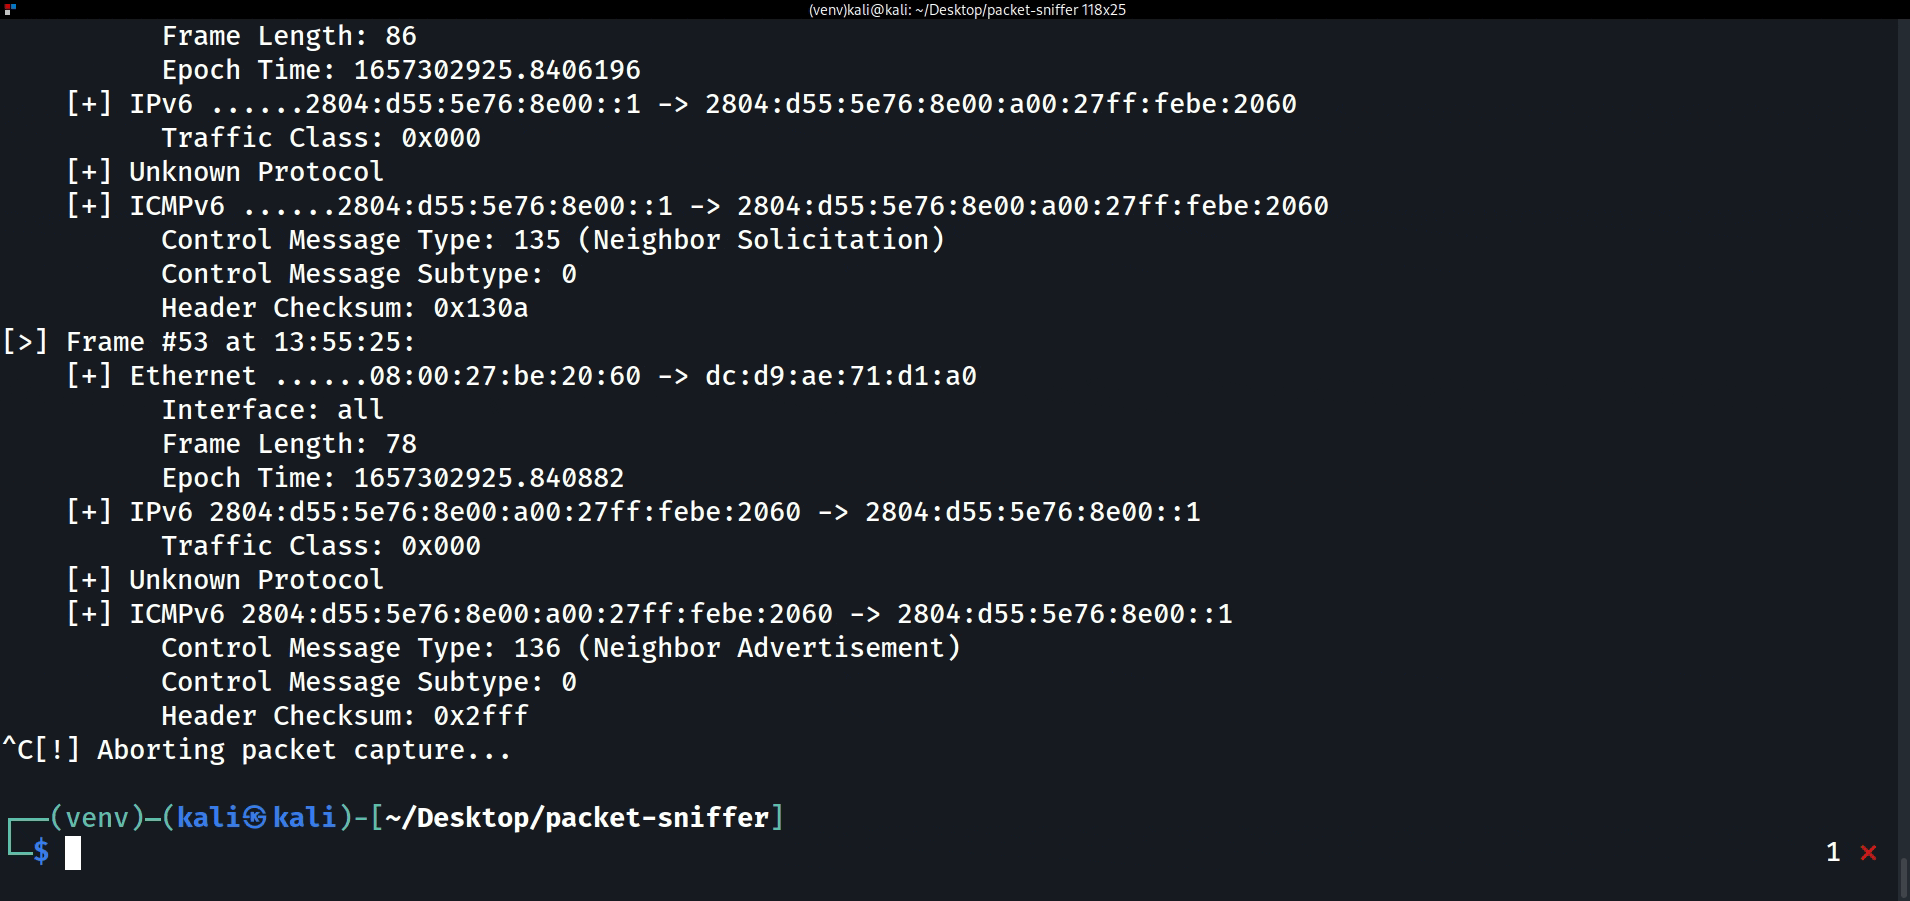 eonraider/packet-sniffer
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…
 jenish-sojitra/jsanalyzer
用于 JavaScript 静态分析的 Burp Suite 扩展:提取 API 端点、URL、密钥和电子邮件,并具备噪声过滤功能,适用于 Web 安全测试。
 garrettfoster13/sccmhunter
后渗透工具,用于在Active Directory域中识别、分析和攻击Microsoft SCCM资产,简化凭据检索和站点接管流程。
 ciscocxsecurity/enum4linux
enum4Linux 是 enum.exe 的 Linux 替代品,用于从 Windows 和 Samba 主机枚举数据。
 t0pcyber/hawk
基于Powershell的工具,用于收集与O365入侵和潜在泄露相关的信息。
 samratashok/admodule
微软签名的ActiveDirectory PowerShell模块

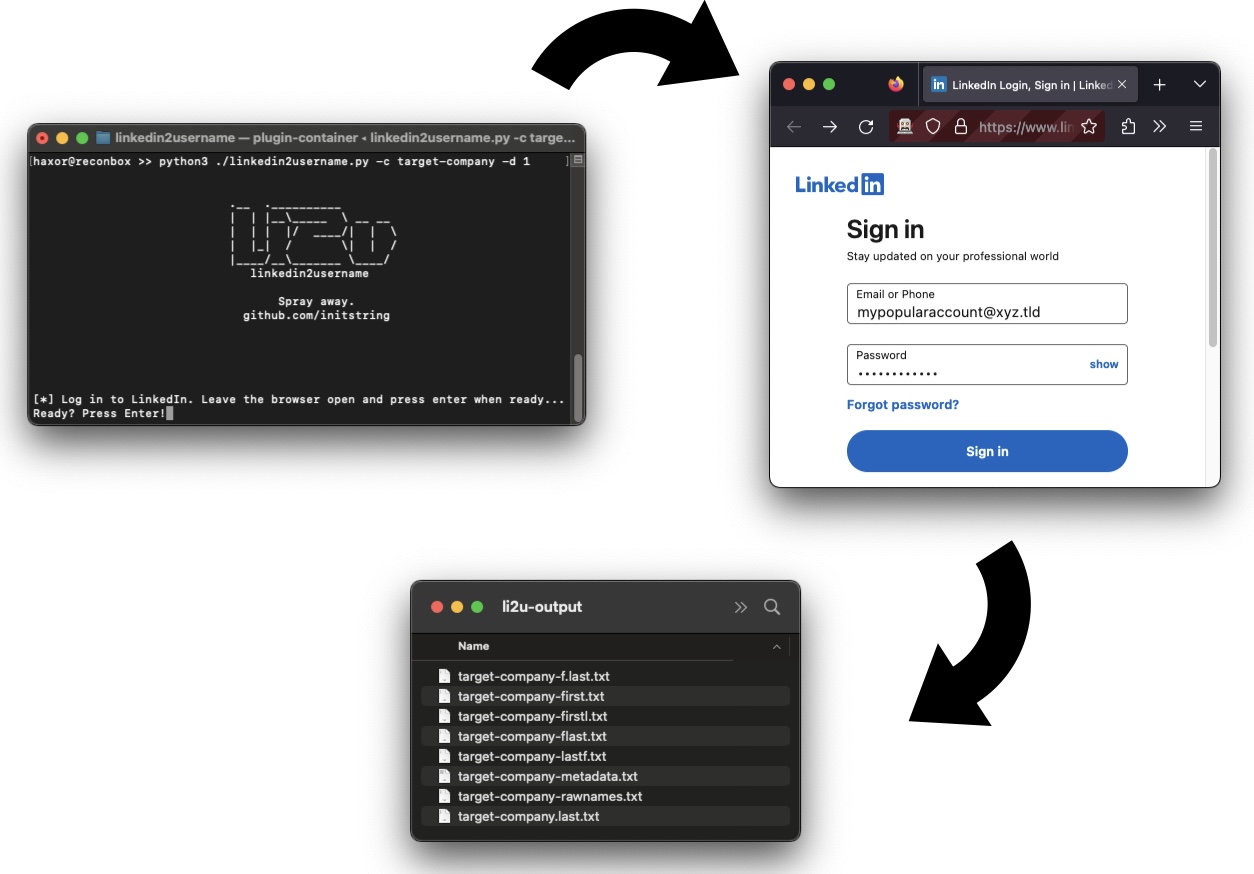 initstring/linkedin2username
OSINT工具:为LinkedIn上的公司生成用户名列表
 dshield-isc/dshield
在 Raspberry Pi 或 Ubuntu 上安装并配置 DShield 蜜罐传感器,运行 Cowrie SSH 和 HTTP 蜜罐,并将防火墙日志转发至 DShield 门户。

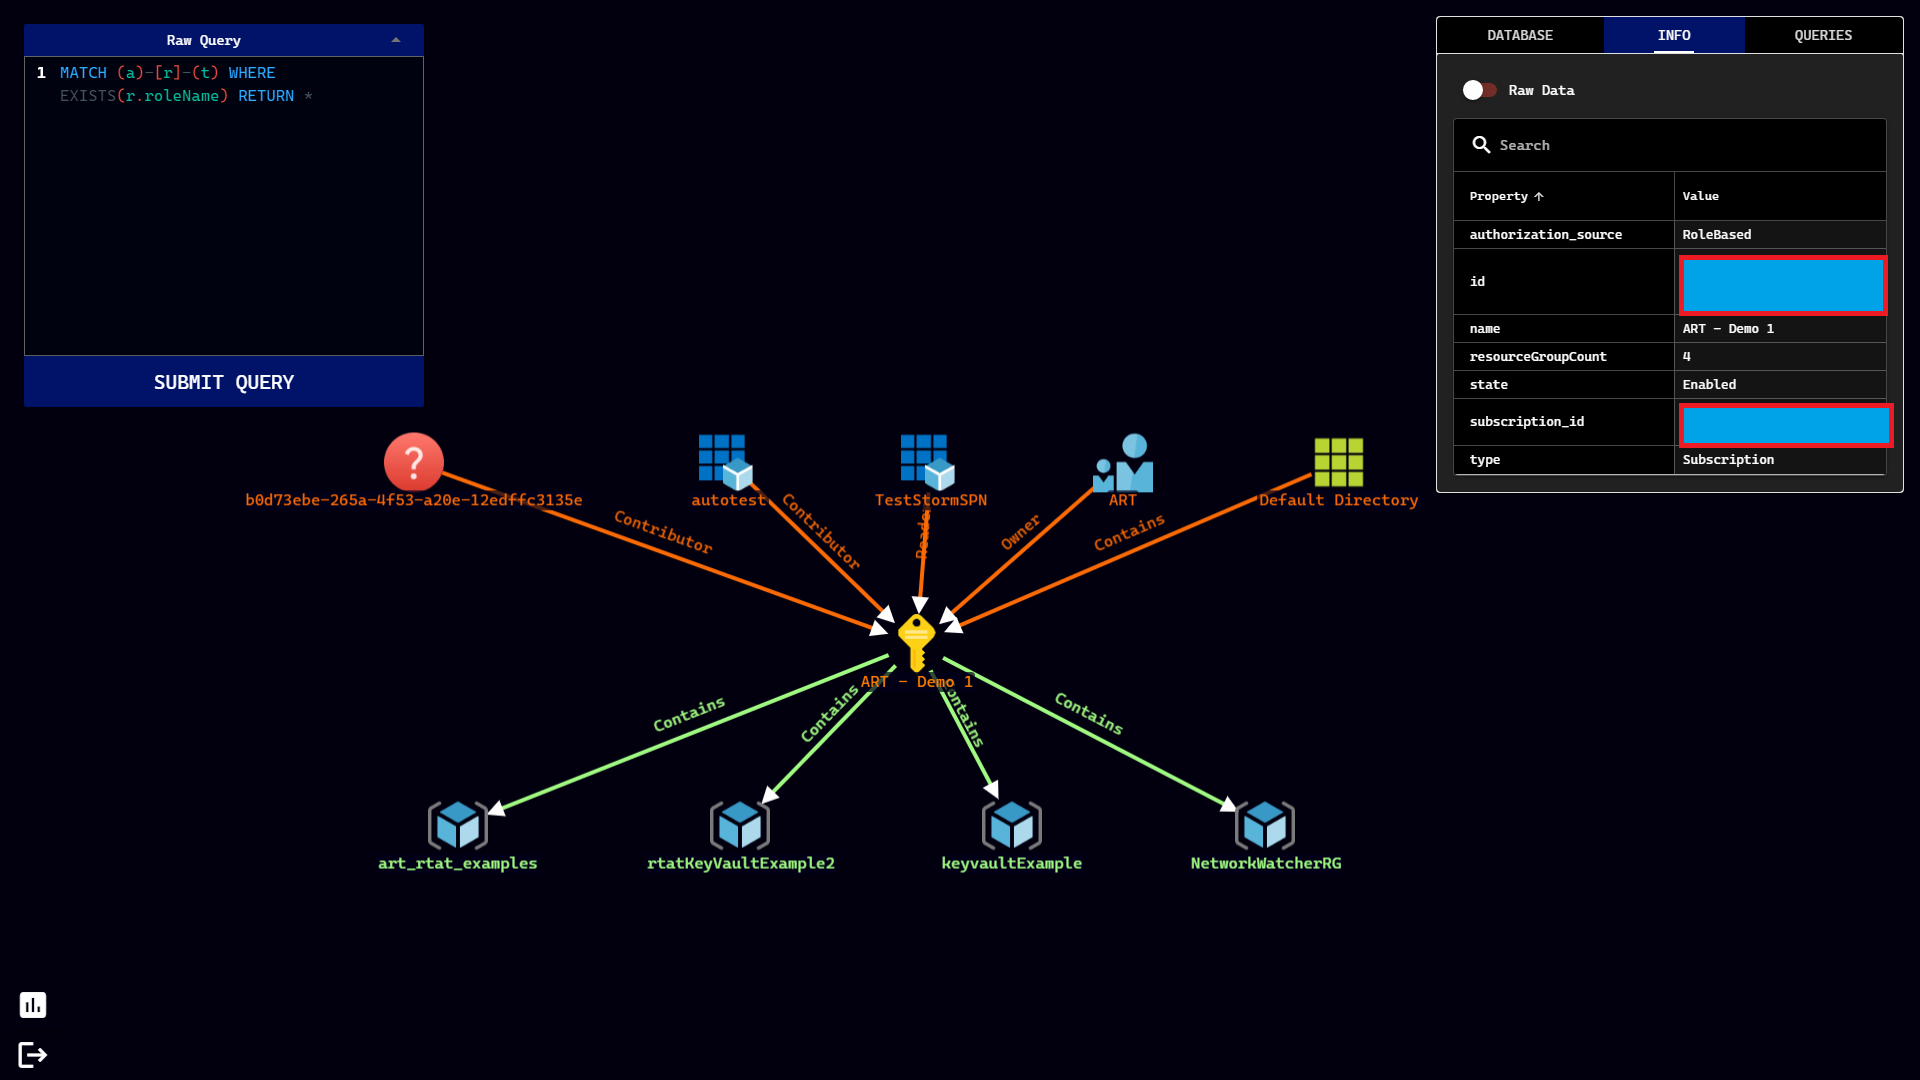 azure/stormspotter
Azure红队工具,用于对Azure和Azure Active Directory对象进行图形化展示
 specterops/azurehound
收集 Azure 租户数据(用户、组、角色、资源)并将其导出,用于 BloodHound 攻击路径分析,适用于云渗透测试和红队行动。
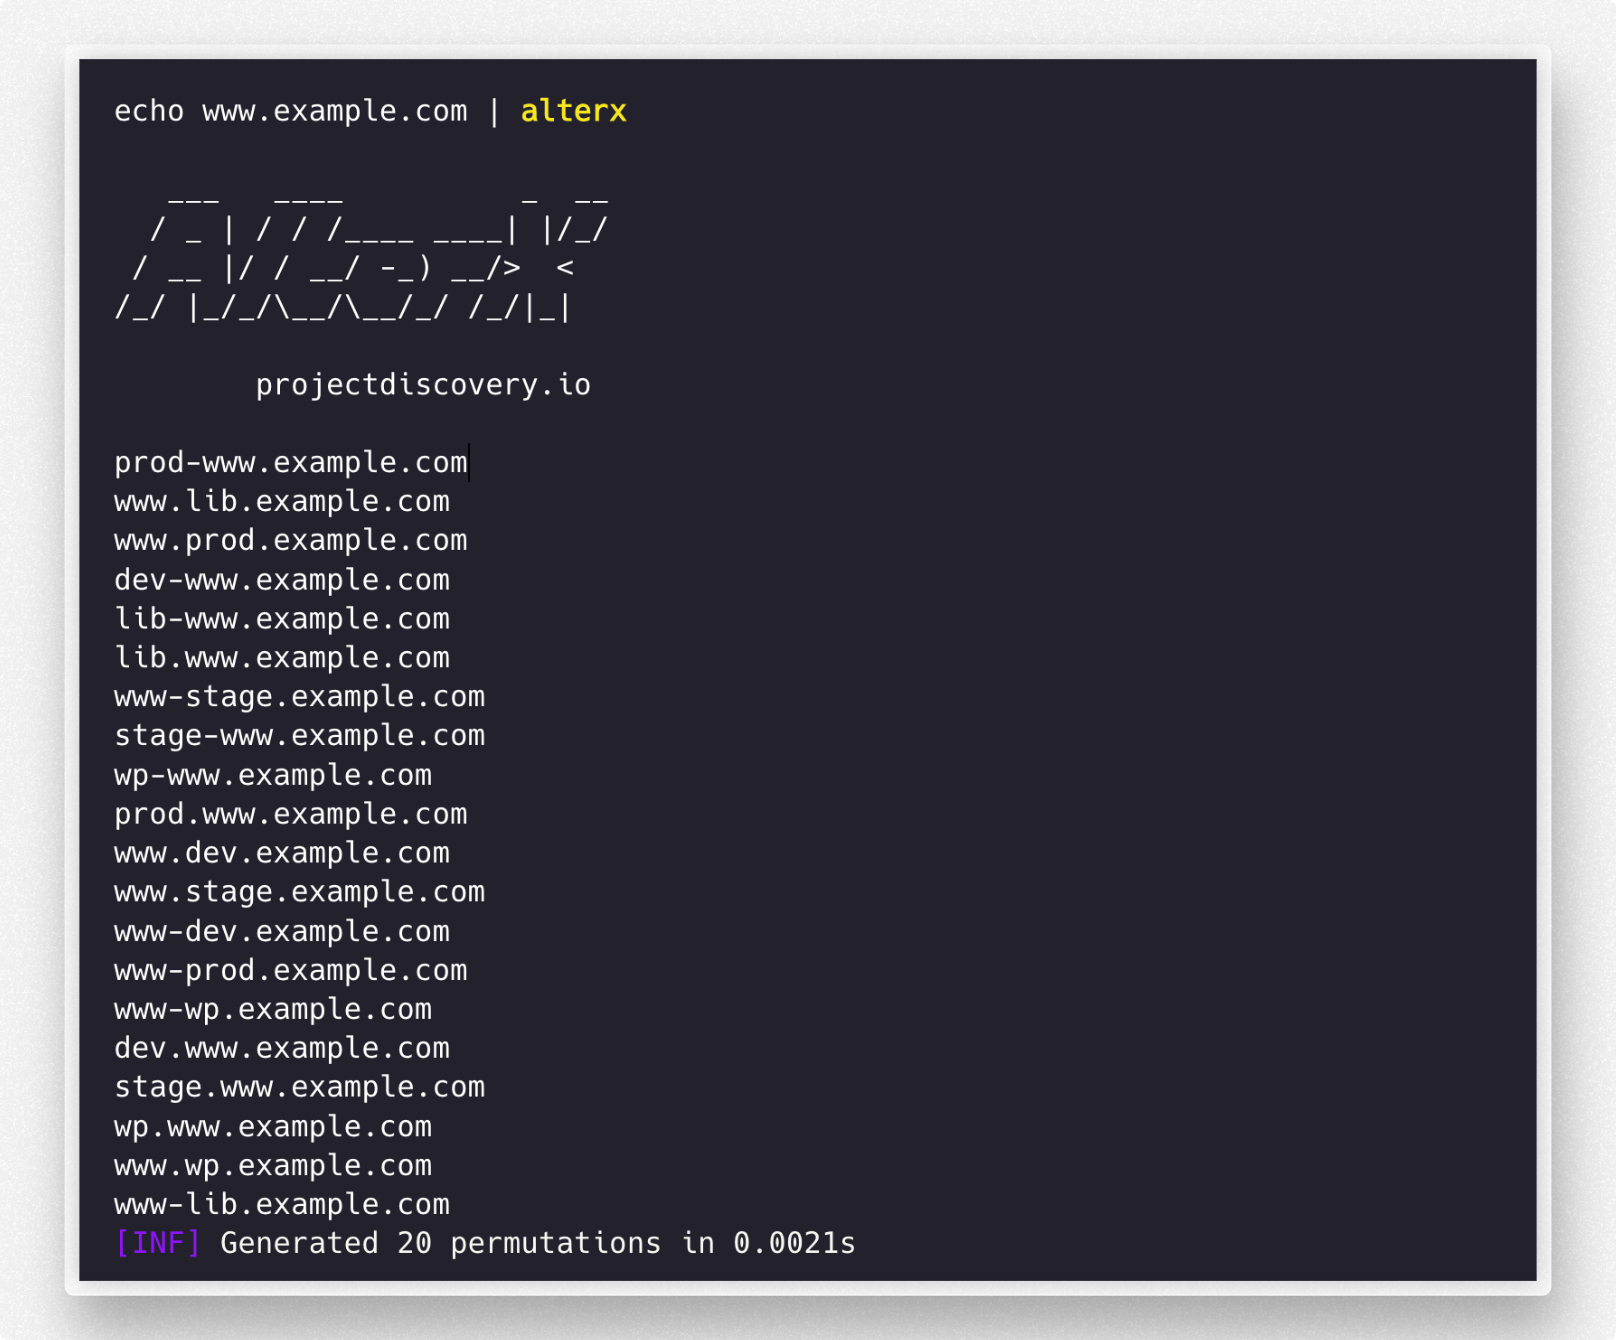 projectdiscovery/alterx
基于DSL的快速可定制子域名字典生成器









