
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐
 jeffaf/cve-2025-3464-asio3-lpe
针对 ASUS AsIO3.sys 驱动程序的本地权限提升漏洞利用(CVE-2025-3464)。通过将 TOCTOU 身份验证绕过与内核递减原语相结合,可在 Windows 11 22H2 上从任意用户提升至 SYSTEM 权限。
 jarnovandenbrink/getspnless
自动执行无SPN的RBCD攻击的Python工具。
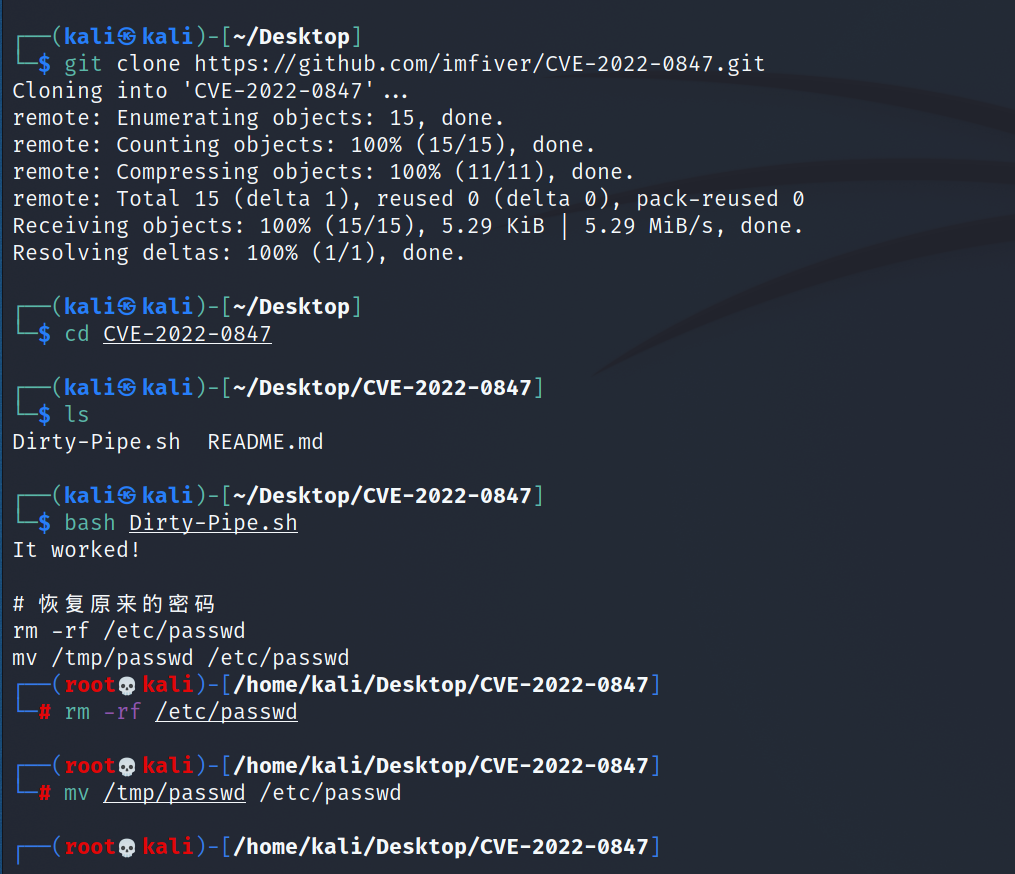 xiaolvchen/cve-2022-0847
CVE-2022-0847(Linux 内核本地提权漏洞)

 nxploited/cve-2025-13390
WP Directory Kit <= 1.4.4 - 通过账户接管实现从认证绕过到权限提升
 mostaphabahadou/postenum
一个轻量级、可移植且模块化的工具,用于Linux枚举和权限提升。
 dakerqirszh/cve-2021-3156
fixed version
 mhaskar/fsquirtcplpoc
用于生成 bthprops.cpl 模块的 PoC,该模块旨在由 Fsquirt.exe LOLBin 加载
 stp1t/cve-2025-27591
针对CVE-2025-27591的漏洞利用,这是Below服务中的本地权限提升漏洞,利用世界可写目录和符号链接攻击修改/etc/passwd并获取root访问权限。
 pard0p/remote-bof-runner
Remote BOF Runner 是一个 Havoc 扩展框架,用于使用 Crystal Palace 构建的 PIC 加载器远程执行 Beacon Object Files (BOF)。
 vilmartuminskii/cve-2021-3156-sudo-lab
用Python开发的教育项目,重点分析CVE-2021-3156(Baron Samedit)漏洞,这是sudo中的一个严重缺陷,允许在Linux系统上本地提权。
 klynezyro/metasploitable2-vapt-report
针对 Metasploitable 2 的全面渗透测试报告与利用链,重点围绕 CVE-2011-2523。

 r3dteam/casper-shell
Casper@shell:~# 是 p0wny shell 的增强版,更加用户友好,并拥有许多新功能。
 fbm31/audit-blackbox-web-to-root
Drupal 7服务器的黑盒安全审计。演示完整的杀伤链:SQL注入(CVE-2014-3704)➔ 远程代码执行 ➔ 反向shell ➔ 提权至Root(SUID)。此仓库包含详细的技术报告、漏洞利用证明(PoC)以及保护基础设施的修复措施。

 v31l0x1/throttlestopppl
用于CVE-2025-7771修改PPL保护的PoC
 sarabpal-dev/cheese-cake
针对 CVE-2025-21479 的概念验证(PoC),与 Dirty Pagetable 技术链式结合。
 jxroot/zeropulse
🔒 现代化C2平台 | 集成Cloudflare Tunnel | WinRM与SSH远程管理 | 实时终端与远程桌面 | 基于FastAPI与React构建








