
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐

 lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
针对CVE-2025-1910的利用概念验证,这是一个Watchguard Mobile VPN with SSL客户端中的本地权限提升漏洞。
 lakshan-sameera/cve-2025-32462-and-cve-2025-32463---critical-sudo-vulnerabilities
Proof-of-concept 漏洞利用代码,针对关键的 sudo 漏洞 CVE-2025-32462 和 CVE-2025-32463,演示权限提升攻击向量。
 arbaaz29/cve-2022-3294
使用 nodes/proxy(允许 create 操作)和 nodes/status(允许 update/patch 操作)进行权限提升
 qazeer/farsightad
PowerShell脚本,旨在帮助揭示威胁行为者在Active Directory域被入侵后部署的(潜在的)持久化机制。
 x0rbeexd/cve-2020-5752
Druva 本地权限提升
 wh0am123/cve-2025-54918-poc
CVE-2025-54918 的 POC 及技术演示。
 ntgabrielgomes/cve-2023-20564
针对CVE-2023-20564的概念验证漏洞利用程序,通过AMD Ryzen Master Driver的IOCTL处理程序实现任意物理内存读写,从而在Windows上实现权限提升。
 whotwagner/logrotten
Logrotate 竞争条件漏洞利用,可通过将任意文件(例如反弹 Shell 载荷)写入系统目录来实现权限提升。
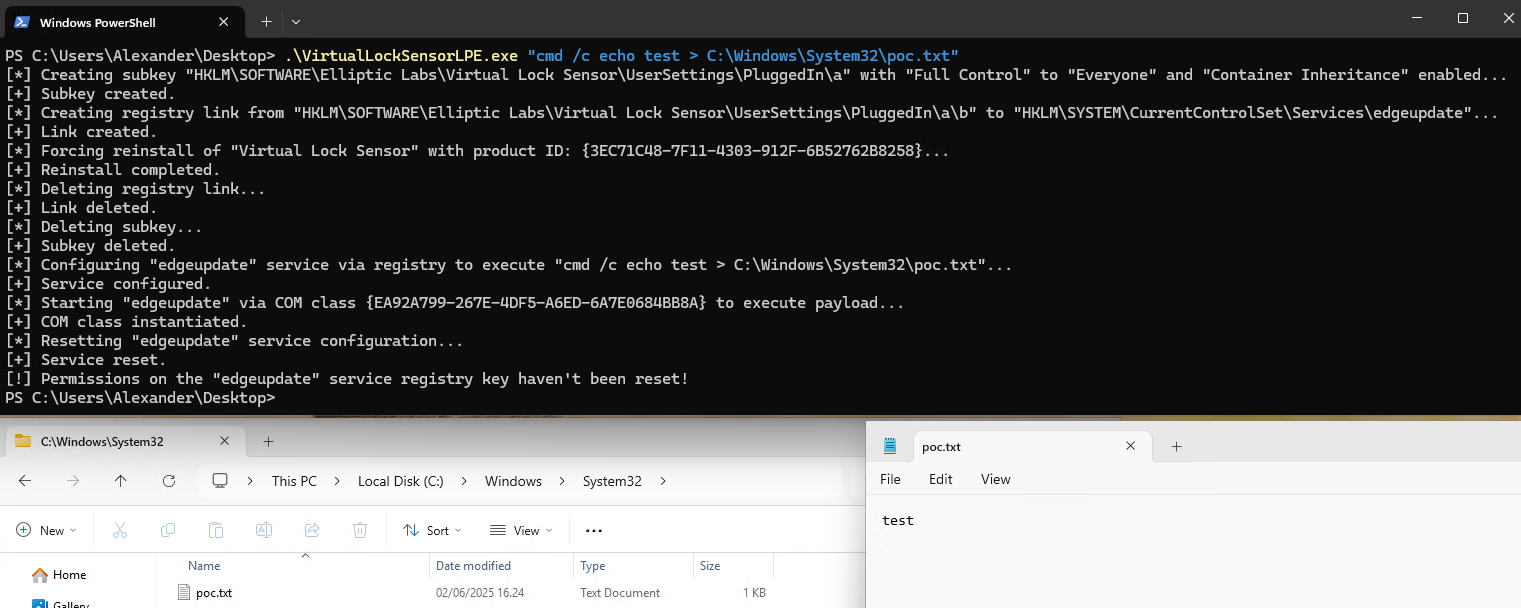 jndatart/virtuallocksensorlpe
适用于CVE-2025-0886的本地权限提升漏洞利用程序。
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage 是 iOS 18.2.1 中一条零点击、基于 PNG 的 RCE 攻击链,通过利用 ImageIO(CVE-2025-43300)绕过 LockDown 模式保护,随后利用 WebKit(CVE-2025-24201)和 Core…
 lukehebe/cve-2018-1049-poc
针对CVE-2018-1049的远程权限提升漏洞,针对VyOS,通过sudo允许的Perl脚本中的SSH命令注入,获取root权限。
 dairrow/cve-2025-31161
PoC 身份验证绕过至远程代码执行,用于利用 CVE-2025-31161
 hyunchiya/cve-2025-14736
通过角色表单字段实现未认证的权限提升至管理员
 nikopmpm/nikopmpm.github.io
🚀 利用此 C++ 工具在 CheckMK 代理上实现本地权限提升,有效解决 CVE-2024-0670 漏洞。
 mirza-22144/vulnerability-assessment-exploitation-lab
对在 Apple Silicon 上模拟的遗留 Linux 环境(Metasploitable 2)进行全生命周期渗透测试。演示网络侦察、通过服务后门实现的远程代码执行(CVE-2011-2523)以及加密凭据恢复。
 crime2/poc-cve-2025-38352
Proof-of-concept exploit for CVE-2025-38352, a Linux kernel POSIX CPU timer vulnerability enabling local privilege escalation. Demonstrates targeted…
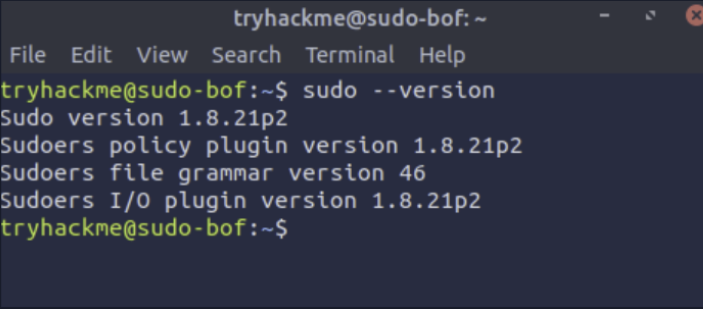 devteam6rabbit/cve-2019-18634-writeup
对sudo缓冲区溢出(影响sudo版本<1.8.26)的分析,以及如何使用GCC编译公开可用的漏洞利用代码
 boro03/cve-2021-4034
学术研究项目,分析CVE-2021-4034(PwnKit),即polkit的pkexec中的本地权限提升,包括漏洞分析、漏洞利用代码和文档。








