
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐
 localh0ste/cve-2025-6018-and-cve-2025-6019
利用 PAM 环境变量投毒(CVE-2025-6018)与 XFS 文件系统调整大小(CVE-2025-6019)的漏洞利用链,在 Linux 系统上获取 root shell 以实现权限提升。
 blueberryp1ll/cve-2024-48990
needrestart < 3.8 本地权限提升漏洞:通过 PYTHONPATH 注入

 revshellxd/lfi-destruction
这个程序提示您输入本地文件包含(LFI)信息,将自动搜索 /etc/passwd,并使用找到的用户名搜索并下载任何SSH密钥或密钥变体到本地计算机。该程序还执行 CVE-2021-41773_ apache2.4.49 和 50 的遍历路径漏洞利用。此外,还包括其他 LFI 漏洞。
 0rioncollector/exploit-chain-cve-2025-6018-6019
CVE-2025-6018 至 CVE-2025-6019 的漏洞利用链
 0xc4r/cve-2026-21508_poc
CVE-2026-21508 的概念验证,演示了针对 Windows 11 的 DLL 劫持攻击,通过将精心构造的 DLL 加载到 WUDFHost.exe 中来提升权限。
 uky007/cve-2025-62215_analysis
使用 Claude Code Agent Team 进行 CVE-2025-62215 漏洞利用开发
 matesz44/cve-2025-6018-19
CVE-2025-6018 (pam LPE unpriv->allow_active), CVE-2025-6019 (udisks LPE allow_active->root) 以 sh 编写
 goultarde/cve-2025-6018_cve-2025-6019_autopwn
CVE-2025-6018 与 CVE-2025-6019 的自动利用工具,基于 https://github.com/0rionCollector/Exploit-Chain-CVE-2025-6018-6019
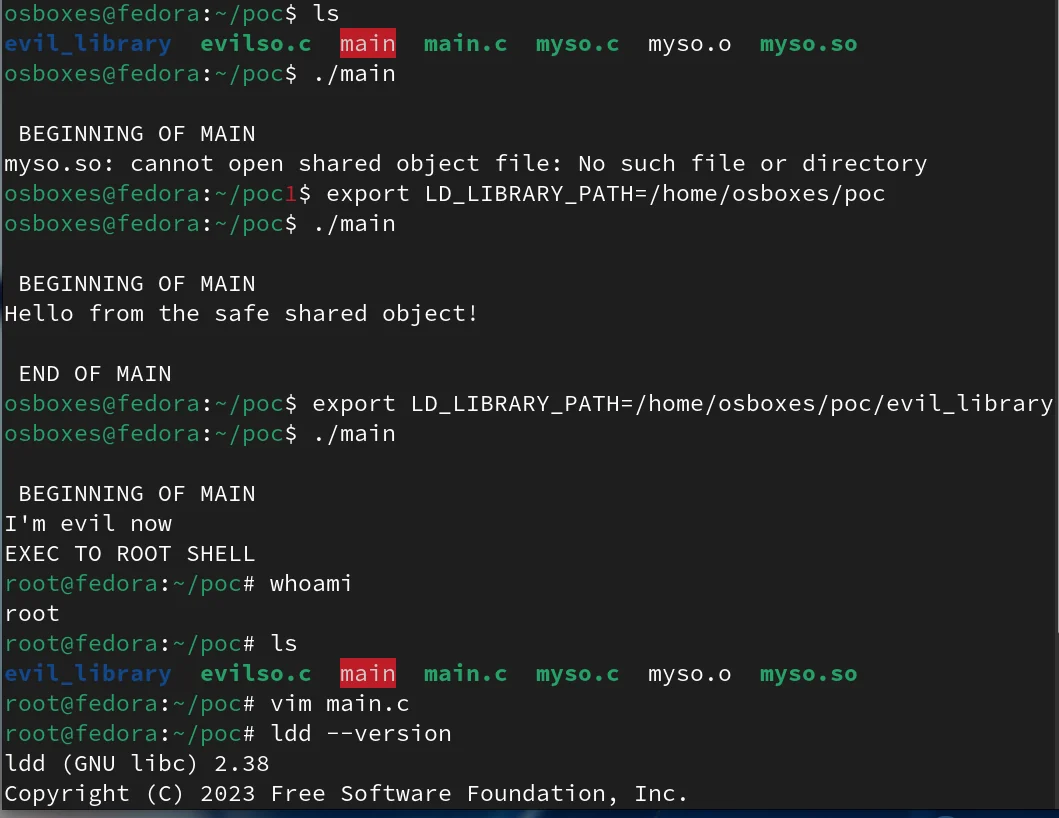 betizzel/cve-2025-4802-proof-of-concept
针对易受 dlopen 与 LD_LIBRARY_PATH 攻击的静态编译 setuid 二进制文件的概念验证
 kyxiaxiang/360wfp_exploit
BYOVD: Use 360 WFP driver to block EDR/XDR network connection.
 epsilonpoint88-glitch/epsilonpoint-
模块化漏洞利用框架,针对 WordPress 中的 CVE-2026-23550,具备批量利用、混淆、后渗透以及基于 Docker 的 C2 基础设施。
 michaelventurella/cve-2025-6018-6019-poc
一个概念验证(PoC),用于链式利用 CVE-2025-6018(PAM/Polkit 活动会话绕过)和 CVE-2025-6019(libblockdev SUID 挂载缺陷),在易受攻击的 Linux 系统上实现本地权限提升(LPE)。
 mexeck88/csrf-via-stored-xss-for-privesc
Chamilo-LMS (v2.0) CVE-2025-26153
 muyuanlove/cve-2025-6018-cve-2025-6019-privilege-escalation-exploit
CVE-2025-6018 + CVE-2025-6019 权限提升漏洞利用
 matesz44/cve-2025-9074
CVE-2025-9074:通过 Docker Engine API 在 posix sh 中绕过身份验证实现 Docker Desktop 本地权限提升
 azureadtrent/cve-2025-6018-and-cve-2025-6019-privilege-escalation
这只是关于如何利用这些漏洞获取root权限的快速说明。
 huovnn/cve-2023-0386-go-poc
针对 CVE-2023-0386 的 Go 概念验证,利用 FUSE 和 overlayfs 在易受攻击的 Linux 系统上将非特权用户提权为 root。








