
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐
 estebanzarate/cve-2025-4517-python-tarfile-filter-data-bypass-poc
针对CVE-2025-4517的概念验证漏洞利用,这是Python tarfile filter='data'沙箱中的路径遍历漏洞,通过精心构造的符号链接链,允许在提取目录之外写入任意文件。
 csuribird/cve-2025-2304
此 Python 脚本利用了 Camaleon CMS 2.9.0 版本中的一个严重批量赋值漏洞,允许任何注册用户将自身权限提升为管理员。

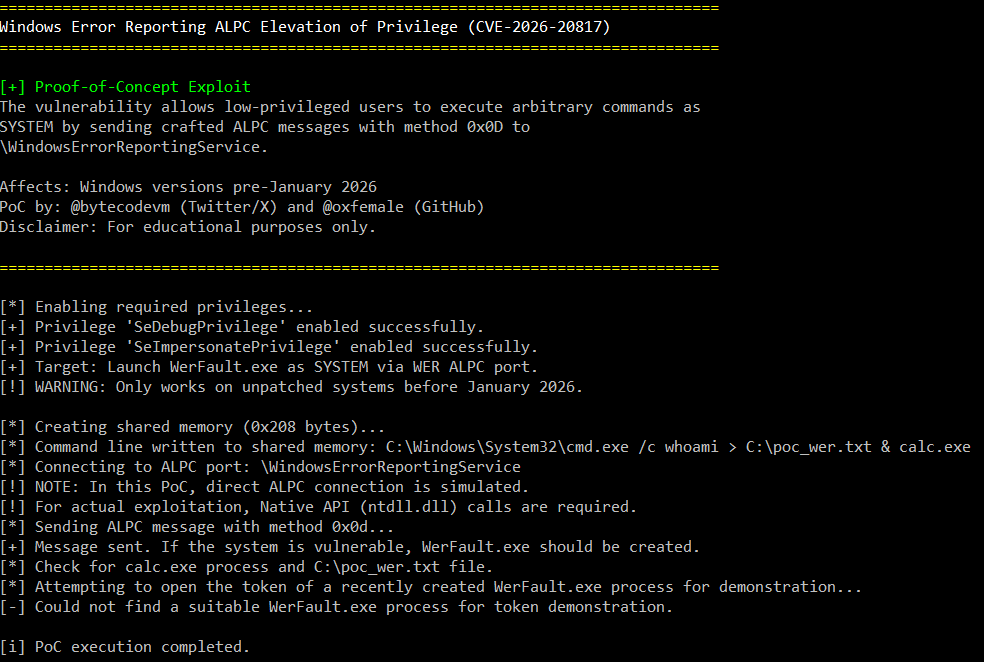 oxfemale/cve-2026-20817
CVE-2026-20817 的概念验证漏洞利用程序,该漏洞是 Windows 错误报告(WER)中通过 ALPC 实现的本地权限提升漏洞,允许低权限用户以 SYSTEM 身份执行代码。
 imad457/nextjs-rce-root-takeover
渗透测试报告:Next.js 16.0.6 RCE (CVE-2025-66478)
 ross-ns/wsus-cve-2025-59287
PowerShell 利用 CVE-2025-59287 攻击 WSUS 服务器。可在未打补丁的 Windows 更新基础设施上实现权限提升和远程代码执行。

 ayinedjimi-consultants/adbloodhound-ai
# 基于 BloodHound 的 AI 驱动 Active Directory 攻击路径分析 - 作者:Ayi NEDJIMI https://ayinedjimi-consultants.fr
 bgutowski/cve-2025-4517-poc-sudoers
CVE-2024-6232 漏洞利用 - Python Tarfile Realpath Overflow
 0p5cur/cve-2025-32463-poc
🛡️ CVE-2025-32463的概念验证(PoC)- sudo中的本地权限提升(版本1.9.14至1.9.17)。此漏洞利用滥用--chroot选项和恶意的nsswitch.conf以root身份执行任意代码。⚠️ 仅用于教育和授权测试。
 0p5cur/cve-2025-32462-poc
🔓 CVE-2025-32462(sudo -h绕过)的本地提权PoC – 通过配置错误的sudoers获取root权限

 localh0ste/cve-2025-4138
Tarfile模块目录穿越漏洞(带有溢出跨越目录)--> 导致权限提升
 kyakei/cve-2025-4138-poc
一个生成恶意 tar 归档文件以利用 CVE-2025-4138 / CVE-2025-4517 的 Python 脚本。
 wqry085/poc-deployer-system
用于在Android上快速利用CVE-2024-31317的工具
 cwjchoi01/cve-2025-66676
CVE-2025-66676 的概念验证漏洞利用,演示了通过 IOBit Unlocker 内核驱动程序实现任意进程终止,并利用可执行文件填充绕过校验和。
 nik123-py/cve-2025-49132_htb_season10
针对 CVE-2025-49132 的漏洞利用工具,目标为 Pterodactyl Panel,结合路径遍历与 PEAR 命令注入,实现未认证的远程代码执行。包含用于命令执行、反弹 Shell 的 bash 和 Python 脚本,以及权限提升指南。
 maxkappa/opensuse-leap-privesc-exploit
权限提升漏洞利用链 (CVE-2025-6018 + CVE-2025-6019) 适用于 openSUSE Leap 15.6
 himanshusharma20/linux-for-a-pentester
实用的渗透测试笔记。








