


Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
权限提升 — 第 83 页 | Kitploit
分类

权限提升

用于在受损系统上获取更高级别权限或未经授权访问的工具。

Kitploit 推荐

精选工具

10 已选择
PEASS-ng preview#1

PEASS-ng

GitHubpeass-ng/peass-ng
20.3k3天前
PrivescCheck preview#2

PrivescCheck

GitHubitm4n/privesccheck
3.9k23天前
LinEnum preview#3

LinEnum

GitHubrebootuser/linenum
8.0k6年前
linux-smart-enumeration preview#4

linux-smart-enumeration

GitHubdiego-treitos/linux-smart-enumeration
4.0k6个月前
WinPwn preview#5

WinPwn

GitHubs3cur3th1ssh1t/winpwn
3.7k1年前
wesng preview#6

wesng

GitHubbitsadmin/wesng
4.9k8天前
BeRoot preview#7

BeRoot

GitHubalessandroz/beroot
2.6k2年前
PowerUpSQL preview#9

PowerUpSQL

GitHubnetspi/powerupsql
2.7k1年前
Seatbelt preview#10

Seatbelt

GitHubghostpack/seatbelt
4.7k1年前
SharpUp preview#11

SharpUp

GitHubghostpack/sharpup
1.5k3年前
最新相关性最受欢迎最近更新
4604 结果
KSLDBYOVDARK preview

KSLDBYOVDARK

GitHubanylnk/ksldbyovdark

利用KSLD反rootkit驱动漏洞(IOCTL 0x222044)绕过PPL保护并访问敏感进程内存,实现Windows系统上的本地提权。

privilege-escalationvulnerability-analysisexploitation+3
417个月前
CVE-2025-65094 preview

CVE-2025-65094

GitHublukasz-rybak/cve-2025-65094

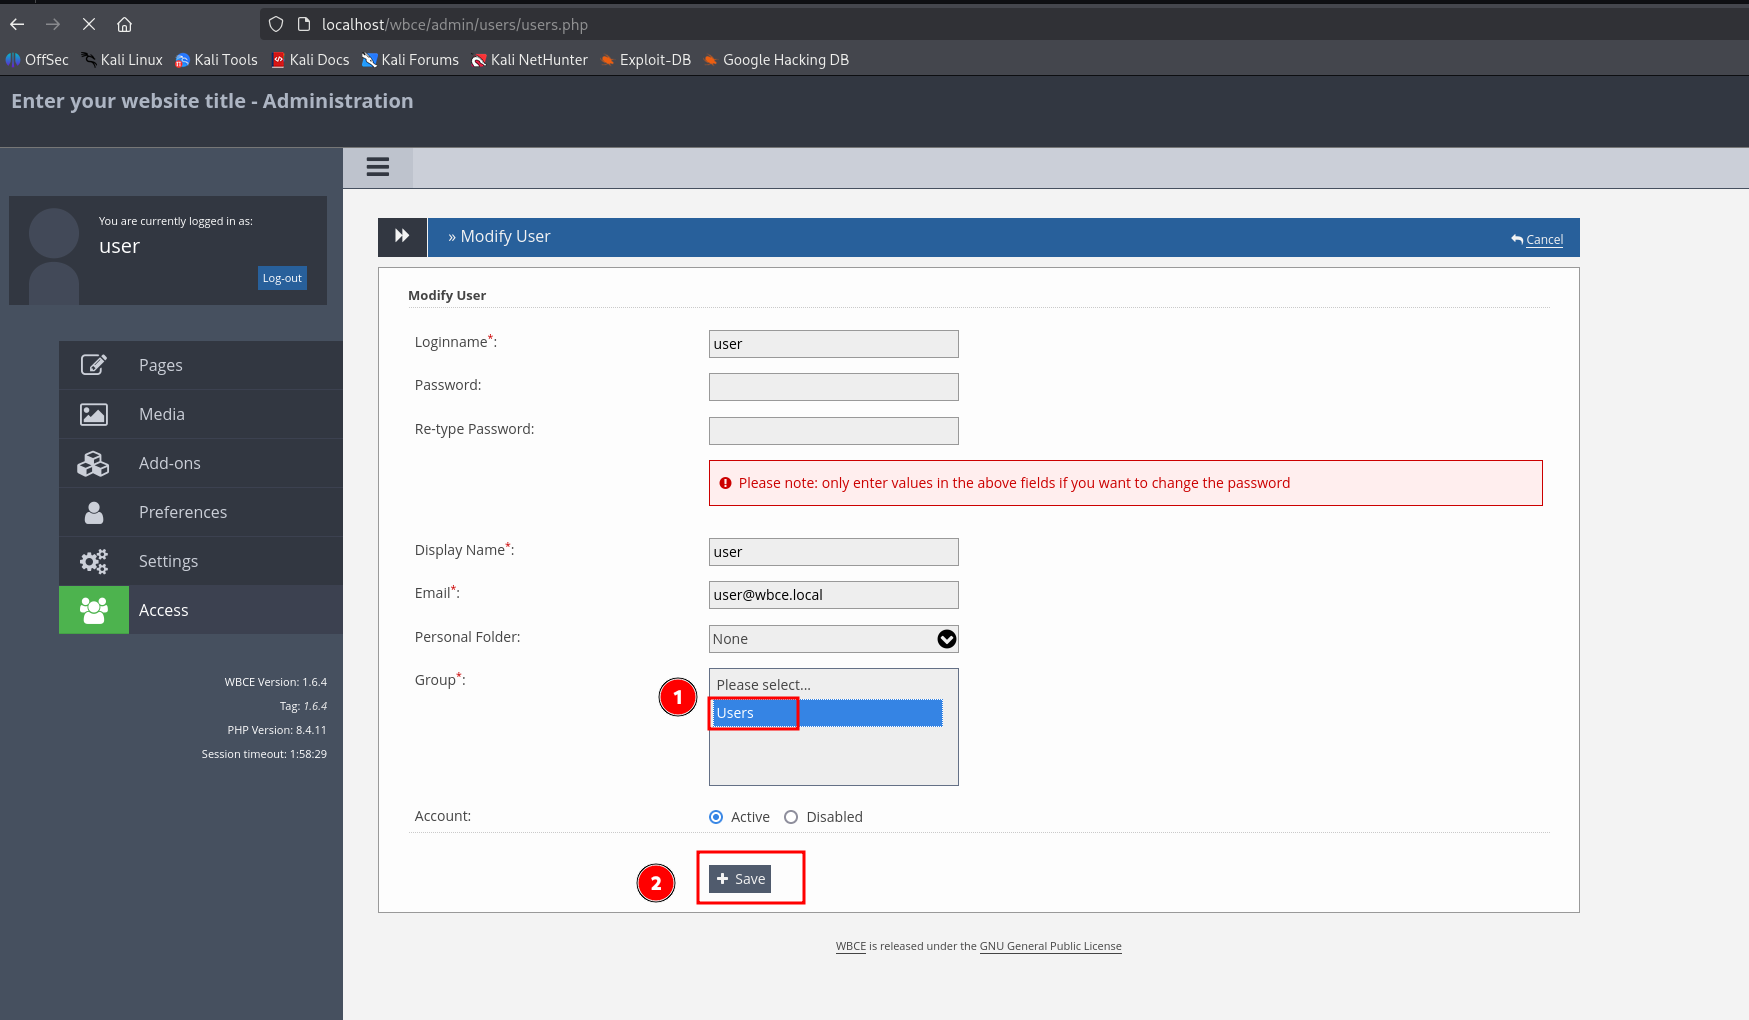
CVE-2025-65094的概念验证:WBCE CMS中通过IDOR进行权限提升。演示通过组ID操纵获得管理员访问权限,并提供详细分析和修复指南。

privilege-escalationvulnerability-analysisweb-application-exploitation+3
7个月前
CVE-2023-4911-Lab preview

CVE-2023-4911-Lab

GitHub0xmoga/cve-2023-4911-lab

基于 Docker 的 CVE-2023-4911 实验室,用于分析 glibc ld.so 缓冲区溢出并使用 GDB 调试开发本地权限提升漏洞利用。

privilege-escalationvulnerability-analysisexploitation+6
7个月前
CVE-2026-29923 preview

CVE-2026-29923

GitHubathenasec16/cve-2026-29923

Proof-of-concept exploit for CVE-2026-29923, a BYOVD privilege escalation in pstrip64.sys. Demonstrates physical memory read/write via IOCTL to steal…
privilege-escalationvulnerability-analysisexploitation+3
257个月前
CVE-2025-14018 preview

CVE-2025-14018

GitHubkaleth4/cve-2025-14018

针对 CVE-2025-14018 的概念验证漏洞利用,该漏洞是 NetBT e-Fatura 中因服务路径未加引号导致的本地权限提升漏洞,可实现以 LocalSystem 身份执行任意代码。
privilege-escalationvulnerability-analysisexploitation+2
7个月前
CVE-2026-30862 preview

CVE-2026-30862

GitHubdrkim-dev/cve-2026-30862

概念验证,演示 Appsmith 表格组件中的存储型 XSS,可导致垂直权限提升,并通过 XSS 到 CSRF 攻击实现完全接管管理员账户。

privilege-escalationvulnerability-analysisexploitation+4
37个月前
CVE-2022-30190 preview

CVE-2022-30190

GitHubshndnth/cve-2022-30190

CVE-2022-30190 (Follina) 漏洞的教育性概念验证。

privilege-escalationvulnerability-analysisexploitation+8
7个月前
CVE-2025-60709 preview

CVE-2025-60709

GitHubkondordevsecuritycorp/cve-2025-60709

Windows CLFS LPE 漏洞利用 PoC,用于安全研究

defensive-toolsprivilege-escalationvulnerability-analysis+4
7个月前
Web-Penetration-Test preview

Web-Penetration-Test

GitHubsalimelh94/web-penetration-test

利用 WordPress 漏洞(CVE-2025-34077),通过 Cookie 注入绕过身份验证,并将权限提升至 root。这是我网络安全专项的一部分。
privilege-escalationvulnerability-analysisexploitation+6
7个月前
CVE-2025-15260 preview

CVE-2025-15260

GitHubd3kc4rt1/cve-2025-15260

插件中的缺失授权/访问控制漏洞 - MyRewards – WooCommerce 的忠诚积分和奖励
privilege-escalationvulnerability-analysisweb-application-exploitation+3
7个月前
CVE-2020-12446 preview

CVE-2020-12446

GitHubenessakircolak/cve-2020-12446

Windows 内核利用针对 LOL 驱动 eneio64.sys

privilege-escalationvulnerability-analysisexploitation+2
7个月前
mssqlbof preview

mssqlbof

GitHubmazx0p/mssqlbof

一个针对 Microsoft SQL Server 的 Beacon Object File 套件,它自身在线上使用 TDS 7.4 协议。

privilege-escalationpassword-attacksexploitation+8
1017个月前
CVE-2025-9074-docker-escape preview

CVE-2025-9074-docker-escape

GitHubchernandez321/cve-2025-9074-docker-escape

此脚本仅供教育目的和在授权环境(如 HackTheBox)中使用。未经明确许可针对系统使用是违法的。

privilege-escalationcontainer-securityexploitation+3
7个月前
TotalRecall preview

TotalRecall

GitHubxaitax/totalrecall

该工具提取并显示 Windows 11 中 Recall 功能的数据,提供一种便捷的方式来访问有关你电脑活动快照的信息。
privilege-escalationreconnaissanceexploitation+5
1647个月前
CVE-2026-4112 preview

CVE-2026-4112

GitHubhann1bl3l3ct3r/cve-2026-4112

SonicWall SMA1000 系列设备中,对 SQL 命令中特殊元素的中和不当(“SQL 注入”)允许具有只读管理员权限的远程已认证攻击者将权限提升为主要管理员。

privilege-escalationvulnerability-analysisexploitation+2
17个月前
Windows-11-24h2-Kernel-Exploit preview

Windows-11-24h2-Kernel-Exploit

GitHubenessakircolak/windows-11-24h2-kernel-exploit

Windows 11 24h2 本地权限提升内核漏洞利用。CVE-2020-12446(eneio64.sys)

privilege-escalationvulnerability-analysisexploitation+1
67个月前
HTB-Pterodactyl-Writeup preview

HTB-Pterodactyl-Writeup

GitHubv0idw1re/htb-pterodactyl-writeup

HackTheBox — Pterodactyl(中等难度/Linux)通关指南。CVE-2025-49132 本地文件包含(LFI)→ pearcmd 远程代码执行(RCE)→ bcrypt 哈希破解 → SSH。通过 CVE-2025-6018(PAM pam_environment 绕过)+…
password-crackingprivilege-escalationreconnaissance+9
7个月前
CVE-2026-5465 preview

CVE-2026-5465

GitHubkaleth4/cve-2026-5465

# CVE-2026-5465 的漏洞利用与分析 针对 Amelia WordPress 插件中 IDOR(不安全的直接对象引用)漏洞的利用与分析,该漏洞允许已认证的 Provider(提供者)角色提升权限,并通过不安全的直接对象引用实现账户接管。

privilege-escalationvulnerability-analysisexploitation+4
7个月前
上一页1…828384…100下一页



