
 #1
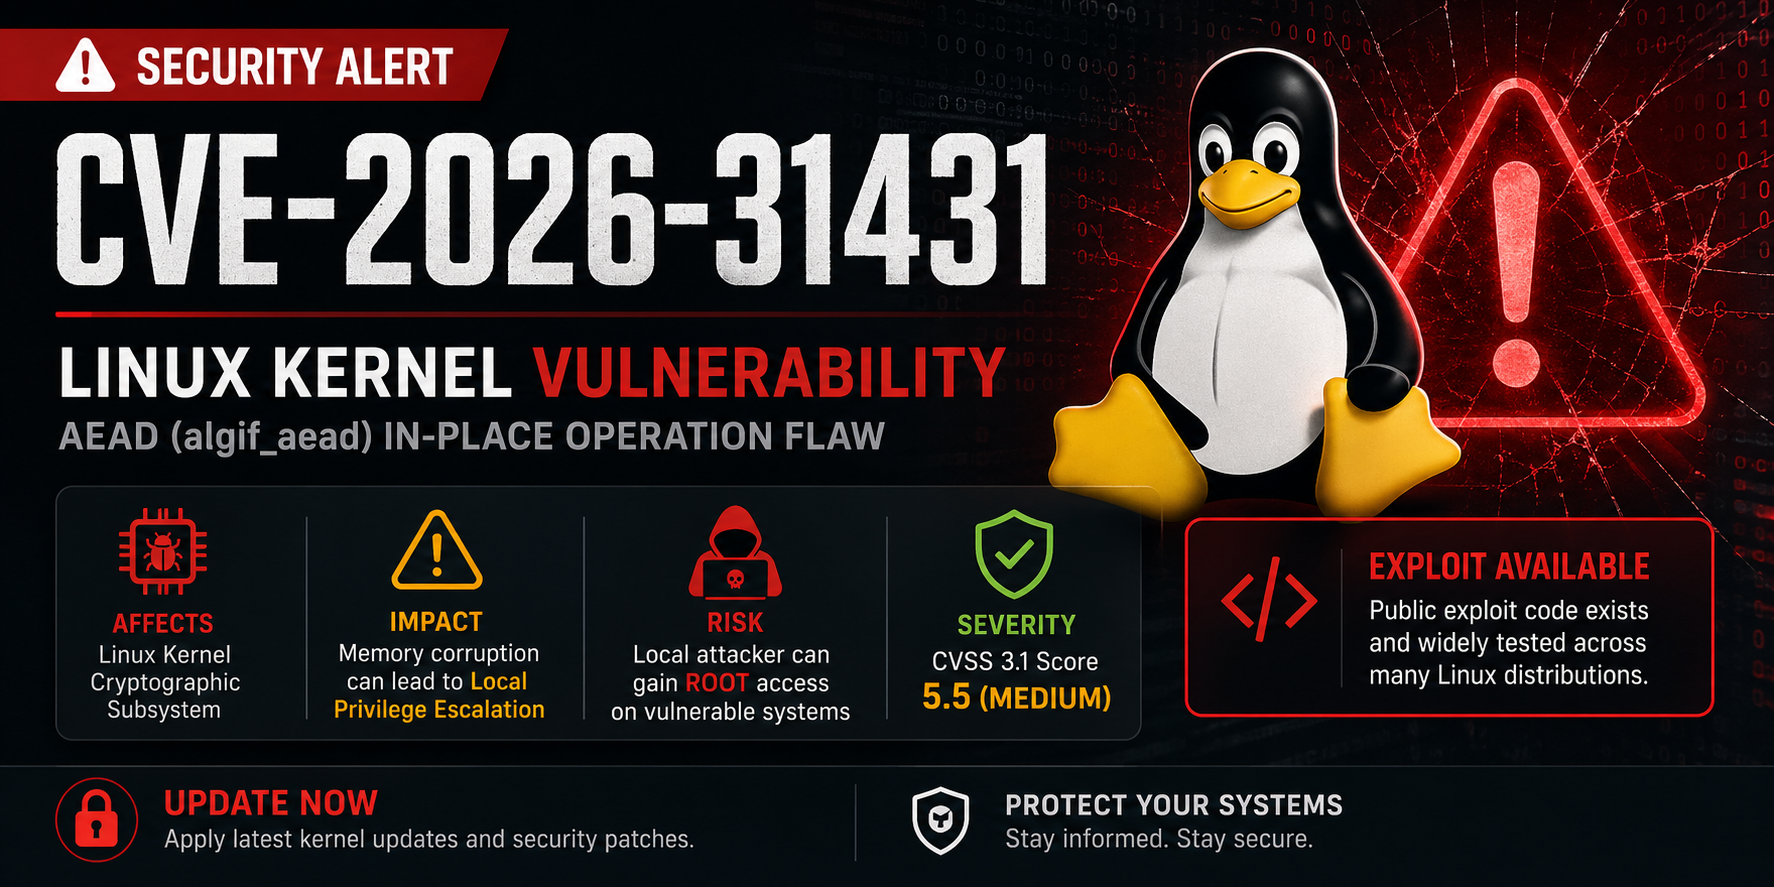
 0xblackash/cve-2026-31431
CVE-2026-31431
 g01d3nw01f/cve-2026-31431
针对Linux内核本地权限提升漏洞的Rust PoC,利用Crypto API和splice覆盖页缓存并修改/etc/passwd中的UID以获取root权限。
 h1d3r/copy-fail_lpe_interactive
针对 CVE-2026-31431 的漏洞利用程序,该漏洞是 Linux 内核页缓存损坏漏洞,通过 AF_ALG 和 splice() 链提供交互式 root shell 和非交互式命令执行。
 jiangban046-spec/cve-2026-31431-exploit_py2_py3
适用于 CVE-2026-31431 的 Python2/3 兼容漏洞利用脚本,可在存在漏洞的系统上实现权限提升。
 dixyes/fuck_cve_2026_31431
内核模块,利用 CVE-2026-31431 绕过系统停止机制,并带有可配置的伪实现,用于在不可停止的机器上进行测试。
 luisdevpentest/cve-2023-28121-wordpress-privilege-escalation
使用 WooCommerce Payments 插件对 WordPress 严重漏洞的实际利用
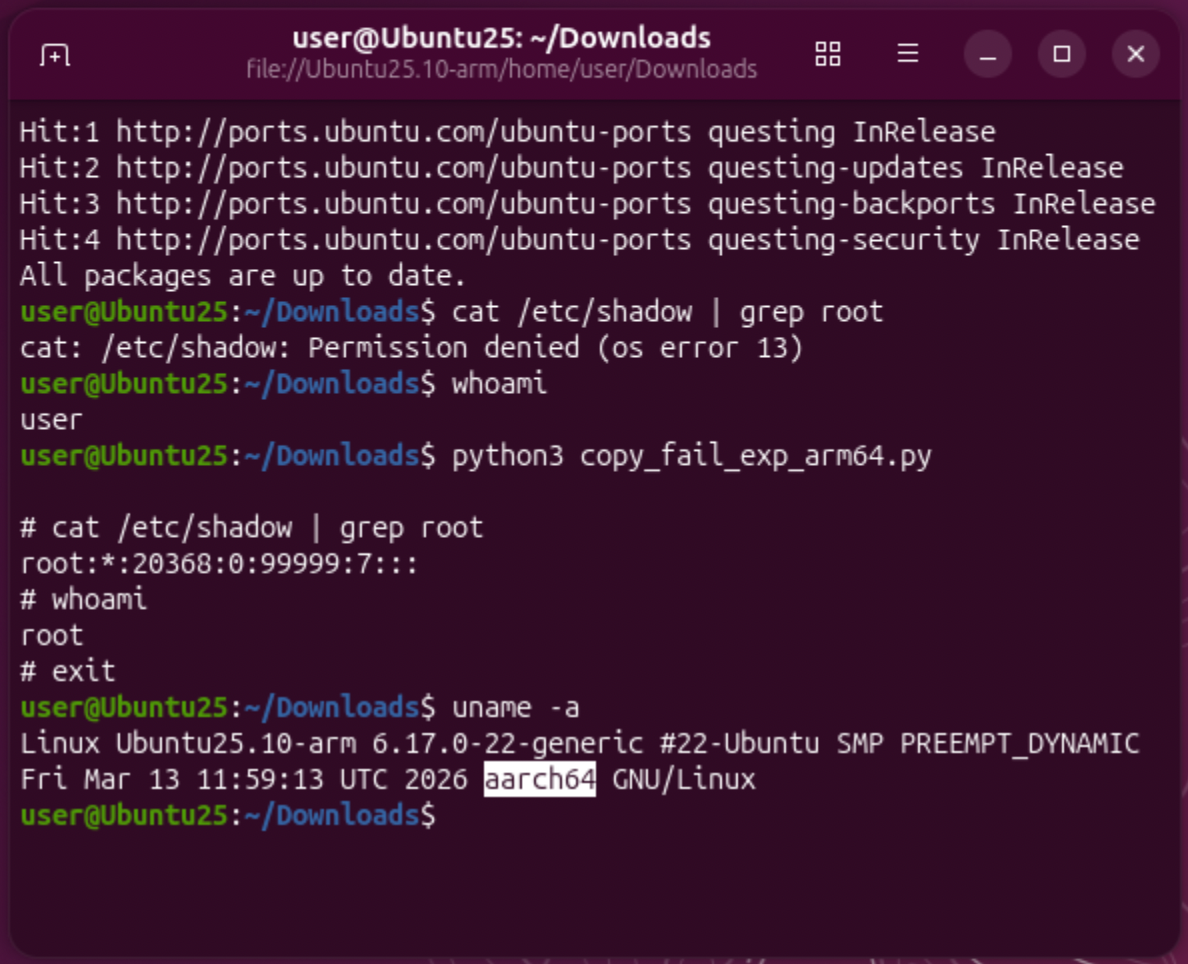 pascal-gujer/cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用程序,一种通过 authencesn 逻辑缺陷实现的 Linux 本地权限提升漏洞,附带用于授权实验室验证的 ARM64 变体。
 wuzuowei/copy-fail-cve-2026-31431
针对 CVE-2026-31431 的漏洞利用,这是一个 Linux 内核 authencesn 漏洞,可通过 AF_ALG 和 splice() 实现本地权限提升至 root 以及容器逃逸。
 freelabz/cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用程序,可在目标机器上实现权限提升至 root。
 0xshe/cve-2026-31431
针对 CVE-2026-31431 的内核提权漏洞利用,滥用 AF_ALG 接口覆盖 /bin/su 并生成 root shell。包含 C 语言实现和故障排查指南。
 twowb/cve-2026-31431-
针对 CVE-2026-31431 的 Linux 权限提升二进制漏洞利用程序,为安全研究与测试提供概念验证。
 0xndi/cve-2026-24294
CVE-2026-24294 的本地权限提升 PoC,利用 SMB 任意端口和 NTLM 反射在 Windows Server 2025 上获取 SYSTEM 权限。
 luotian2/cve-2026-31431
针对 CVE-2026-31431 的漏洞利用,该漏洞是 Linux 内核 authencesn 缺陷,可通过 4 字节页缓存写入实现本地权限提升和容器逃逸。
 b5null/cve-2026-31431-c
Linux 内核 CVE-2026-31431 的本地权限提升漏洞利用程序,滥用 AF_ALG 和 splice 来修补 /usr/bin/su 并获取 root 权限。
 zephrfish/copyfail-cve-2026-31431
使用 AF_ALG + splice 覆盖 setuid 二进制文件页缓存以获取 root 权限的 Linux 内核 LPE 漏洞利用(CVE-2026-31431)。无竞态条件,自 2017 年起适用于所有发行版。
 painoob/copy-fail-exploit-cve-2026-31431
大多数 Linux LPE 需要竞态窗口或内核特定偏移量。Copy Fail 是一个直线逻辑缺陷,两者都不需要。同一个 732 字节的 Python 脚本(或 .c elf)可 root 自 2017 年以来发布的所有 Linux 发行版。
 theori-io/copy-fail-cve-2026-31431
利用一个9年前的Linux内核本地权限提升漏洞(CVE-2026-31431);提供针对Ubuntu、Amazon Linux、RHEL和SUSE的经过测试的利用逻辑。









