
 #1

 silent0x0/copy-fail---cve-2026-31431
CVE-2026-31431 “Copy Fail”——针对Linux内核AF_ALG权限提升漏洞的分析与防御研究,该漏洞自2017年起影响所有主流发行版。通过authencesn逻辑缺陷实现100%可靠的本地权限提升(LPE)。
 mariohy/cve_2026_31431_audit
CVE-2026-31431 漏洞研究的安全审计工具包
 nisec-eric/cve-2026-31431
Linux 内核本地提权漏洞利用程序,针对 CVE-2026-31431,提供可靠的一次性 PoC,包含多种语言实现、漏洞扫描器及缓解脚本。
 abhishekhargan/cve-2026-31431
Python 漏洞利用程序,针对 Linux 内核本地权限提升(CVE-2026-31431),利用 AF_ALG 套接字状态混淆和 splice() 实现任意文件写入并获取 root 权限。
 recofu/cve-2026-31431-copy-fail
Linux 内核加密子系统中 CVE-2026-31431 的本地权限提升漏洞利用,通过一个极简 Python 脚本提供 root 访问权限和容器逃逸能力。
 alihzsec/cve-2026-31431
# CVE-2026-31431 的概念验证漏洞利用程序 针对 Linux 本地权限提升漏洞 CVE-2026-31431 的概念验证漏洞利用程序,演示内核漏洞利用技术,仅供教育和授权安全测试使用。
 fulucky0-yuri/cve-2026-31431-pocc
CVE-2026-31431 的概念验证 C 语言实现,该漏洞是 Linux 内核 AF_ALG 页缓存投毒漏洞,可通过污染 SUID 文件实现本地权限提升及潜在的容器逃逸。
 xerxes-2/cve-2026-31431-rs
基于 Rust 的 CVE-2026-31431 概念验证,利用 AF_ALG 和 splice 覆盖 /bin/su 并生成 root shell。为 x86_64 和 aarch64 提供自包含的 no_std 二进制文件。
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047:ActivityManagerService.dumpBitmapsProto() 中缺少权限检查 — 无需任何权限即可窃取所有正在运行应用的 UI 位图(Android 16 QPR2 Beta)
 cdk-team/cdk
📦 使K8s、Docker和Containerd的安全测试更容易。
 cyber-joker/copy-fail-python
Python 实现的 copyfail(CVE-2026-31431)
 ryhnmhrdka/cve-2026-41940
Python PoC,利用 CRLF 注入绕过 cPanel/WHM 身份验证,泄露安全令牌、传播会话并重置 root 密码。
 badsectorlabs/copyfail-go
一个 Go 语言实现的 copyfail(CVE-2026-31431)
 3jee/copy-fail-go
Go 版 CVE-2026-31431(copy-fail)Linux 内核权限提升 PoC,支持自动枚举 SUID 二进制文件并交互式选择目标。
 boos4721/copyfail-rs
针对 CVE-2026-31431 的 Rust 漏洞利用程序,该漏洞是一个 Linux 内核页缓存写入原语,通过 AF_ALG splice 实现,可通过修补 /etc/passwd 或执行 shellcode 将权限提升至 root。
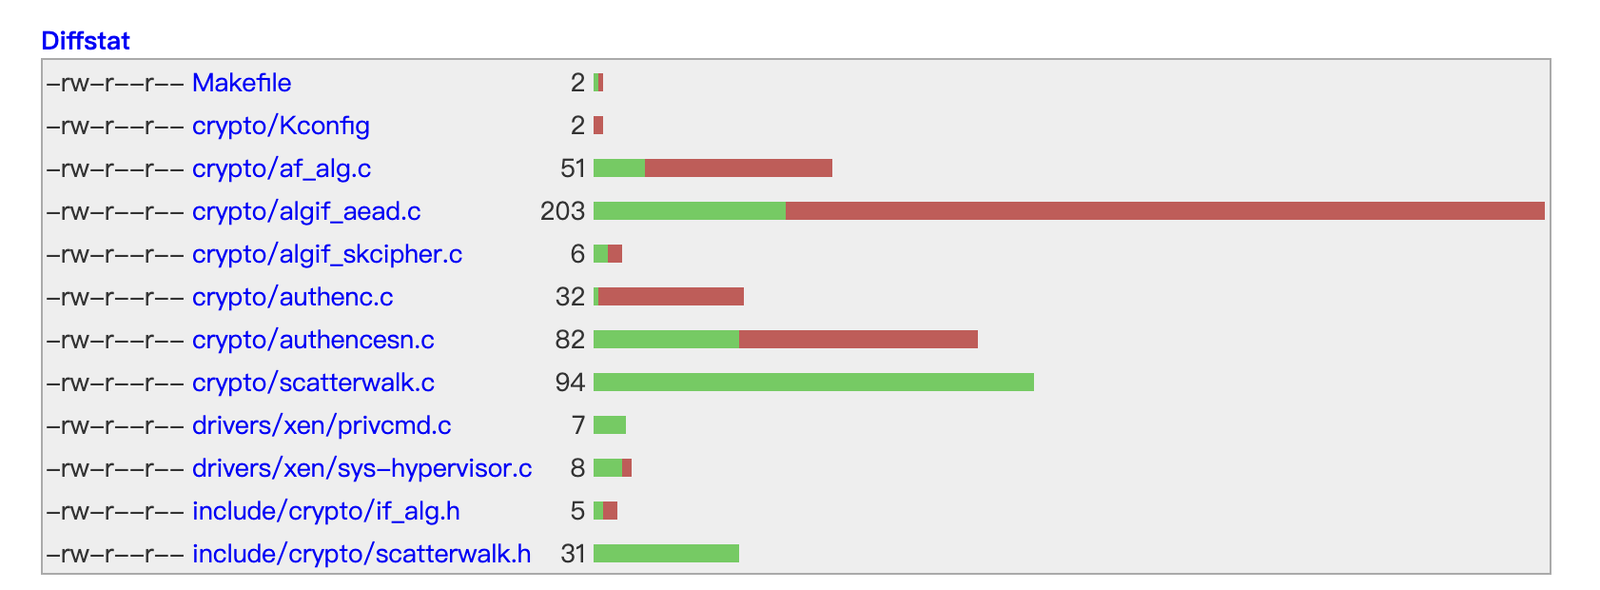 yuspring/cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用,通过 AF_ALG authenc 长度检查绕过实现 Linux 内核权限提升,通过修改 /etc/passwd 获取 root 权限。
 heventafese/penetration-testing-walkthrough-hacksudo-thor
针对 HackSudo Thor 的黑盒渗透测试:通过 Apache mod_cgi 利用 CVE-2014-6271 Shellshock RCE,并结合 sudo 错误配置和 bash eval 注入实现完全权限提升。包括自定义的 CSRF 感知暴力破解工具和 Metasploit RPC…









