
 #1
 rosnlr5/mitigationtoolkit-rosn-lr5-full
# 内核本地提权 PoC 与缓解工具包 - ROSN-LR5-Full (CVE-2026-31431)
 rosnlr5/modrosnlr5
针对Linux内核CVE-2026-31431的概念验证漏洞利用,利用AF_ALG套接字,通过载荷注入和shell生成将权限提升至root。
 saqibnet/blackbox-pentesting-infsecos
针对 SecOS:1(VulnHub)的完整黑盒渗透测试——CSRF 利用、通过 CVE-2015-1328(OverlayFS)进行权限提升、后渗透
 rvzsec/cve-2026-31431
CVE-2026-31431 的 PoC 漏洞利用程序,通过 authencesn 页缓存写入实现 Linux 内核本地权限提升(LPE),自 2017 年以来可在大多数发行版上实现从非特权用户到 root 的权限提升。
 percivalll/dirty-frag-kubernetes-poc
概念验证,演示如何通过利用 Dirty Frag(CVE-2026-43284)内核页缓存损坏,借助共享镜像层和特权 DaemonSet 在 Amazon EKS 上实现容器逃逸。
 ikow/cve-2026-31431-live-code-corruption
CVE-2026-31431(复制失败)新型漏洞利用:通过页缓存实现实时代码破坏。利用 MAP_PRIVATE 页共享覆盖 libc 的 exit() 代码——影响所有正在运行的进程。
 guiimoraes/cve-2026-31431
Linux 内核本地提权漏洞 CVE-2026-31431 的 Python 实现,利用 xfrm ESP-in-UDP MSG_SPLICE_PAGES no-COW 覆盖 /etc/passwd 以获取 root 权限。
 karimelsheikh1/htb-snapped-writeup
# HTB Snapped — 硬核 Linux 机器通关攻略。将 CVE-2026-27944(Nginx UI 未授权备份泄露)与 CVE-2026-3888(snapd 竞态条件本地提权)串联利用,实现系统完全攻陷。
 julichaan/cve-2026-31431-python-copyfail-poc
Python 针对 CVE-2026-31431 的漏洞利用程序,该漏洞为 Linux 内核中通过 setuid 二进制文件的页缓存损坏实现的权限提升,可获取 root 访问权限。
 pvpaulo01/cve-2026-31431
该文档描述了公开的Python漏洞利用程序
 kwilck/copyfail
复制失败(CVE-2026-31431)是 Linux 内核 algif_aead 模块中的一个逻辑缺陷——该模块属于 AF_ALG 用户空间加密 API。该漏洞由 Theori / Xint Code 于 2026 年 4 月 29 日披露。
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC:通过 CVE-2026-31431 页缓存损坏 + 共享镜像层,实现完全非特权容器逃逸至 Kubernetes 节点级代码执行。已在阿里云 ACK、Amazon EKS 和 Google GKE 上验证。
 361way/cve-2026-31431
针对 CVE-2026-31431 的漏洞利用程序,可将权限提升至 root,具备检测模式以及用于可移植性的 C 语言实现。
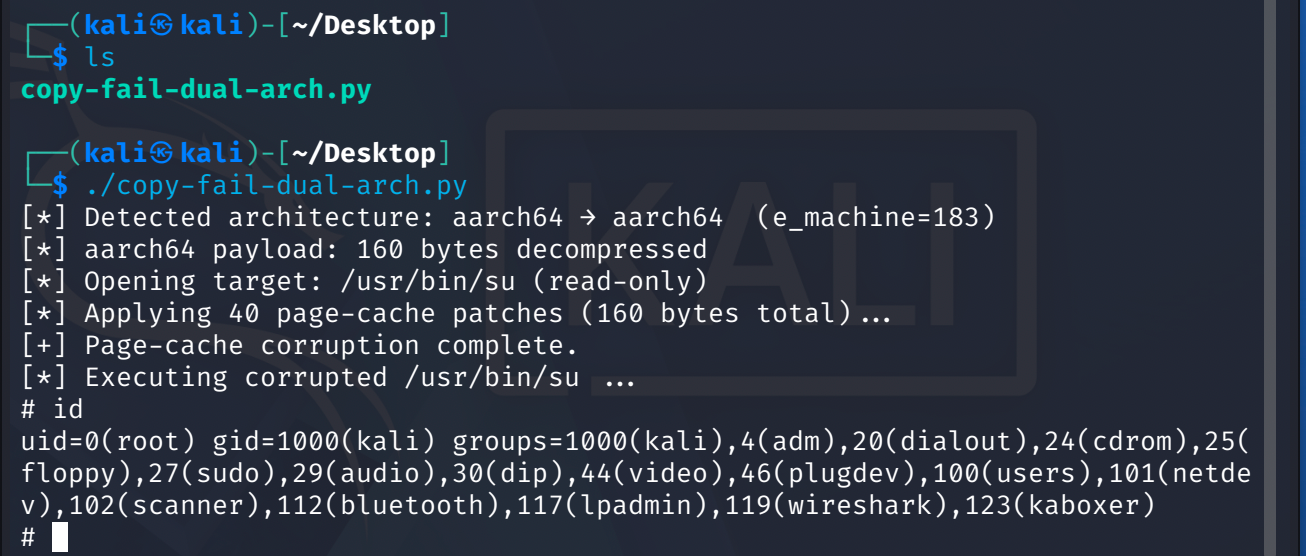 0xer0/cve-2026-31431-copy-fail-add-arm64
针对 CVE-2026-31431 的 Python 漏洞利用程序,该漏洞通过 AF_ALG 和 splice() 写入页缓存,实现 Linux 内核本地权限提升,从而在 arm64 和 x86 架构上获取 root 权限。
 pedro-lucas-melo/estudo-de-caso-cve-2026-31431-copyfail
🔐 CVE-2026-31431(CopyFail)完整案例研究——Linux 内核中严重的权限提升漏洞。包含技术分析、验证脚本、加固措施及事件响应手册。仅供教育目的使用。
 diemoeve/copyfail-rs
CopyFail(CVE-2026-31431):Linux 内核页缓存权限提升 PoC + 唯一公开检测工具。新颖的 PAM 认证绕过向量 + Sigma/auditd/eBPF 规则。
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 复制失败 — 通用本地权限提升(LPE)漏洞利用。动态 ELF 偏移 + 全二进制覆盖,兼容 Python 2/3,并带有 ctypes splice 回退方案。









