#1
 joaoaugustom/ipfire_2.25_rce_authenticated
这个漏洞利用基于 CVE-2021-33393,并在 Mücahit Saratar 的原始漏洞利用基础上进行了扩展,以实现具有 root 权限的反向 Shell。
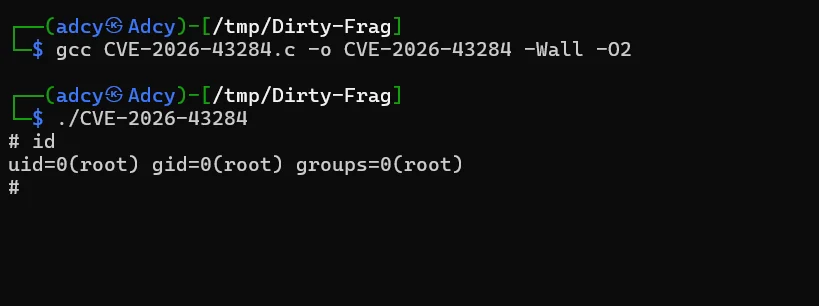 cyber-niz/dirty-frag
CVE-2026-43284(Dirty Frag)的 C 语言概念验证(PoC)漏洞利用程序,这是一种 Linux 内核本地权限提升漏洞,通过破坏页缓存,在易受攻击的系统上获取 root 权限。
 0xblackash/cve-2026-46300
CVE-2026-46300
 hulnothutu/cve-2026-31431
对 CVE-2026-31431 的复现分析、C 改编的 exp。
 captainchicky/miniplasma
CVE-2020-17103 显然未被修补或补丁被回滚,无论如何,这是针对 cldflt.sys 中本地权限提升(LPE)的 PoC。
 karazajac/charon
CHARON — 针对 CVE-2026-46333(Linux ptrace mm==NULL fd 窃取)的预构建 PoC
 valium007/cve-2026-56129
利用 Toshiba qiomem.sys 驱动从 ring 3 实现任意物理内存读/写的概念验证,并附有配套的详细说明。
 yuanyuanxiang/simpleremoter
A remote control program based on Gh0st: 实现了终端管理、进程管理、窗口管理、远程桌面、文件管理、语音管理、视频管理、服务管理、注册表管理等功能,优化全部代码及整理排版,修复内存泄漏缺陷,程序运行稳定。项目代码仅限于学习和交流用途。
 xd20111/cve-2026-43284
确定性Linux内核本地权限提升漏洞利用,串联两个页缓存写原语(xfrm/ESP和RxRPC),自2017年以来在所有主流发行版上实现可靠的root权限获取。
 maur0amaya/escalamiento-de-privilegios-usando-el-kernel-exploit-dirty-cow
该项目旨在实际演示 Dirty COW (CVE-2016-5195) 漏洞的利用方式,这是 Linux 内核中的一个严重漏洞。它模拟了一个现实场景,攻击者通过有限的本地访问权限,在未修补的系统中成功提升权限,最终获得 root 的完全访问权限。
 sebastian294/cve-2026-31431
分析 - POC - 缓解
 phlegmelm/crack12
在 Android 14 上利用 CVE-2022-38694 对 ATOZEE P12 进行 root — 因为 fastboot oem unlock 被拒绝,所以我们找到了另一种方法。
 bootsareme/copyfail-deconstructed
CVE-2026-31431 的易于理解版本
 nonameuserosint-hue/copyfail-sh
copyfail (CVE-2026-31431) 的 Bash 实现
 0xfuffm3/cve-2026-31431-copyfail
CVE-2026-31431(Copy Fail)的概念验证漏洞利用程序,一种通过 algif_aead 页缓存损坏实现的 Linux 内核本地权限提升(LPE),附带检测、实验环境及缓解措施指南。
 sentebale/cve-2026-46300
CVE-2026-46300的概念验证漏洞利用,演示麒麟Linux上的沙箱逃逸。旨在用于受控环境中的授权安全研究和教育用途。
 frosterdl/cve-2026-43284
一个Linux内核权限提升漏洞利用程序,串联了两个页缓存写入漏洞(CVE-2026-43284, CVE-2026-43500),可在主流发行版上实现确定性的root访问。