
 #1

 manturever/xworm-rat
⭐️著名的XWorm RAT,版本 2.1。仅供教育目的。

 azqzazq1/lid
LID — Linux 完整性漂移:通过 eBPF 路径名重写绕过 AppArmor。在 LSM 之前进行系统调用参数操纵,零审计足迹。“Linux 正在消亡”
 ethanevans92/cve-2025-32463
CVE-2025-32463 的概念验证漏洞利用程序,这是 sudo 中的一个本地权限提升漏洞。演示了基于 chroot 的 NSS 操纵,以加载恶意库并以 root 身份执行代码。
 learner202649/cve-2026-47102-poc
用于个人复现相应漏洞的代码
 learner202649/cve-2026-47101-poc
用于亲自复现对应漏洞的代码
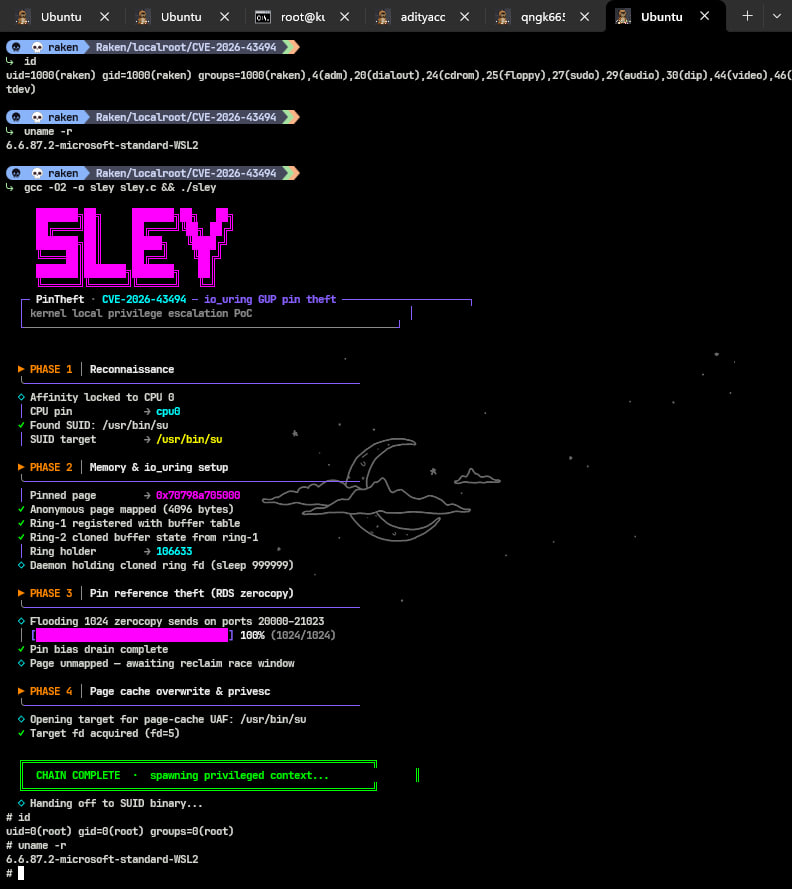 tanzz1337/cve-2026-43494-pintheft-poc
CVE-2026-43494(PinTheft)的概念验证:通过 RDS zerocopy 引用计数漏洞 + io_uring 固定缓冲区实现 Linux 本地提权 → SUID 页缓存覆写。仅限授权研究使用。
 leemyunglyul/cve-2021-4034-mock
安全、可控的模拟系统,仿真CVE-2021-4034(PwnKit),具备越界读/写、环境变量注入及内核防御检测功能,用于教育性漏洞利用练习。
 mein-0/cve-2026-29923
CVE-2026-29923 的概念验证,涉及 pstrip64.sys 内核驱动程序中的本地权限提升。演示了通过 IOCTL 利用物理内存读写原语,在 Windows 上从未授权用户提升至 NT AUTHORITY\SYSTEM。
 atlasvector/dirty-frag-cve-2026-43284
针对 DirtyFrag (CVE-2026-43284) 的实验室检测练习 - 通过 xfrm-ESP 页面缓存破坏实现 Linux 内核权限提升。完整文档涵盖漏洞利用执行、检测盲区以及使用 Elastic Stack 修正后的 EQL 规则。
 mein-0/cve-2025-7771
CVE-2025-7771 的概念验证漏洞利用程序,针对 ThrottleStop.sys 中的 Windows 内核驱动程序漏洞,可实现任意物理内存读写并将本地权限提升至 SYSTEM。
 retmakarunia/cve-2026-48172
cPanel 用户以 root 身份运行任意脚本
 twosevenonet/edr-redir
使用绑定筛选器(bindflt.sys)重定向 EDR 工作文件夹,从而绕过端点检测、破坏 EDR 服务,或将其替换为攻击者控制的目录,以支持红队行动。
 0xblackash/cve-2026-43494
CVE-2026-43494
 samanzamani/copy-fail-checker
针对 Copy Fail Linux 内核漏洞(CVE-2026-31431)的只读 Bash 检查器
 kagantua/pintheft-go
PinTheft (CVE-2026-43494) 的Go实现
 ercihan/cve-2026-40369
CVE-2026-40369的防御性技术分析,这是一个Windows内核权限提升漏洞,具有12字节的附加写入原语。涵盖根本原因、利用限制、KASLR绕过以及检测建议。
 yucaerin/cve-2026-5118
Divi Form Builder <= 5.1.2 — 未认证权限提升(通过角色注入)









