#1
 xshadow-here/cve-2026-8732
WP Maps Pro <= 6.1.0 - 未授权权限提升至管理员账户创建
 imperialx1104/simple-ctf-writeup
专业的 TryHackMe Simple CTF 演练,涵盖枚举、CMS Made Simple SQL 注入(CVE-2019-9053)、凭据恢复、SSH 访问、通过 Vim 提权,以及获取 root 权限。
 nefhara/cve-2022-26923
自动化的 CVE-2022-26923 漏洞利用(Certifried)
 bsauce/kernel-exploit-factory
Linux kernel CVE exploit analysis report and relative debug environment. You don't need to compile Linux kernel and configure your environment…
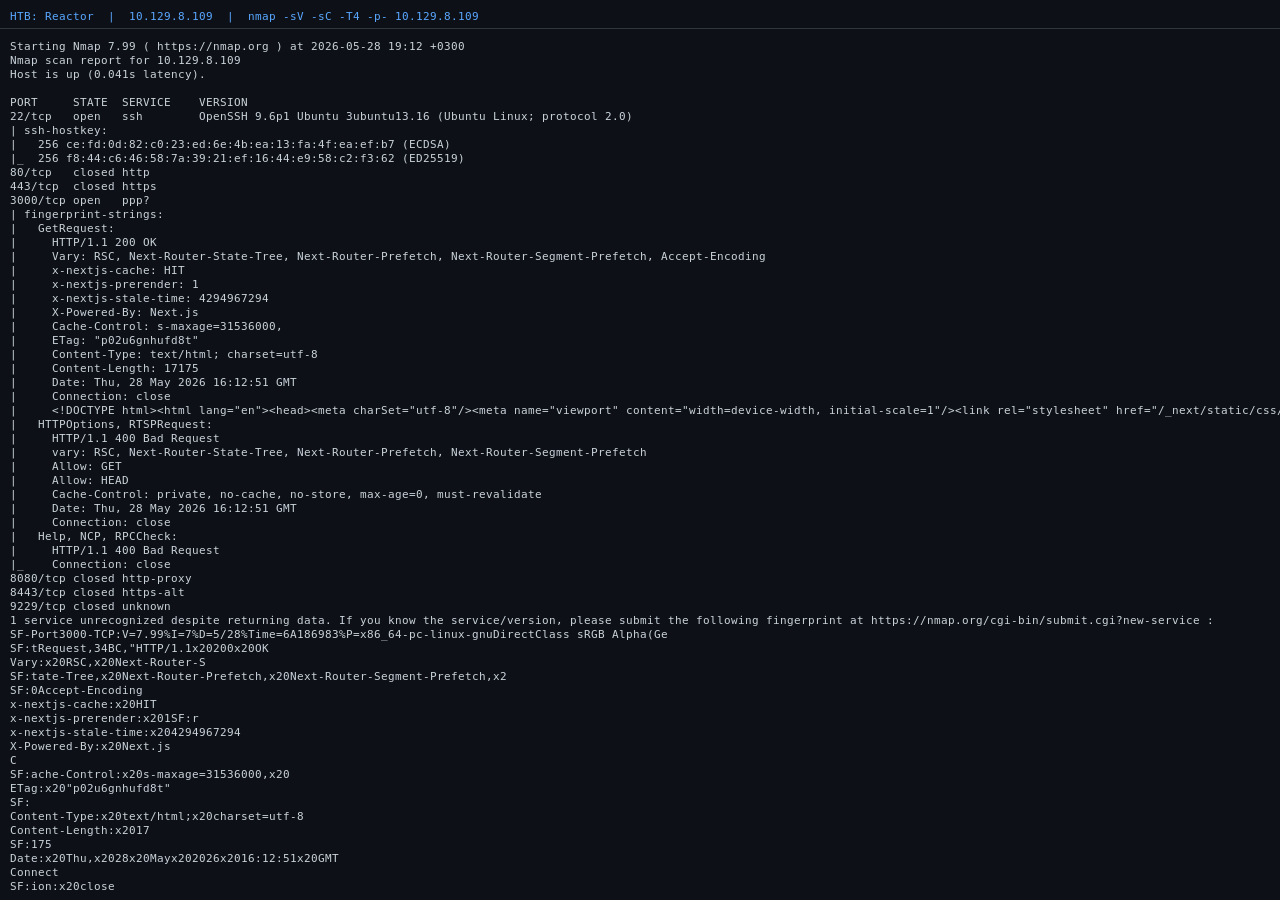 sonnycroco/htb-reactor-linux-machine-walkthrough
HTB Reactor 机器的完整演练 — 利用 CVE-2025-55182 获取 shell,然后通过暴露的 Node.js 调试器获取 root 权限。附带截图的分步指南。
 songzzzz/cve-2026-31431
aarch64 and x64 python POC
 benzamir/cve-2026-7791
通过TOCTOU和任意文件写入实现的Amazon WorkSpaces本地权限提升
 koshmare-blossom/pintheft-asm
PinTheft(CVE-2026-43494)的 x86_64 汇编实现
 ryan2929/cve-2026-31431
公开的Linux内核零日漏洞利用程序(CVE-2026-31431),可在2017年以来的发行版上实现本地权限提升至root权限。包含一个可直接运行的Python模块。
 mein-0/cve-2026-0828
CVE-2026-0828 的概念验证漏洞利用程序,这是 Safetica ProcessMonitorDriver.sys 中的一个 BYOVD 漏洞,允许非特权用户终止受 PPL 保护的进程,并通过滥用 IOCTL 和令牌复制实现向 SYSTEM 的本地权限提升。
 gtfobins/gtfobins.github.io
GTFOBins是一个精心整理的类Unix可执行文件列表,这些文件可用于绕过配置不当系统中的本地安全限制。
 the-snek-initiative/snek_equinox
托管假想的EDR Spoofer的仓库,最初由Nightmare-Eclipse发现
 aldawli/cve-2021-34527-
PrintNightmare 报告
 s1ckb0y1337/active-directory-exploitation-cheat-sheet
一份包含 Windows Active Directory 常见枚举和攻击方法的速查表。
 dungsocool/cve-2017-10271
利用CVE-2017-10271(WebLogic XMLDecoder反序列化RCE)的分步实验指南,包括手动载荷构造、盲RCE绕过以及权限验证和数据外泄等后渗透技术。
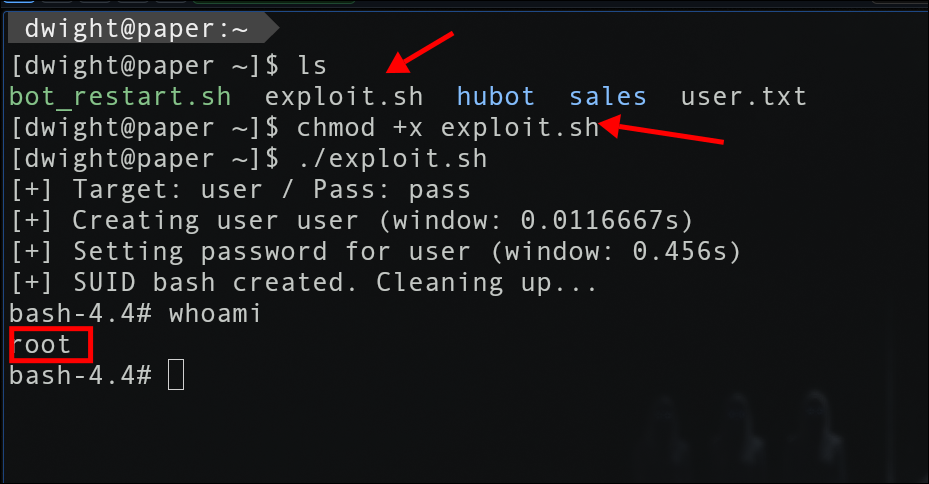 jeanback1/cve-2021-3560-exploit
CVE-2021-3560 — 通过 accounts-daemon D-Bus 竞态条件的 Polkit 权限提升利用
 iamliuxiaozhen/copy_fail
copy_fail:CVE-2026-31431