
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐

 m8seven/cve-2026-11837-ansible-posix-authorized-key
CVE-2026-11837:通过符号链接追随chown在ansible.posix authorized_key模块中的本地权限提升。技术文章;与CVE-2024-9902相关。
 ccelend/cve-2026-40369
CVE-2026-40369本地权限提升漏洞exp
 threekiii/awesome-redteam
一个攻防知识库。A knowledge base for red teaming and offensive security.
 synacktiv/dcomillusionist
通过.NET反序列化实现内存中和无文件的DCOM横向移动技术
 azilrababe/cve-2026-46300
CVE-2026-46300(Fragnesia)的技术分析,这是一个 Linux 内核页缓存写入漏洞,可通过网络协议栈中 SKBFL_SHARED_FRAG 不变量的违反实现本地权限提升。
 byt3quester/cve-2023-20938-poc
CVE-2023-20938 的本地权限提升概念验证,这是 Android binder 中的一个释放后使用漏洞,可在易受攻击的测试版本上获取 root 权限并禁用 SELinux。
 fomovet/cve-2025-32463
CVE-2025-32463 的 POC
 ubaydev/cve-2026-11551-poc
Proof-of-concept exploit for CVE-2026-11551,一个针对 WordPress 的 Branda White Label 插件中未经身份验证的权限提升漏洞,通过双重密码哈希实现账户接管。
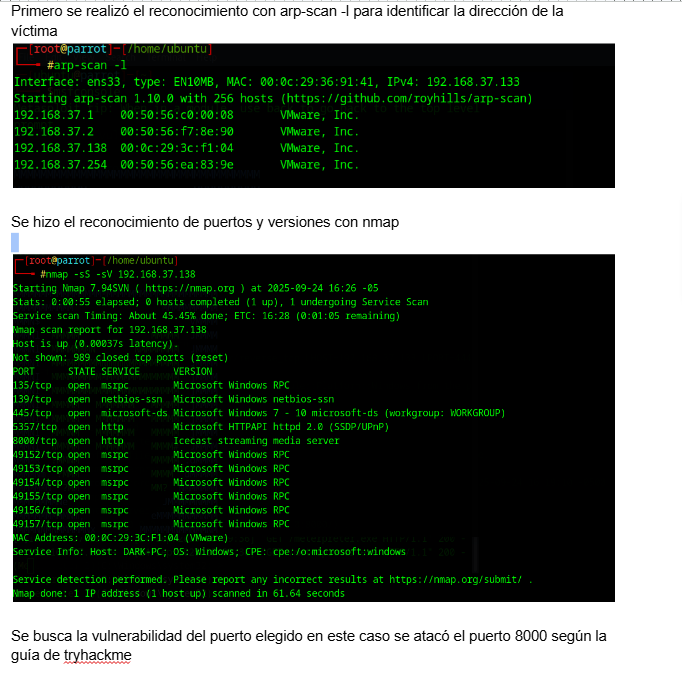 monseigneurpatas/thm-ice-icecast-rce-privesc
TryHackMe 的 Ice 靶机完全攻陷 — 通过缓冲区溢出利用 Icecast 2.0.1 远程代码执行漏洞(CVE-2004-1561),随后通过 UAC 绕过 / COM 劫持实现 Windows 权限提升。包含详细的方法论与修复建议。
 0xhossam/uncanny
另一种具备本地权限提升(LPE)能力的新强制原语——通过 Windows Store InstallService 插件解析实验,由非管理员用户对机器账户实施 NTLM 强制
 4d4j/cormem-read-poc
此工具演示了CVE-2026-38194,这是Teledyne Digital Imaging Sapera内存管理器(v9.0.0.0及以下版本)中的一个漏洞。CORMEM.SYS内核驱动程序暴露了IOCTL,没有任何访问控制检查,允许标准非特权用户直接通过内核读写任意进程内存——绕过Win32…
 clearlotus-git/cve-2026-4480-poc
CVE-2026-4480 的概念验证,这是一个 Samba 打印作业名称命令注入漏洞。演示了通过恶意打印作业名称进行利用,并包含检测和缓解指南。
 adakoifman/cve-2021-3560
利用polkit中的竞态条件进行权限提升
 polosss/by-poloss..-..cve-2026-11551-poc
通过账户接管进行未认证权限提升
 shac0x/wonka
Wonka 是一款超甜的 Windows 工具,可从本地安全机构 (LSA) 缓存中提取 Kerberos 票据。就像找到一张门票,但用于安全研究和渗透测试!🎫
 0xk4rth1/cve-2025-2304
Camaleon CMS(低于 2.9.1 版本)中存在一个关键批量赋值漏洞,允许经过身份验证的低权限用户将其权限提升为管理员。该漏洞存在于 `updated_ajax`
 ozcanpng/cve-2025-57819-freepbx-rce2root
FreePBX 15、16和17的完整链CVE-2025-57819 PoC:未经身份验证的SQL注入到RCE和root接管。
 yucaerin/cve-2025-6254
CVE-2025-6254 — Doctreat Core <= 1.6.8 — 未认证权限提升








