#1
 tinnci/cve-2024-31317
关于 Zygote 漏洞 CVE-2024-31317 的详细讨论
 ma4the/omae-wa-cheese-da
CVE-2025-21479 针对 ZFlip5 的 PoC,Knox 挡路中!(˶˃ ᵕ ˂˶)
 astrocombat1607/cve-2023-27146-localpotato-priviledge-escalation
CVE-2023-27146 的概念验证漏洞利用,演示了 Windows 系统上的 LocalPotato 权限提升。
 itzsh4dowxz/cve-2024-37032-poc
CVE-2024-37032 (Probllama) 针对 Ollama ≤0.1.33 的 PoC:通过模型摘要处理实现路径遍历和任意文件写入,导致自动权限提升。
 vn-lazyming/cve-2026-52943
这是CVE-2026-52943的Linux内核本地权限提升PoC代码,这是skbuff.c中的释放后使用漏洞,是我在Linux内核中发现的第一个0day。
 yuvalmil/parsingpeas
用于PEAS输出的HTML解析器,具有附加功能
 securewithumer/cve-2026-43503
针对 DirtyClone 的 Python 概念验证,这是 Linux 内核本地权限提升漏洞,通过克隆的套接字缓冲区利用页缓存损坏来覆盖 /etc/passwd 并生成 root shell。
 netspi/microburst
用于评估 Microsoft Azure 安全性的脚本集合
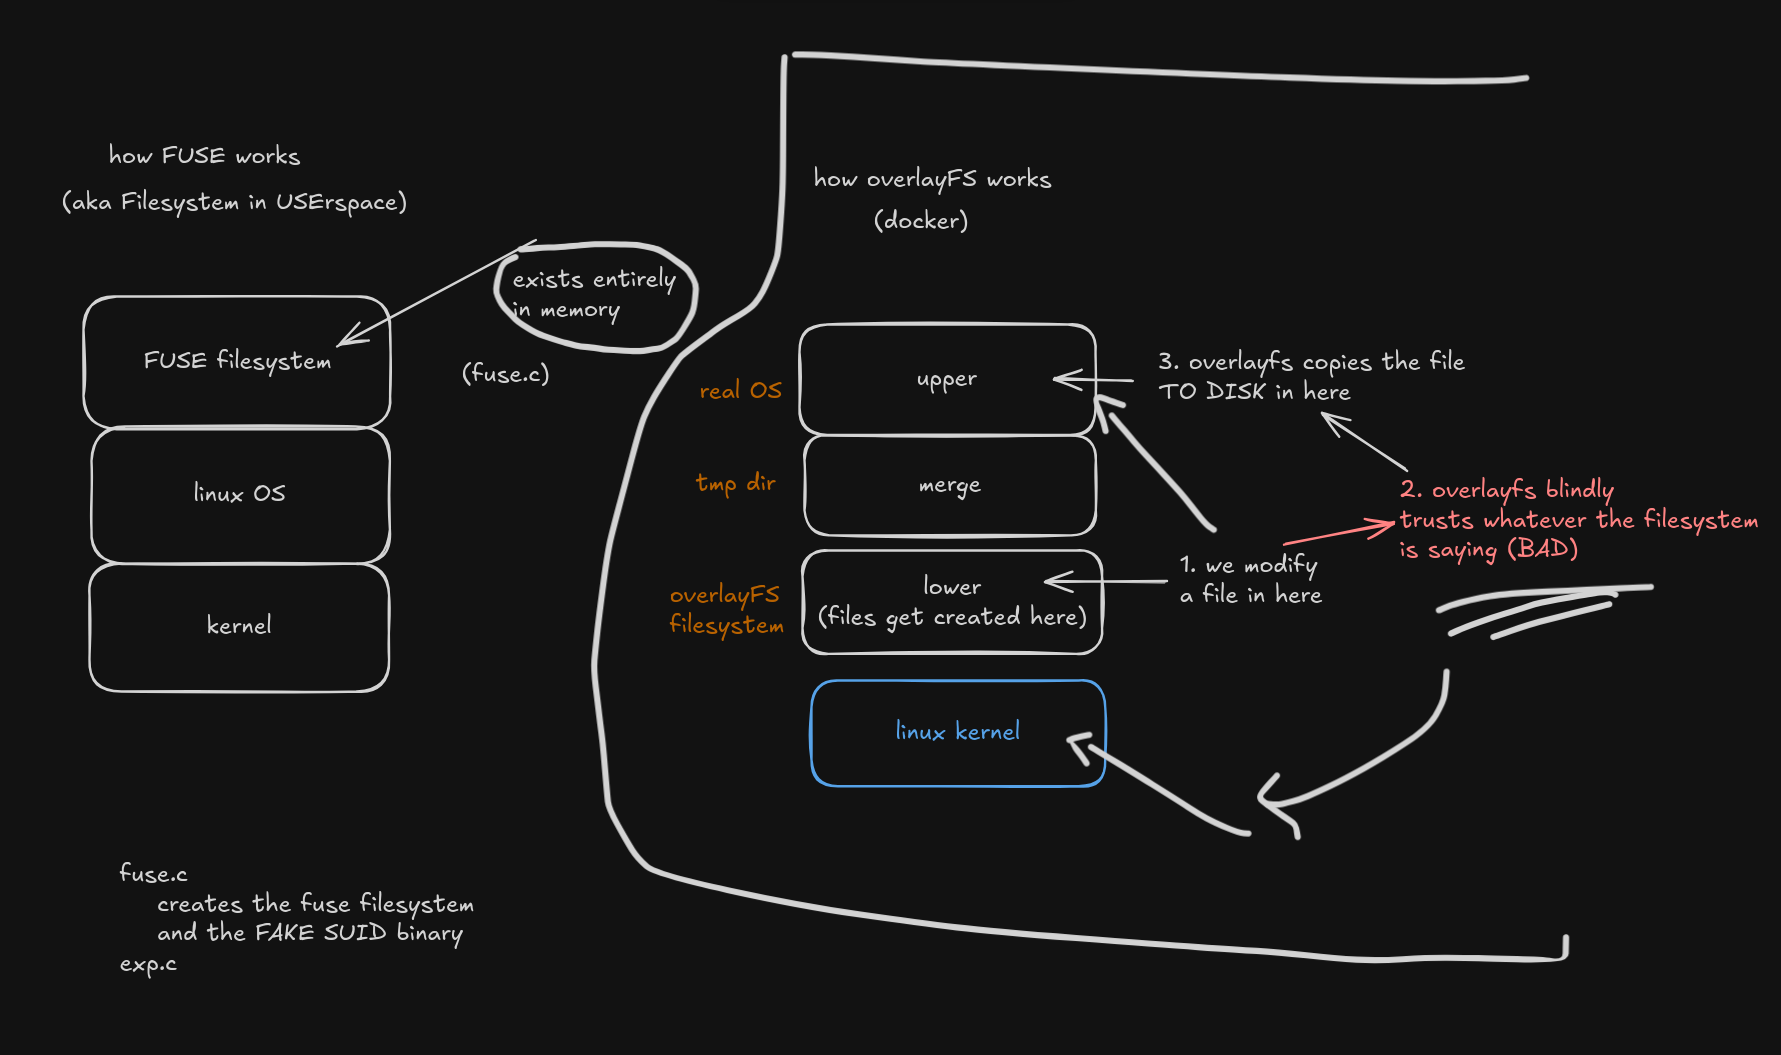 pwncone/cve-2023-0386-overlayfs
使用 overlayFS 将伪造的内存文件复制到磁盘
 entra1337/dirtyclone
Python proof-of-concept for CVE-2026-43503 Linux kernel local privilege escalation via page-cache corruption using cloned socket buffers. Overwrites…
 sgkdev/ipv6_frag_escape
Linux LPE - 可靠的监狱/容器逃逸
 hackwarts12/escepcion
被动式 AD CS 审计器,通过只读 LDAP/ACL/注册表检查检测 ESC1–ESC16 和影子凭证(Shadow Credentials),提供按优先级排序的修复建议与可直接接入 SIEM 的输出。
 timgad794/devhub-htb-walkthrough
Hack The Box - DevHub 靶机通关攻略(中等难度 Linux,CVE-2026-23744,Chisel 隧道,Jupyter,Root 权限提升)
 0x00jeff/cve-2025-27591
自清理 CVE-2025-27591 Poc,可授予 root 反向 Shell,而非修改 passwd 文件
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — Linux 内核本地权限提升 TC pedit + IPsec TEE 页缓存损坏 · 受影响的内核:≤ 6.12.9
 gl1tch0x1/dirtyclone
概念验证本地权限提升工具,利用内核XFRM/ESP漏洞(CVE-2026-43503),通过网络栈传递精心构造的AES-CBC加密载荷来修补SUID二进制页面缓存。
 aaron-kidwell/golol
goLoL 是一款 Windows 主机扫描器,同时支持 LOLBAS 二进制文件和 LOLDrivers。它可列出在当前权限级别下可运行的 LOLBAS 技术(附带 MITRE ATT&CK 映射),并能扫描本地 .sys 文件以匹配易受攻击或恶意的 LOLDrivers 哈希。