
 #1

 1neptune/chimera
基于Rust的MobaXterm DLL劫持加载器(CVE-2026-6421)带持久化功能
 sh4den/cve-2026-24061
概念验证:CVE-2026-24061 是 GNU inetutils-telnetd 中的一个严重身份验证绕过漏洞,允许未经身份验证的远程攻击者通过恶意 NEW_ENVIRON telnet 选项利用,即时获得 root shell 访问权限。
 ayham-megdadi/zero-day-legacy
一个易受攻击的Boot-to-Root CTF实验室机器,模拟医院环境。具有真实的17步攻击链,包括SQL注入、XSS、会话劫持、SSH访问、密码破解、通过CVE-2021-3493进行权限提升以及完全root接管。作为Ajloun National…
 niker-lixy/postex
Windows后渗透侦察代理,收集系统信息、权限、补丁、防御、网络配置、凭据和持久化机制,输出结构化的JSON报告,并可选进行AI驱动的攻击路径分析。
 1beelze/cve-2026-23550
针对CVE-2026-23550的根因分析、PoC和检测指南,这是WordPress插件Modular DS中的严重未认证管理员会话接管漏洞。
 0xblackash/cve-2026-46242
CVE-2026-46242
 dasokkk/cve-2026-14459-14460-pardus-software
Pardus软件本地权限提升PoC - 影响版本 <= 1.0.4
 tomadimitrie/cve-2026-54424
利用 Parsec for Windows 获取 SYSTEM 权限
 redr0nin/code-27-companion-hub-exploits
CVE-2026-36027 和 CVE-2026-36028 的概念验证
 ryanpohlner/arcgis-web-shell
ArcGIS Enterprise 地理处理服务,用于发布可执行命令的 Python 工具箱。
 fzrsllasher/cve-2026-12166_cve-2026-12167_cve-2026-12168
详细说明 Little Orbit GFAC 内核驱动程序中三个本地权限提升漏洞(CVE-2026-12166/7/8)的技术公告,包括空指针解引用、访问控制不当及任意内核内存写入,可导致系统被完全控制
 bakano98/cve-2026-23111-poc
用于CVE-2026-23111的粗糙PoC。在Linux内核6.12.69上制作并运行。
 v0idnetwork/cve-2026-46331
pedit COW
 biitts/cve-2026-46490-samlify-saml-attribute-injection
CVE-2026-46490 — samlify <2.13.0 SAML AttributeValue XML注入 -> 已签名断言权限提升。自包含PoC,已验证端到端。
 madexploits/cve-2025-40271
CVE-2025-40271 由 MadEploits 修改
 madexploits/cve-2026-46300
CVE-2026-43284 - CVE-2026-43500 - CVE-2026-46300 dirtyfrag 漏洞利用的变体
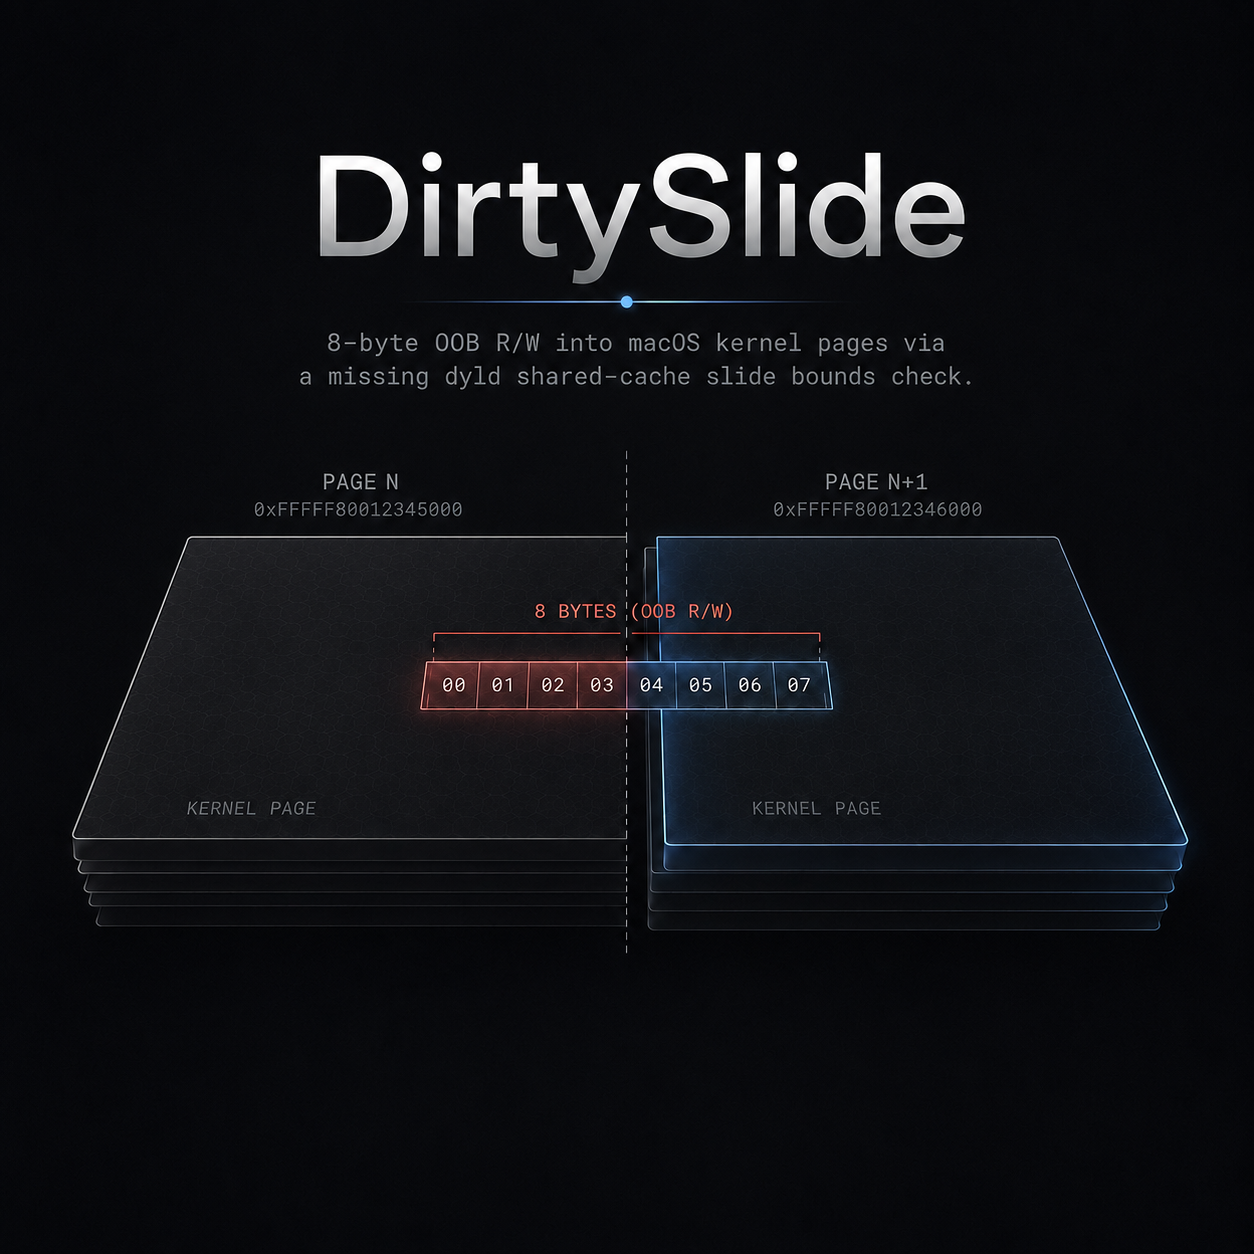 gracecondition/dirtyslide
针对 macOS XNU 内核(CVE-2026-43724)的本地权限提升漏洞利用,利用 dyld 共享缓存滑动遍历中的越界写入,从非特权用户获取 root shell。









