#1

 tc3650/cve-2026-43499-armv7
ARM32 Linux内核提权漏洞利用工具,针对CVE-2026-43499(GhostLock futex UAF),目标为华为Watch 4 Pro,包含多种利用变体及详细绕过分析。
 woshimaniubi8/cve-2026-43499-root-kernelsu
基于内核漏洞CVE-2026-43499的本地提权适配,集成嵌入式 KernelSU.CVE-2026-43499+KernelSU越狱模式
 soralis0912/cve-2026-43499-warhol-root
针对 CVE-2026-43499 的本地权限提升漏洞利用程序,适用于运行 Android 16、搭载 MediaTek MT6993 SoC 的 Xiaomi 17T Pro(warhol)。
 debajyoti0-0/cve-2026-64600
一个基于 C 的 Linux 安全工具,用于检测、安全验证(概念验证)和缓解 CVE-2026-64600(RefluXFS)。它提供内核漏洞评估、XFS reflink 检测、安全的竞态条件 PoC,以及使用 SystemTap 和 XFS 加固的分层缓解措施。
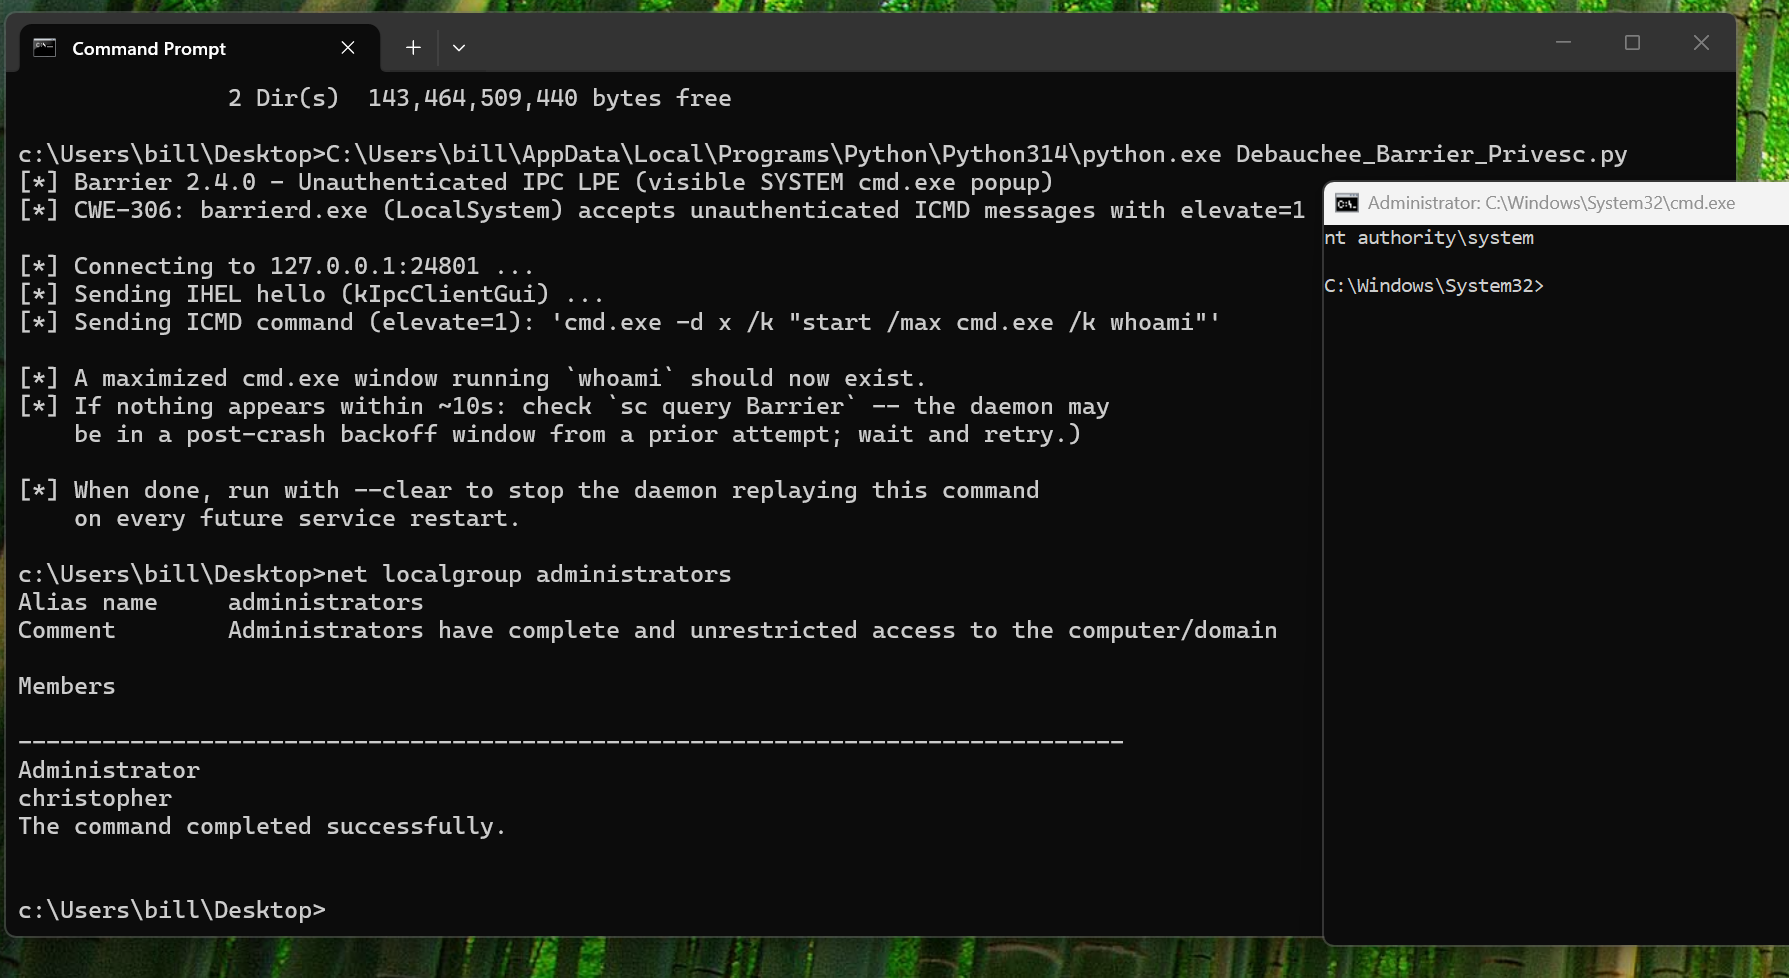 cduram/notcve-2026-0010
未认证的 IPC 本地权限提升至 SYSTEM,通过 Debauchee Barrier 守护进程 TCP 端口 24801 实现
 abstractclass/cloudprivs
通过暴力测试从云凭证中确定权限。
 0xblackash/cve-2026-54121
CVE-2026-54121

 letsr00t/cve-2026-43494-pintheft-poc
概念验证 for CVE-2026-43494 (PinTheft):Linux内核本地权限提升,利用io_uring固定缓冲区中的RDS零拷贝引用计数漏洞来覆盖SUID二进制文件的页缓存。
 soralis0912/cve-2026-43499-aristotle-apk
Android内核漏洞利用,针对CVE-2026-43499(Futex-PI释放后使用),可在小米XIG04上获取临时root权限以启用ADB。包含自动化有效载荷构建和一键激活。
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499)内核漏洞利用程序,适用于未解锁 Bootloader 的一加15T.
 no-22-github/unplus
CVE-2026-43499 每次启动的 root 提权漏洞 — 核心逻辑(arm64 Android GKI 6.6)
 vulnquest58/vq-refluxcore
是一个高级安全研究框架,旨在建模、分析和演示与内核级竞态条件及文件系统结构漏洞(CVE-2026-64600 / RefluXFS)相关的本地权限提升(LPE)机制。
 bansalkrish007-arch/cve-2015-1328
Linux Kernel 3.13.0 < 3.19 (Ubuntu 12.04/14.04/14.10/15.04) - 'overlayfs' 本地权限提升
 cherrycherrymay/poc-cve-2026-46331
Pedit COW – Linux 内核本地权限提升 (CVE-2026-46331)
 razureink/cve-2025-53779-kerberos_bypass_reproduction
cve-2025-53779-kerberos_bypass_reproduction 的复现