
 #1

 redteambrasil/cve-2020-24029
关于 ForLogic Qualiex v1 和 v3 中一个未经验证的密码更改漏洞的详细披露,该漏洞可实现远程权限提升和信息泄露。
 redteambrasil/cve-2020-24028
CVE-2020-24028 的 PoC:通过 ForLogic Qualiex 中经过身份验证的权限绕过实现权限提升,允许创建用户和更改密码。
 gabrielha12/termix-research
CVE-2026-45746, CVE-2026-45750, CVE-2026-53547 — Termix 中的三个严重漏洞:跨租户会话劫持、OS 命令注入和账户接管
 777erp/cve-2026-49176_bof
CVE-2026-49176 WalletService LPE — 独立 PoC + Cobalt Strike BOF(在交互式会话上执行 SYSTEM 命令)
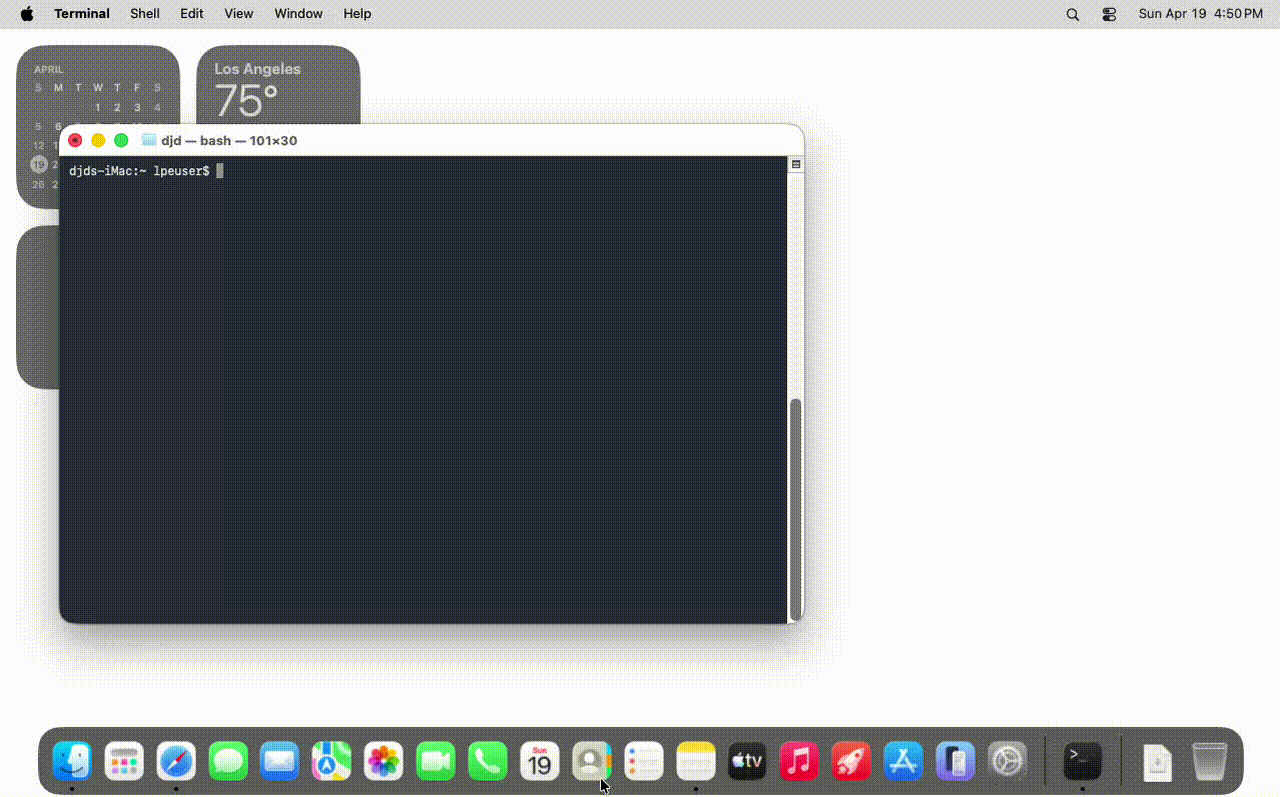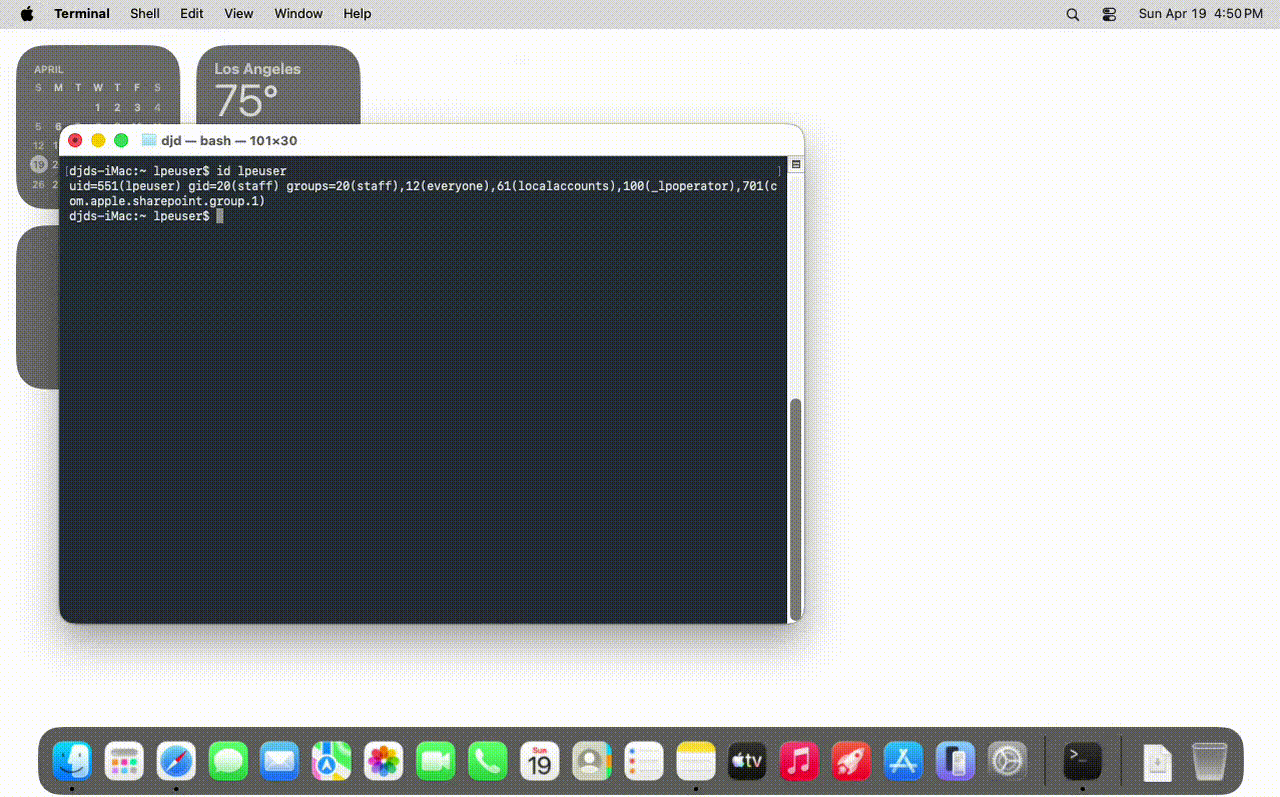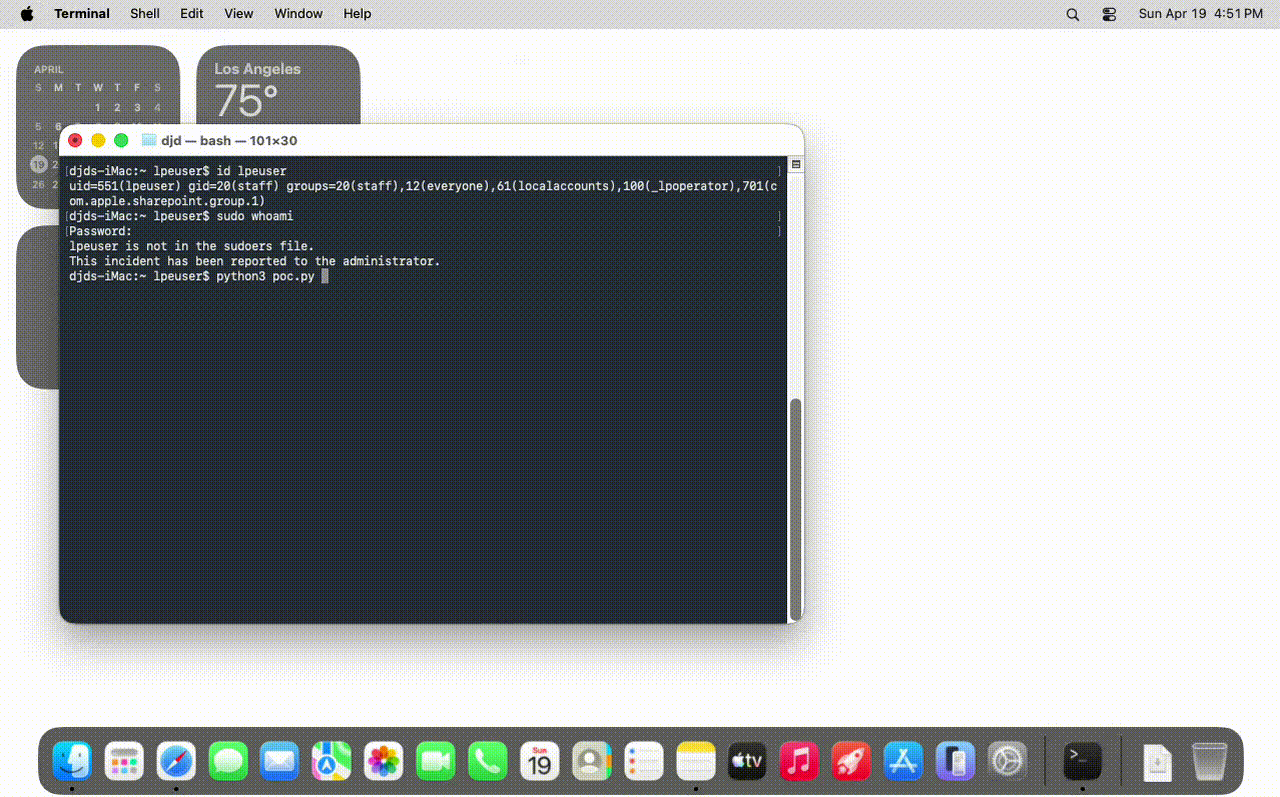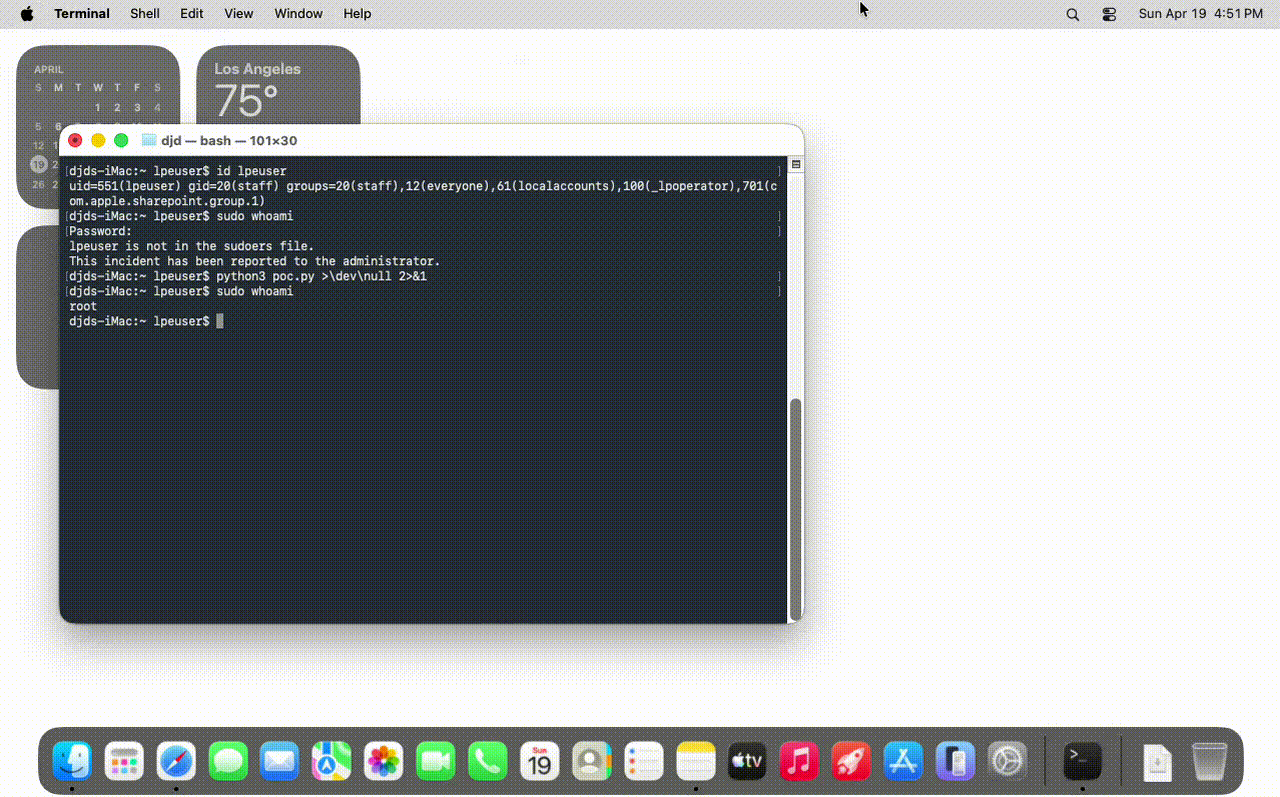 mac-123456789-lab/cve-2026-39875-macos-cups-lpe
macOS Sonoma、Sequoia 和 Tahoe 上从非特权用户提升至 root。已在 macOS 26.6 / 15.7.8 / 14.8.8 中修复。
 aniqfakhrul/cve-2026-54121
Certighost POC
 diabl0xe/cve-2025-27519
PoC漏洞利用程序,针对Below提权漏洞(CVE-2025-27591),通过操作全局可写日志目录中的符号链接,实现本地root权限获取。
 offsecpierogi/azure
Bash 和 PowerShell 脚本,用于 Azure 安全评估,涵盖 IAM 权限提升、容器注册表利用、Key Vault 暴露、Entra ID 配置和 SQL 审计。
 tr3m0x/cve-2025-6019
CVE-2025-6019 漏洞利用
 manizada/ovswrap
针对 CVE-2026-64531 的本地权限提升概念验证,滥用 OVS 内核数据路径破坏凭据,并通过 sudoers 注入获取 root 权限。

 agentshield-ai/sigma-ai
用于AI代理安全监控的Sigma检测规则
 dnlid/cve-2026-43499
CVE-2026-43499:Linux 内核 futex PI 释放后使用(use-after-free)研究包
 zer0dayf/cve-2026-15013
CVE-2026-15013 漏洞利用:通过算法混淆在未认证状态下绕过 SAML 认证。伪造 SAML 响应以获取管理员访问权限并部署 webshell/反弹 shell。仅供授权测试。
 h4wkst3r/adokit
模块化攻击工具包,利用 Azure DevOps REST API 进行侦察、权限提升和持久化,使用窃取的 Cookie 或 PAT。
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) AD CS DC 模拟 PoC。已修补的 SAN 处理 + MAQ 安全的账户复用。
 soralis0912/cve-2026-43499-pmg110-root
针对 OPPO PMG110(内核 6.6)的 CVE-2026-43499 Android LPE 漏洞利用。利用 futex PI UAF 获取 root 权限,并通过 LD_PRELOAD 安装 su 守护进程。









