
 #1
 suominen/cve-2026-31431
跟踪复制失败(CVE-2026-31431),Linux algif_aead 权限提升
 suominen/cve-2026-43284
跟踪 Dirty Frag(CVE-2026-43284、CVE-2026-43500),即 xfrm-ESP 与 RxRPC 页缓存写入 LPE 利用链
 fusiondrive/cve-2026-43499-a36
Galaxy A36 5G SM-A366W A366WVLS3AYG1 的独立 CVE-2026-43499 移植,支持 KernelSU 后期加载
 7h30th3r0n3/cve-2026-53625-glpi-poc
GLPI 通过 authtype 操控实现权限提升的 PoC - CVE-2026-53625。针对 GLPI 漏洞的道德 PoC,允许技术人员通过 REST API authtype 操控完全控制任意超级管理员账户。
 tamatahyt/cve-2026-53576
Kestra 未认证 RCE 漏洞利用(CVE-2026-53576)
 stfnw/debugging_dirty_pipe_cve-2022-0847
演示幻灯片和补充材料
 minhhk68/cve-2026-13152
CVE-2026-13152:WooCommerce 自定义字段账户注册插件未认证权限提升 PoC 与安全公告,作者:Huynh Kien Minh (MinhHK)。
 lazytitan33/cve-2026-67599_clearos_rce
经过身份验证的 ClearOS 盲操作系统命令注入漏洞
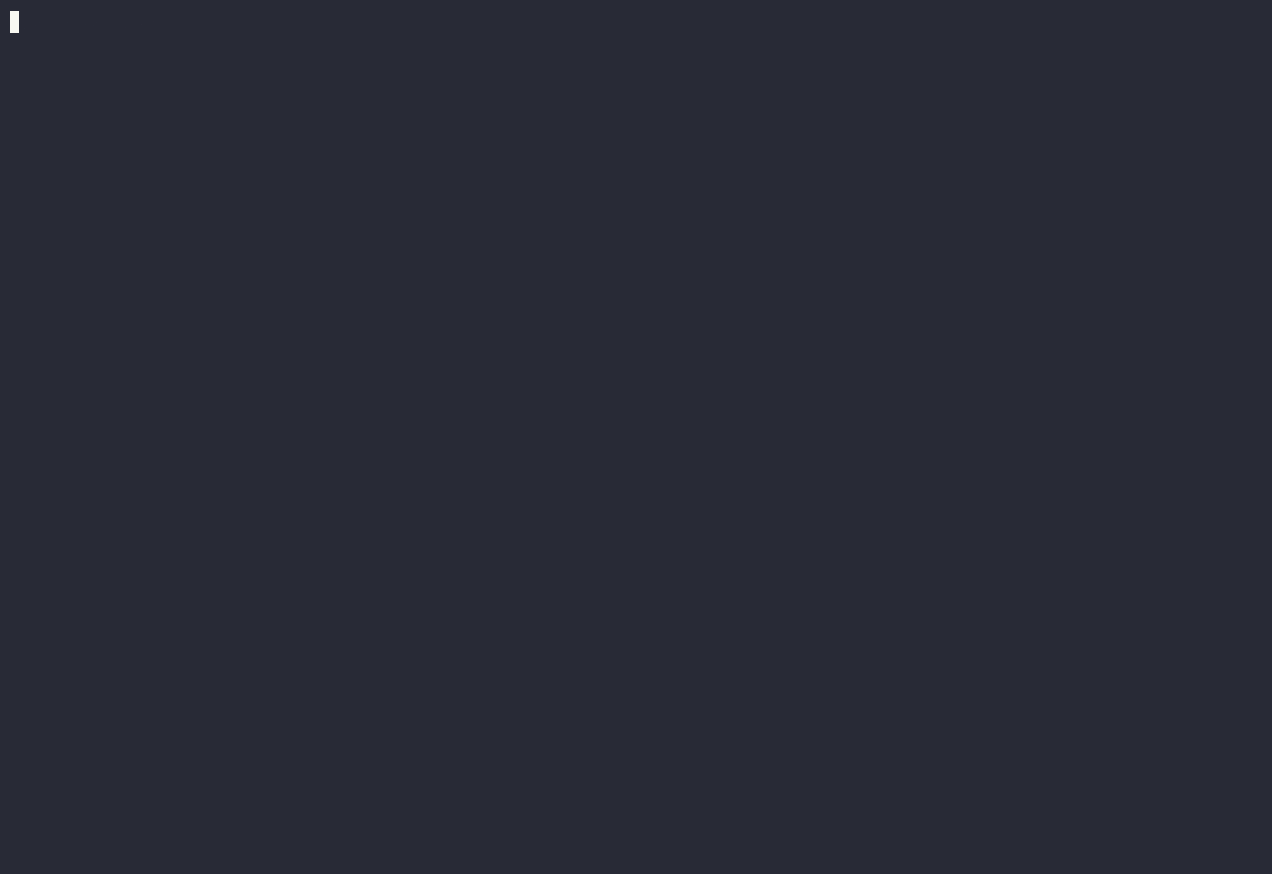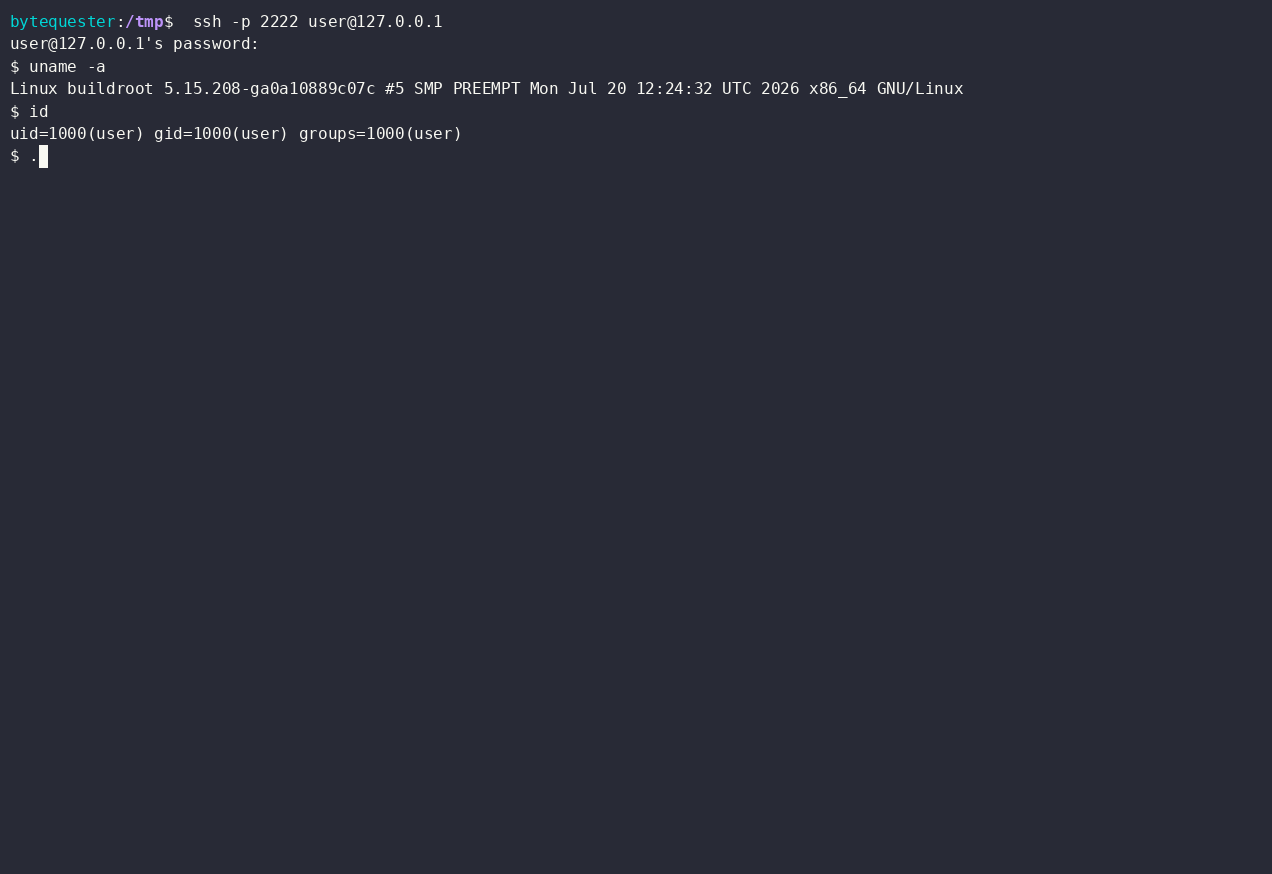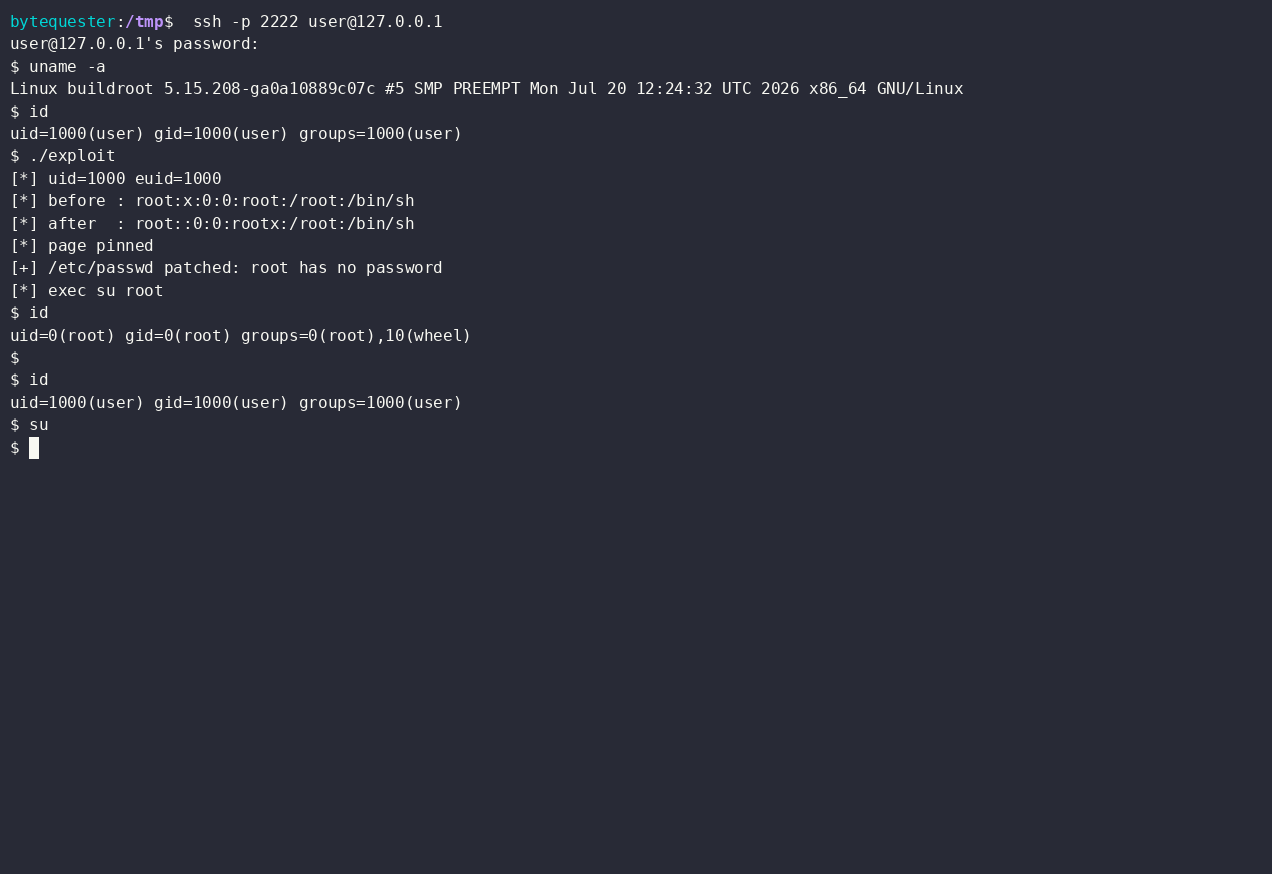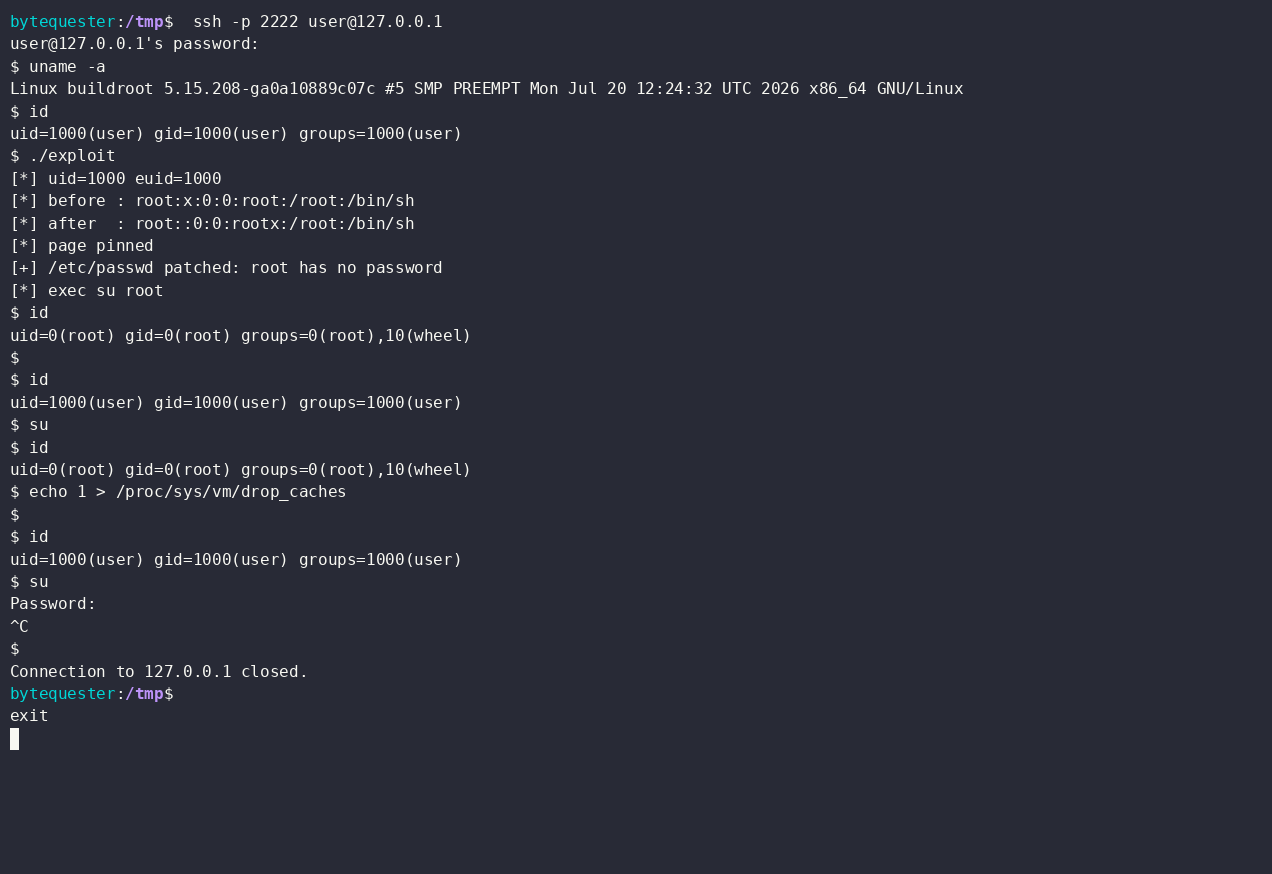 byt3quester/cve-2022-22706-poc
CVE-2022-22706 的概念验证漏洞利用程序:利用 Mali GPU 内核驱动程序中的页缓存写入缺陷,在内存中修改 /etc/passwd 并获得 root shell。
 datfooldive/ghostlock-emerald
GhostLock (CVE-2026-43499) 针对 Poco M6 Pro (emerald) 的内核漏洞利用(适用于锁定 bootloader)
 krakeneu/cve-2026-54121-certighost
CVE-2026-54121(CertiGhost) 无 MachineAccountQuota 的 POC
 colorful-glassblock/duchamp-root
小米 K70e (duchamp) 通过 CVE-2026-43499 (IonStack) 一键root + KernelSU 集成
 asarr22/root-my-galaxy-s938b
KSU 安装程序,适用于受支持的 Samsung Galaxy 固件,利用 CVE-2026-43499
 alihzsec/cve-2024-28000
CVE-2024-28000 动手利用实验环境 — LiteSpeed Cache(WordPress 插件,<=6.3.0.1)中的未认证权限提升漏洞。使用 Docker 启动一个存在漏洞的环境,并包含一个基于 Go 的暴力破解工具,通过破解弱 mt_rand 哈希来创建管理员账户。
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 漏洞利用研究与 Bootloader 解锁之旅
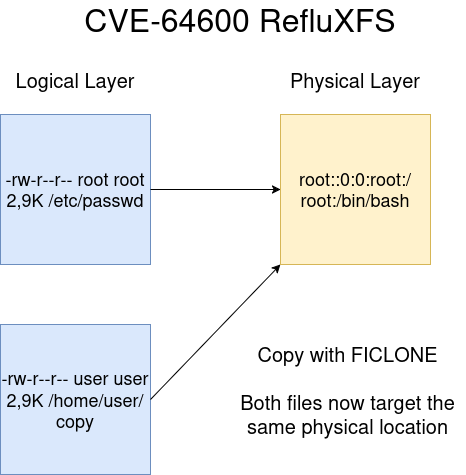 litosmartin/cve-2026-64600-refluxfs-poc
针对最近发现的、涉及 COW 和 XFS 的 Qualys 漏洞的 POC。
 ly4k/certipy
用于枚举和利用 Active Directory 证书服务的工具









