
 #1
 julianertle/cve-2023-0386-ctf
捕捉旗帜挑战,利用CVE-2023-0386(Linux 内核中 OverlayFS 的权限提升漏洞)。专为动手二进制利用和安全教育而设计。
 millikanjohnl-blip/dirtyfrag-detection-rules
针对 Dirty Frag(CVE-2026-43284/CVE-2026-43500)Linux 内核 LPE 漏洞的检测规则与分析。基于社区研究和健康探测配置。
 majorjayyy1/cve-2026-0092
CVE-2026-0092- 由于缺少权限检查,可能导致设备锁控制器绕过。
 joertx07/printnightmare-detection-lab
使用 Sysmon、Windows 事件日志和自定义 SPL 检测规则,模拟并检测 CVE-2021-34527 (PrintNightmare) 漏洞利用的 Splunk SIEM 实验环境。
 swelljoe/flar
轻量级CLI工具,在隔离的Bubblewrap沙箱中运行AI编码代理,具有严格的文件系统、网络和凭据隔离,以防止提示注入和供应链攻击。
 0xreadingsteiner/silent-call
Silent;Call — Cisco CUCM 15.x 上的预认证远程 root(CVSS 10.0)
 george0papasotiriou/cve-2026-22015-serverless-function-environment-variable-injection-via-event
针对 CVE-2026-22015 的 PoC:恶意事件将环境变量注入无服务器函数,覆盖机密并实现权限提升。
 hackspeak/cve-2026-60004
Gitea diffpatch RCE(CVE-2026-60004)PoC - 从仓库写入到以 Gitea 服务账户身份执行 RCE
 0xdak/cve-2025-32463_exploit
针对 sudo 1.9.14-1.9.17 的本地权限提升漏洞利用程序,滥用 CVE-2025-32463 的 chroot 处理机制,通过植入恶意 NSS 库构造函数,为任何本地用户生成 root shell。
 george0papasotiriou/cve-2026-22009-linux-ebpf-map-locking-race-use-after-free
模拟 CVE-2026-22009 Linux eBPF 映射锁竞争,一种导致内存破坏和本地权限提升的内核释放后使用(use-after-free)漏洞。
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
针对 CVE-2026-22003 的概念验证漏洞利用程序,演示通过 debug.sethook 实现 Redis Lua 沙箱逃逸,以执行任意系统命令。
 hackspeak/cve-2026-64531
CVE-2026-64531 (OVSwrap) PoC - Linux 内核 Open vSwitch 本地提权漏洞;用于补丁验证与安全研究
 hackspeak/ovswrap-poc
用于 CVE-2026-64531 的概念验证漏洞利用代码,这是 Open vSwitch 中一个 Linux 内核本地权限提升漏洞,专为补丁验证与安全研究而设计。
 catxiaoshi/cve-2026-43499
PD2229B的43499(ghostlock)可行性研究
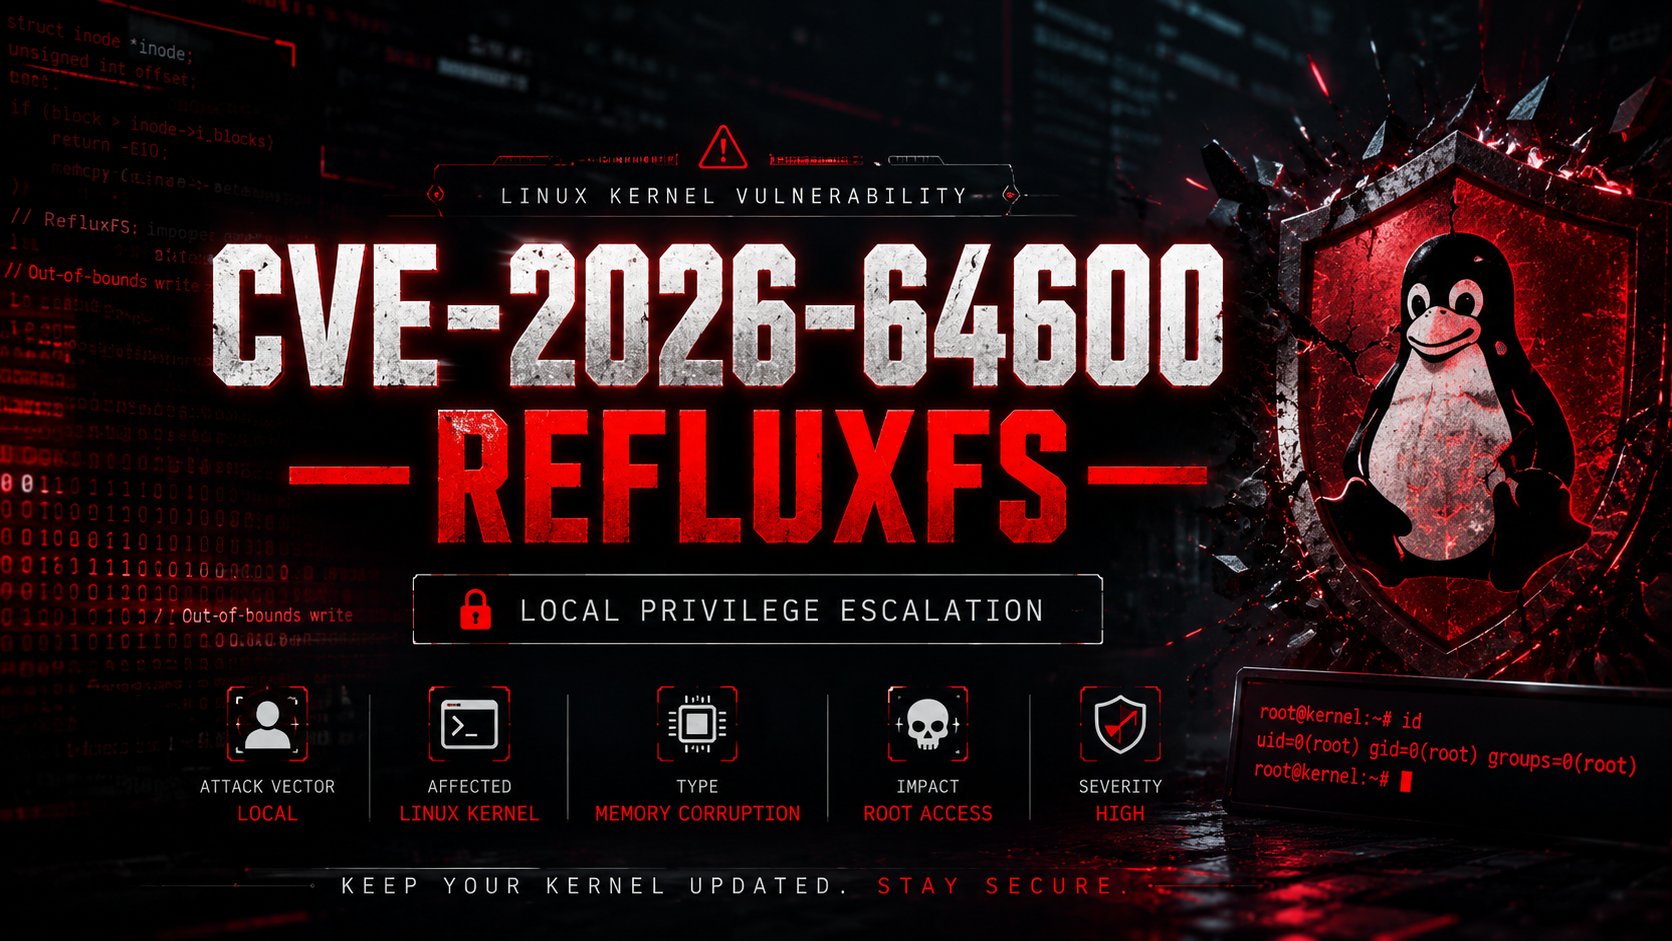 letsr00t/refluxfs_cve-2026-64600
针对 CVE-2026-64600 的技术分析,该漏洞为 RefluxFS 中因内存损坏导致的 Linux 内核本地权限提升漏洞,附有缓解措施及面向防御研究与教育的参考资料。
 imbas007/poc-cve-2026-58048
安全研究项目
 george0papasotiriou/cve-2026-21017-ldap-anonymous-bind-privilege-escalation
用于 LDAP 匿名绑定权限提升的 Python 概念验证,模拟不安全的 ACL,通过未认证的 LDAP 绑定创建管理员用户。









