
 #1
 davidcarliez/cve-2026-66804-crossdevice-lpe
针对 Windows CVE-2026-66804 的本地权限提升 PoC,利用 CrossDevice DLL 植入和 SigmaPotato 令牌模拟来生成 SYSTEM 进程。

 oopnv70-lab/ghostlock-honor-aak-probe
该仓库已经确认此漏洞利用不可能实现、已判死刑,永久性停止更新。基于 CVE-2026-43499 (rtmutex remove_waiter UAF) 的 GhostLock exploit 半成品工程,KASLR 绕过 / 提权 / su 植入等环节均无法稳定利用,本项目永久终止。
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC 适用于 OPPO PCKM00 (SM6150) / Linux 4.14.180
 hackspeak/cve-2026-17106
针对 Docker `docker cp` 任意文件写入的 PoC,利用符号链接和 tar 解压缺陷覆盖主机二进制文件或启动代理,以实现容器逃逸和 root 代码执行。
 davidcarliez/cve-2026-62737-lab
通过 gdb 辅助的 ROP 令牌交换链,将低权限的 Windows 进程提升至 SYSTEM 权限,在仅限实验室的 QEMU 环境中演示 CVE-2026-62737。
 forcequitos/bad_query
iOS 26.0–27.0b4 沙盒逃逸概念验证,可访问系统与应用容器路径,包括 App Group 和 PluginKitPlugin 目录。
 enessakircolak/cve-2025-7771
ThrottleStop.sys 任意物理内存读写
 oopnv70-lab/ghostlock-apk
独立 APK:CVE-2026-43499 GhostLock 提权 + Shizuku shell 身份执行
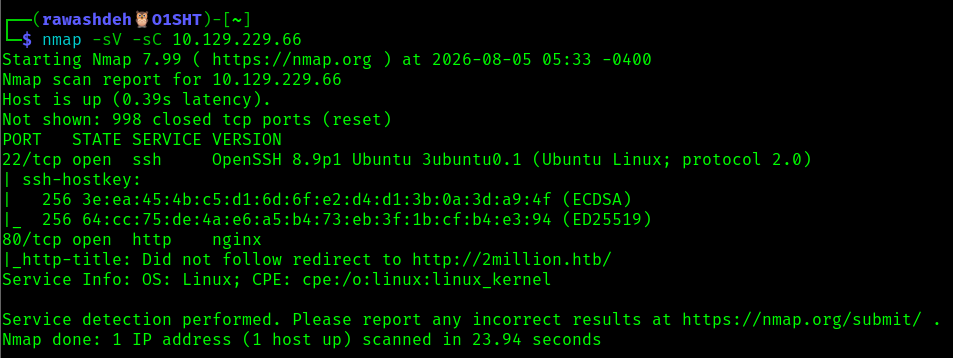 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion 靶机解析 — JWT/邀请码绕过、IDOR、命令注入以及 CVE-2023-0386 权限提升。
 oopnv70-lab/ghostlock-honor-aak
GhostLock(CVE-2026-43499)漏洞利用,已适配荣耀 AAK-AN00(MagicOS 10,内核 6.6.89-android15)。无限期停止更新。
 cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
逐步演练,利用CVE-2023-30258(MagnusBilling RCE)并通过fail2ban错误配置在TryHackMe实验室中提升权限。演示Web枚举、Metasploit利用和Linux权限提升。
 ivan-sincek/powershell-reverse-tcp
用于与远程主机通信的PowerShell脚本。
 ethanolgolf/cve-2026-64564
Deb 上的 LPE
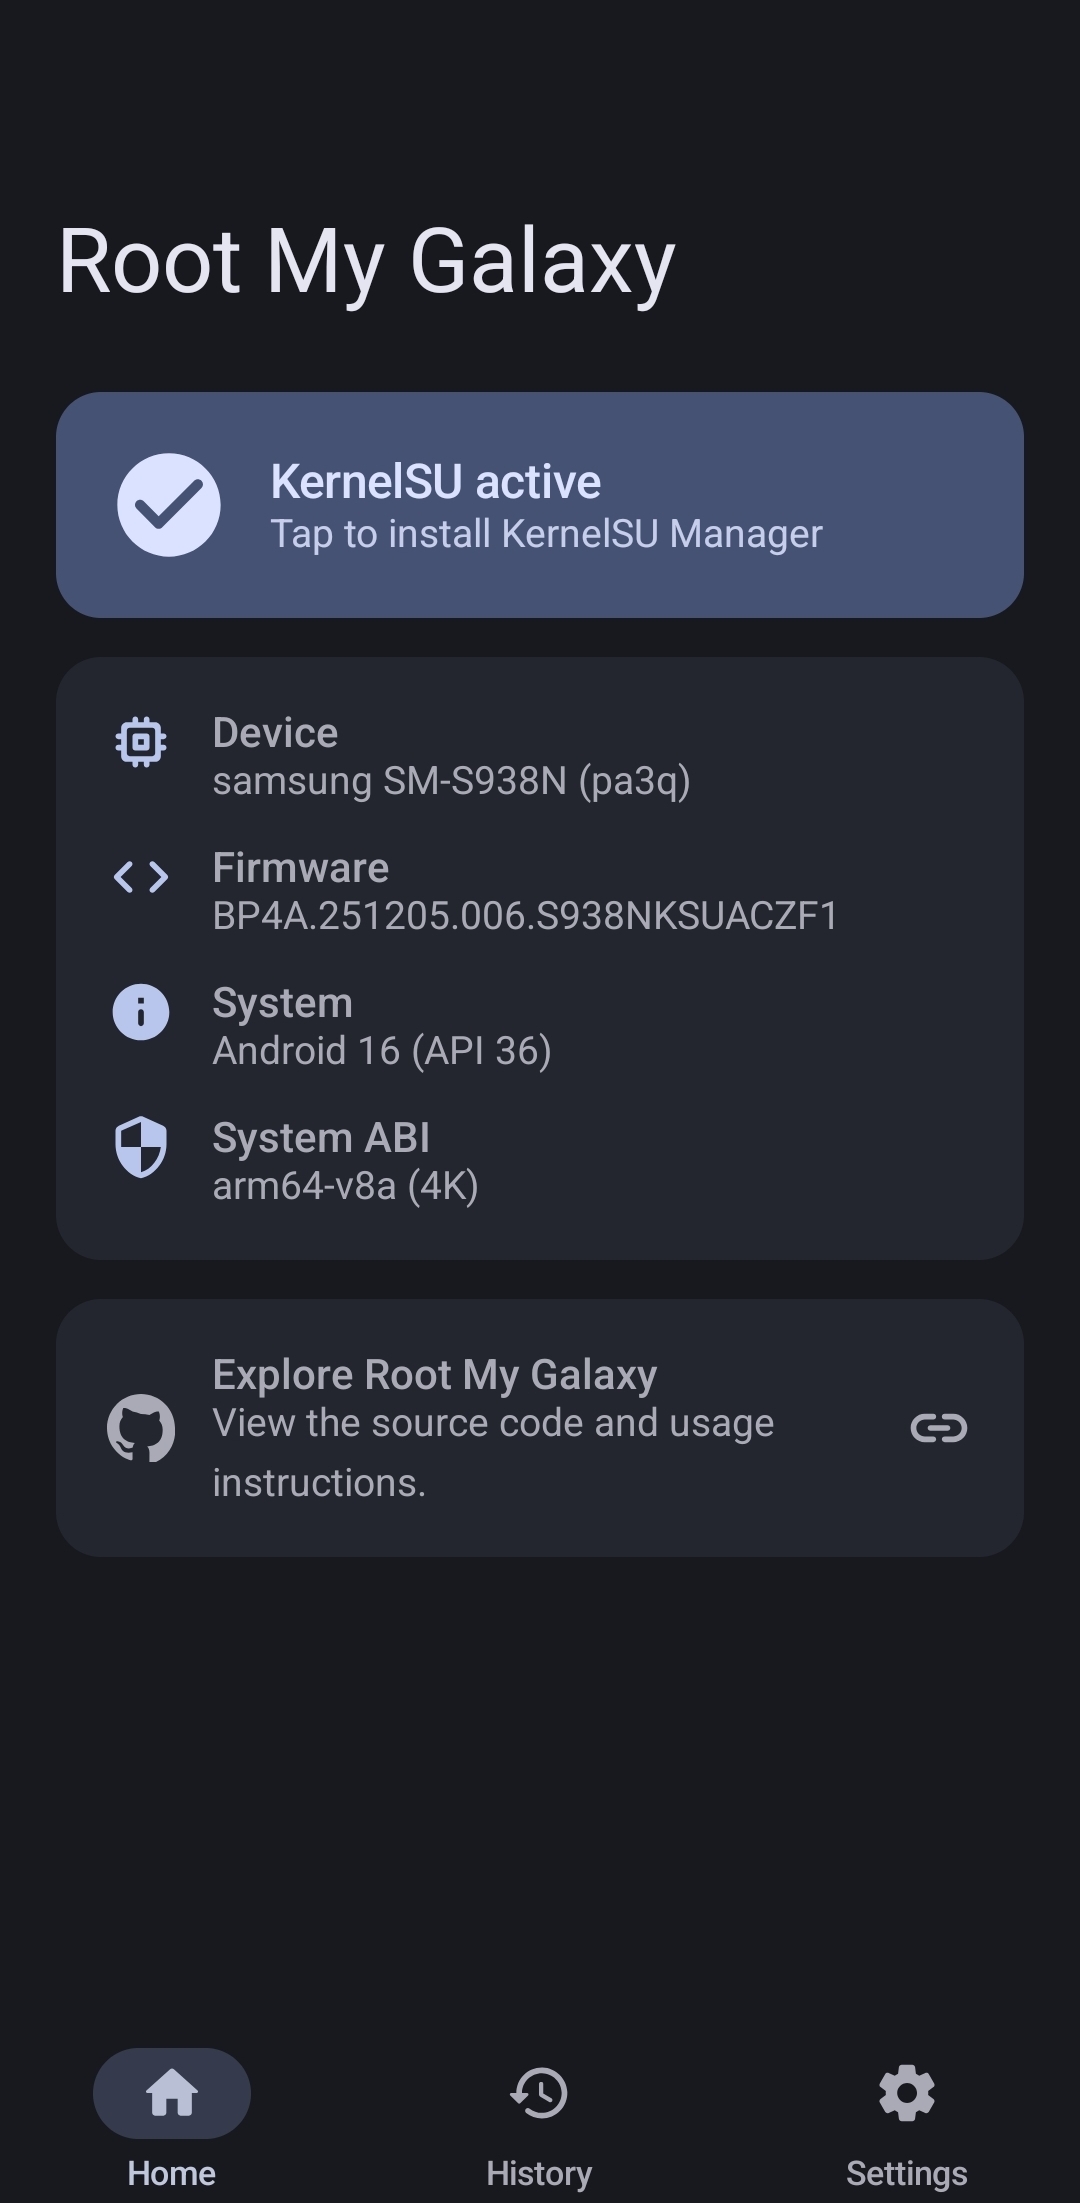 ohlookitstheirs/root-my-galaxy-tests
适用于受支持的 Samsung Galaxy 固件的 KSU 安装程序,利用 CVE-2026-43499(注:Fork)
 jvbotelho/ghosthound
GhostHound 是一个 BloodHound OpenGraph 扩展,将 Active Directory 墓碑对象复活(tombstone reanimation)作为一等攻击路径呈现,通过 SHOW_DELETED…
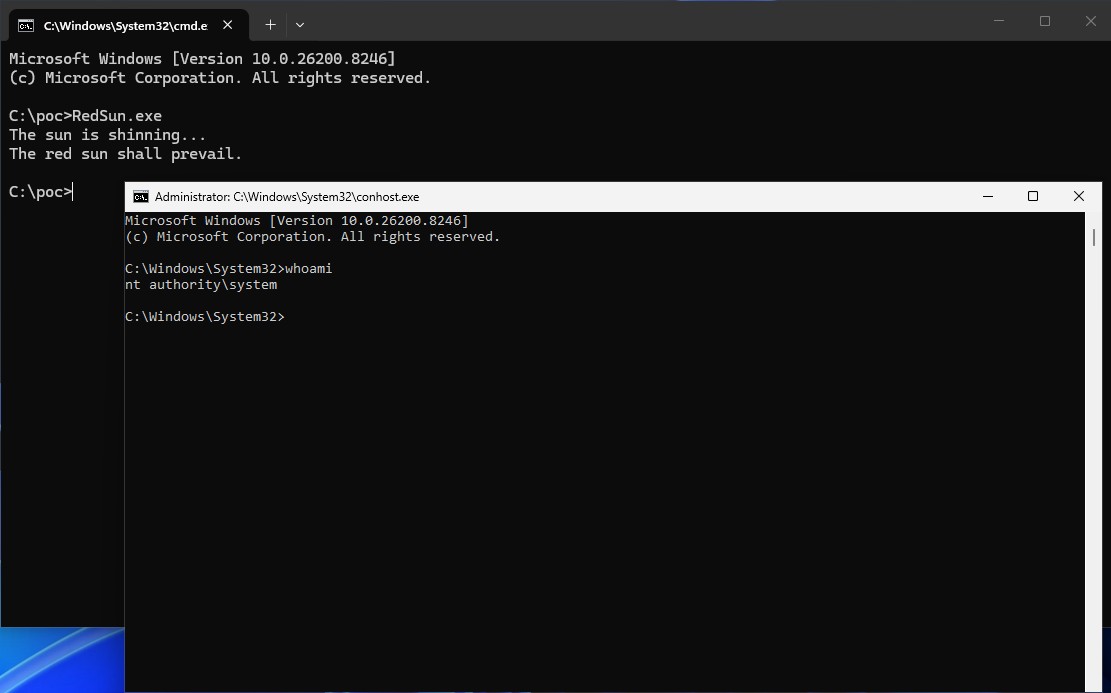 s4m98/redsun-
Windows 零日本地提权漏洞利用 (CVE-2026-41091)









