
 #1

 horkimhab/cve-2026-65400
CVE-2026-65400 的概念验证漏洞利用程序,可通过 Apple ScreenSharing 在 macOS 上实现经身份验证的文件读取/写入、反弹 Shell 以及持久化。
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
iQOO Neo9 (PD2338C) 免解锁 Caps-Root 工具** — 基于 CVE-2025-21479 (Adreno GPU SDS) 的任意物理写提权方案
 ahm3dgg/cve-2018-8611
针对 CVE-2018-8611(KTM UAF)的本地 Windows 内核权限提升漏洞利用,使用 write-what-where 和递增原语。
 itsc1sco/freepbx-sqli-exploit-privilege-escalation
本演练记录了HTB机器Connected被完全攻破的全过程。
 securifera/cve-2026-20217
在授权实验室中复现 ZendTo 未认证的 ClamAV RCE 与 root 权限提升,配备固定的 Docker 目标、故障关闭验证、nonce 绑定输出及清理。
 jangkrikkbozz/cve-2026-68138
针对 Linux 的本地权限提升漏洞利用程序,面向 CVE-2026-68138,旨在将易受攻击系统上非特权用户的权限提升至 root。
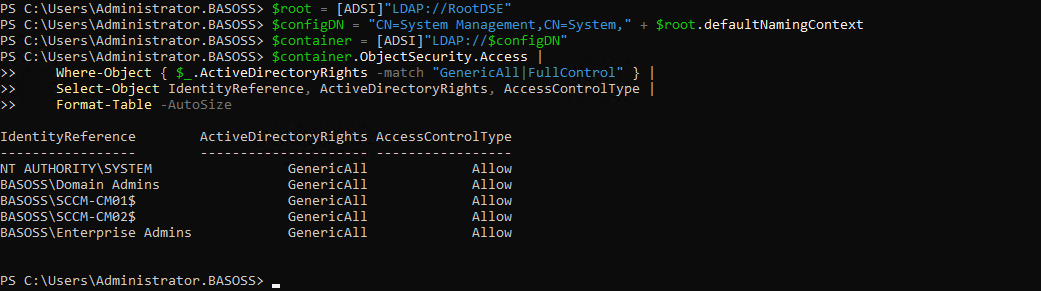 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
针对 Microsoft Configuration Manager (SCCM) 的概念验证漏洞利用链 (CVE-2026-47301),结合了失效的访问控制、CAB 任意写入路径遍历、证书验证绕过和 DLL 劫持,以实现 SYSTEM 级代码执行。
 nxploited/cve-2026-18366
Events Manager < 7.4.1 - 未经身份验证的权限提升至管理员
 nicoibarburu/cve-2021-4034
这是我针对 PwnKit 漏洞的漏洞利用代码的简单实现。
 camsshaft/ionstack-s22-cve-2026-43499
针对 Samsung Galaxy S22 的 Android 内核漏洞利用,通过 CVE-2026-43499 获取内核域 root 权限,支持 SELinux 宽容模式、设备特定的 kallsyms 以及 panic 日志记录。
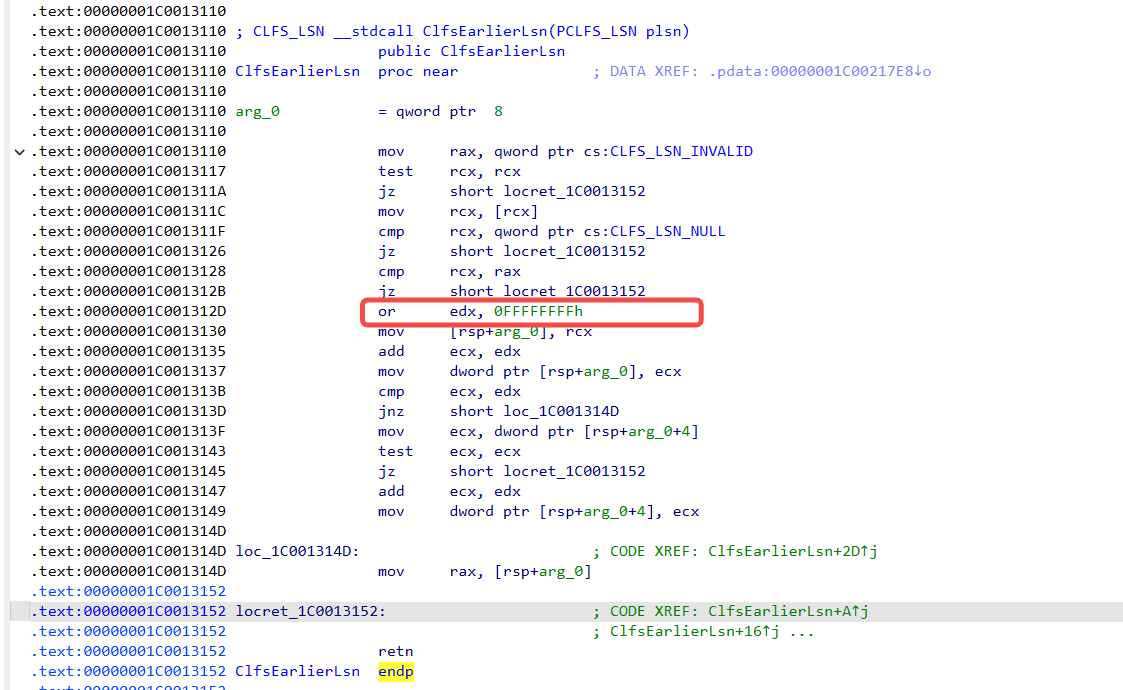 uname1able/cve-2022-24481-analysis
深入分析 Windows CLFS 类型混淆(CVE-2022-24481),涵盖根本原因解析、利用流程、内核 gadget 细节以及可用的本地权限提升 PoC。
 skorpion96/cve-2026-40000
ZTE 文件管理器(zte.com.cn.filer)中一个漏洞的 PoC,该漏洞允许以该文件管理器的权限读取其他应用中的任意文件。
 nothingfumo/ghostlock-aresin
GhostLock (CVE-2026-43499) 针对 POCO F3 GT (aresin) 的漏洞利用程序 — 通过 futex PI 链操作实现对 MediaTek Dimensity 1200、Linux 4.14.186 ARM64 内核的权限提升
 jonyfilc/printspoofer-reflectivedll
Windows Print Spooler 权限提升漏洞(CVE-2019-1040/CVE-2019-1019)已被实现为用于渗透测试的反射 DLL。
 ghostpels/cve-2026-13610
针对 KiviCare WordPress 插件中因权限管理不当导致的未认证医生/前台接待员账户创建的漏洞利用 PoC,可提供员工级别的 PHI(受保护健康信息)访问权限。
 duyduongduyduong/cve-2021-36934-dll-hijacking-dfir-investigation
适用于 CVE-2021-36934 的 DFIR 调查资源,涵盖 DLL 劫持、权限提升检测,以及对受影响 Windows 系统的取证分析。
 camsshaft/selinux-permissive-only-cve-2025-21479
这是一个 SELinux 宽容模式版本的 Cheese 漏洞利用程序,也被称为 CVE-2025-21479,该漏洞影响了许多设备(包括三星骁龙设备)上的 adreno kgsl。









