
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐

 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Firefox 内容进程到父进程的 IPDL 权限提升(N-day,bug 2054416):通过来自被攻破内容进程的 mojo-port 发送路径注入,伪造带 RemoteTypeOverride 的 PDocumentChannel,实现 privilegedabout 进程的放置。
 xiaobailovesstirring/ghostlock-k419-adapter
适用于 4.19.152-perf+ Android 内核的 GhostLock (CVE-2026-43499) 适配器
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 针对 Galaxy Z Fold 8 (h8q) 的移植版本
 xiaobailovesstirring/cve-2026-0013-poc
CVE-2026-0013 Android EoP PoC - 用于安全研究的编译产物(衍生自 inforcqb/cve-2026-0013-exploit)
 itsc1sco/mcpjam-to-root
从 MCPJam Inspector RCE 到 root — CVE-2026-23744、JupyterLab 令牌泄露、内核执行与 OPSMCP 权限提升

 wattocyber/offensive-one-liners
110 条用于授权测试和 CTF 的攻防安全单行命令,按类别和杀伤链阶段分组。
 ricardojoserf/crystalpotato
GodPotato 的 Crystal 移植版,通过间接系统调用、动态 API 解析和编译时字符串混淆来滥用 SeImpersonatePrivilege。可运行命令、反弹 Shell 或添加用户。
 cerberusmrxi/cerberus-react2shell-scanner-exploit
精英利用工具包,针对CVE-2025-55182(React服务器组件远程代码执行)。异步多态载荷,高级WAF/CDN绕过,代理轮换,Shodan/Censys大规模扫描,自动攻陷+反向Shell,Nuclei模板,K8s实验室&C2面板。作者:Sudeepa Wanigarathna –…
 shawnng078-ops/cve-2024-28000-exploit-lab
使用隔离的 WordPress 实验室动手复现 LiteSpeed Cache 中的 CVE-2024-28000。涵盖侦察、漏洞哈希恢复、管理员权限提升证明、清理以及以修复为重点的文档。
 aish19siddiqua-commits/mtechweek_04
对隔离的 Metasploitable2 虚拟机进行的文档化渗透测试,使用 Metasploit 和 Nmap,涵盖远程利用、权限提升以及结合 MITRE ATT&CK 映射的缓解措施验证。
 aliasrobotics/cai
网络安全人工智能(CAI),面向AI安全的框架
 acheong08/cve-2026-65400
Apple MacOS 屏幕共享任意文件读取/写入 -> RCE
 warpedatom/noisehound
检测感知的 BloodHound 攻击路径评分——通往目标的最隐蔽路径,针对五个检测层级(audit/EDR/Elastic/MDI/WDAC)以及 Azure 进行校准。
 wattocyber/custom-oscp-tooling
针对 OSCP 的只读网络、SMB、AD、DNS、Web 与数据库枚举工具包;包含提权扫描、哈希识别及载荷/凭据命令生成功能。
 mobilehackinglab/ghostlock-a17
针对三星 Galaxy A17 上 CVE-2026-43499 的内核漏洞利用,通过 KDP 绕过、KASLR 恢复和伪造 workqueue 执行实现 root 权限,并获得持久化 shell。
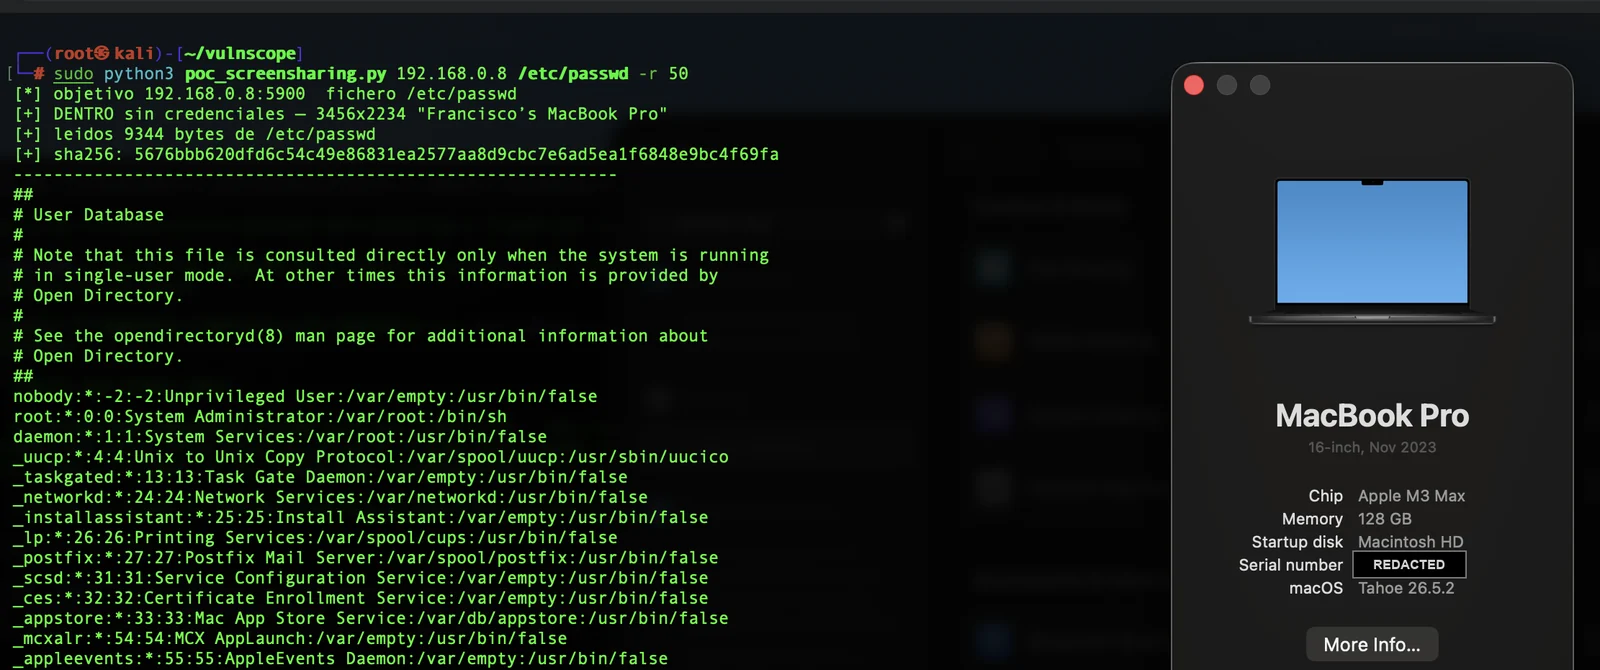 panchocosil/cve-2026-65400-poc
针对 CVE-2026-65400 的只读 PoC — macOS 屏幕共享(screensharingd)预认证 SRP 绕过,可实现 root 文件读取。已在 macOS 26.6.1 / 15.7.9 / 14.8.9 中修复。
 open-flaw/cve-2026-2005
PostgreSQL pgcrypto 堆缓冲区溢出 PoC,演示 CVE-2026-2005:通过精心构造的 OpenPGP 数据包实现低权限 RCE 及提权至超级用户。
 ghostpels/cve-2026-18366
针对 WordPress Events Manager < 7.4.1 的未认证权限提升 PoC;可发现冲突的 post/user ID,并经由 REST 或 wp-admin 将目标提升为管理员权限。








