
 #1
 0xf9b6a41ec/cve-2026-69328
Windows 权限提升漏洞利用程序,将 SprintCSP.dll 植入用户可写的 HKLM PATH 目录,以劫持 StorSvc 并以 SYSTEM 权限执行。
 rhinosecuritylabs/cves
Rhino Security Labs 团队发现的 CVE 的概念验证漏洞利用程序
 genksome/ghost-hoock
GhostLock 精简为一个原语:通过 futex PI UAF(CVE-2026-43499)在 Galaxy A17(BZA5)上关闭 SELinux。无需 root,无需 cred 补丁,无需 rwforge。
 newazbenalam/root-my-galaxy-payloads
针对三星 Galaxy 机型的设备特定 CVE-2026-43499 root payload 和 KernelSU 工件,包含固件配置文件、exploit 源码以及支持 feed。
 ymh001/meizu21-ghostlock-root
MEIZU 21 通过 CVE-2026-43499 和 KernelSU 延迟加载实现锁定引导加载程序下的运行时 root
 datadog/security-labs-pocs
Datadog Security Labs 所引用漏洞利用程序的概念验证代码。
 0xcyberstan/cve-2026-31694-poc
Linux 内核 FUSE readdir 缓存越界写入(CVE-2026-31694):恶意 FUSE 服务器将页面缓存页溢出 24 字节。包含 PoC 以及通过 /etc/passwd 页面缓存损坏实现的非特权本地提权利用。仅在虚拟机内运行。
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 与 DirtyCOW 漏洞利用自动化 + root 后精简 + 适用于 Sony BRAVIA KDL-43W800C 的 Magisk 模块
 shirouuu/gitea-template-sync-path-traversal-privilege-escalation-cve-2026-38526-
针对 HackTheBox "Nexus" 权限提升的 PoC 与 write-up:以 root 身份运行的 Gitea 模板同步服务存在通过伪造 Git 对象进行路径遍历的漏洞。仅供教育用途。
 vudangducminh/cve-2016-5195
CVE-2016-5195(Dirty COW)的概念验证漏洞利用程序,该漏洞是 Linux 内核中的竞争条件,可将本地权限提升至 root。
 vudangducminh/cve-2022-0847
CVE-2022-0847(Dirty Pipe)的概念验证漏洞利用,这是一个 Linux 内核竞态条件漏洞,允许非特权用户写入只读文件并实现权限提升。
 ull0a/bdapiutil-bydov
用于研究 BdApiUtil64.sys 漏洞驱动程序和 CVE-2024-51324 的 C++ Windows 研究工具
 adfortunato/metasploitable3-pentest-writeup
Metasploitable3 的家庭实验室渗透测试报告,涵盖 Nmap 侦察、Drupalgeddon 远程代码执行、SQL 注入、SSH 凭据复用、sudo 权限提升以及反向 shell。
 zhubaohe123/ghostlock-kit
One-click root kit for vivo iQOO Neo9S Pro (MT6989) exploiting CVE-2026-43499 futex PI UAF via MCAST transport, with scripts and analysis docs.
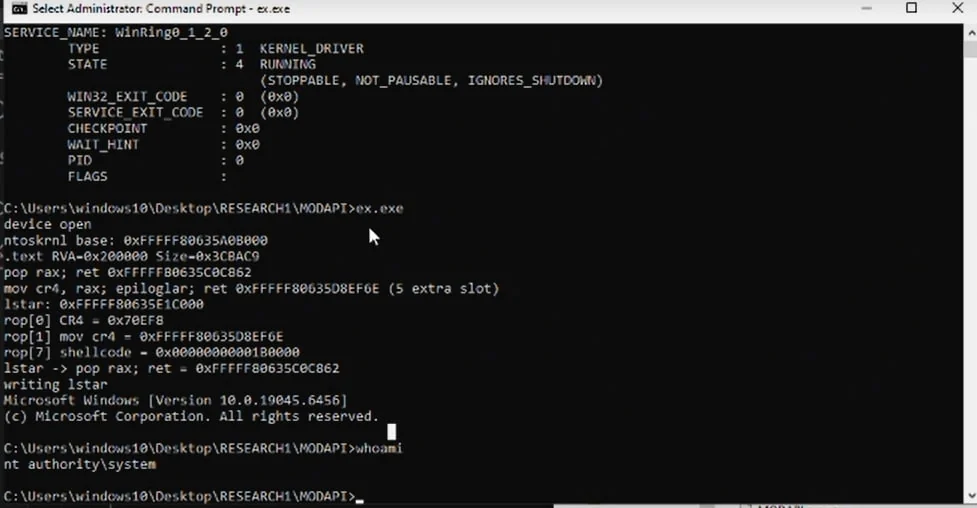 mein-0/lolmodapi
针对 MSI Dragon Center 的 MODAPI.sys 驱动程序的本地权限提升漏洞利用,滥用未经身份验证的 MSR 写入来绕过 SMEP 并获取 SYSTEM 权限。
 r3fr4kt/devvortex
HackTheBox Devvortex 演练,涵盖子域模糊测试、Joomla API 枚举、基于模板的 Web Shell、bcrypt 哈希破解以及 Apport-CLI CVE-2023-1326 权限提升。
 artur9010/amazon-mustang-hack
针对 Amazon Fire 7(Fire OS 7.3.3.1)的内核漏洞利用研究,通过 Mali kbase JIT 释放后使用漏洞 CVE-2022-38181 实现临时 root,并采用 modprobe_path 覆写链。









